Coldcard se confruntă cu o nouă controversă legată de securitate după ce contul său oficial de pe X a publicat, pe 11 octombrie 2026, un link de phishing prin care avertiza în mod fals clienții cu privire la o vulnerabilitate critică a firmware-ului. Compania a șters postarea și susține că datele de autentificare și autentificarea în doi pași rămân sigure. Incidentul vine în urma eșecului devastator din iulie privind generarea de seed-uri, care, potrivit rapoartelor, a expus mii de portofele și a dus la pierderi estimate la peste 100 de milioane de dolari.
Contul Coldcard X, ținta unui phishing după eșecul de 100 mil. $
SCRIS DE

DISTRIBUIE
Concluzii cheie
- Contul oficial al Coldcard de pe X a publicat un link de phishing pe 11 octombrie, ceea ce a determinat demararea unei anchete.
- În ciuda postării frauduloase, Coldcard afirmă că datele de autentificare și autentificarea cu doi factori offline rămân sigure.
- Incidentul vine în urma dezastrului legat de firmware-ul Coldcard din iulie, care, potrivit rapoartelor, a dus la pierderi de peste 100 de milioane de dolari.
Coșmarul de securitate al Coldcard se adâncește odată cu apariția unei postări de phishing pe contul oficial de pe X
Coldcard se confruntă cu o altă problemă de securitate, iar de data aceasta aceasta a apărut chiar pe propriul său cont de social media. Duminică dimineața, pe 11 octombrie, o postare frauduloasă a apărut pe contul oficial de pe X al producătorului de portofele hardware, avertizând clienții cu privire la o presupusă vulnerabilitate legată de generarea seed-ului și redirecționându-i către un site de phishing.
Mesajul a fost șters în cele din urmă, dar incidentul ridică o întrebare incomodă: cum au reușit atacatorii să îl publice în primul rând? Coldcard a afirmat că datele de autentificare ale contului său și autentificarea offline în doi pași rămân intacte, în timp ce ancheta sa internă nu a descoperit nicio autentificare sau sesiune neautorizată corespunzătoare.
Un avertisment convingător cu o destinație periculoasă
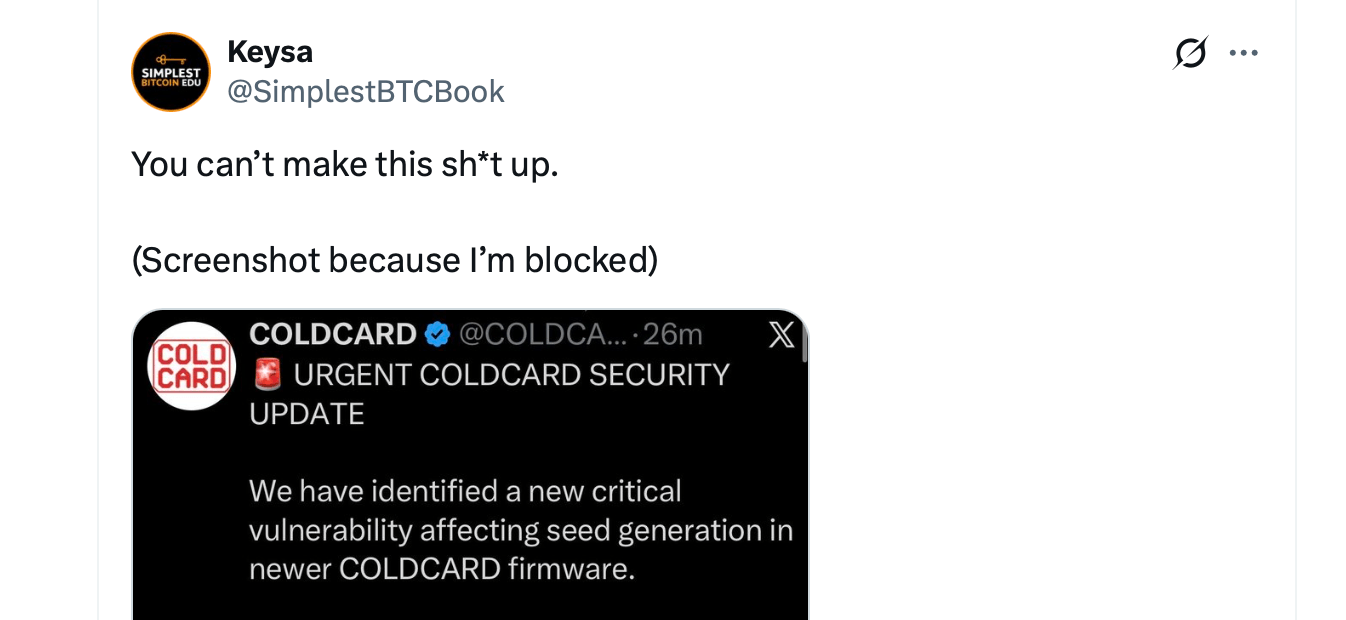
Mesajul fraudulos a apărut în jurul orei 2:00 UTC și s-a prezentat ca o actualizare urgentă de securitate din partea Coldcard. Acesta susținea că firmware-ul recent conținea o vulnerabilitate critică care afecta generarea de seed-uri și îi îndruma pe clienți să-și migreze imediat portofelele.
Postarea făcea referire la mai multe modele de hardware Coldcard și îndruma utilizatorii către un site web înșelător care folosea numele Coldcard. Formularea sa era deosebit de îngrijorătoare, deoarece își împrumuta credibilitatea de la un dezastru de securitate real care a lovit compania la începutul acestui an.
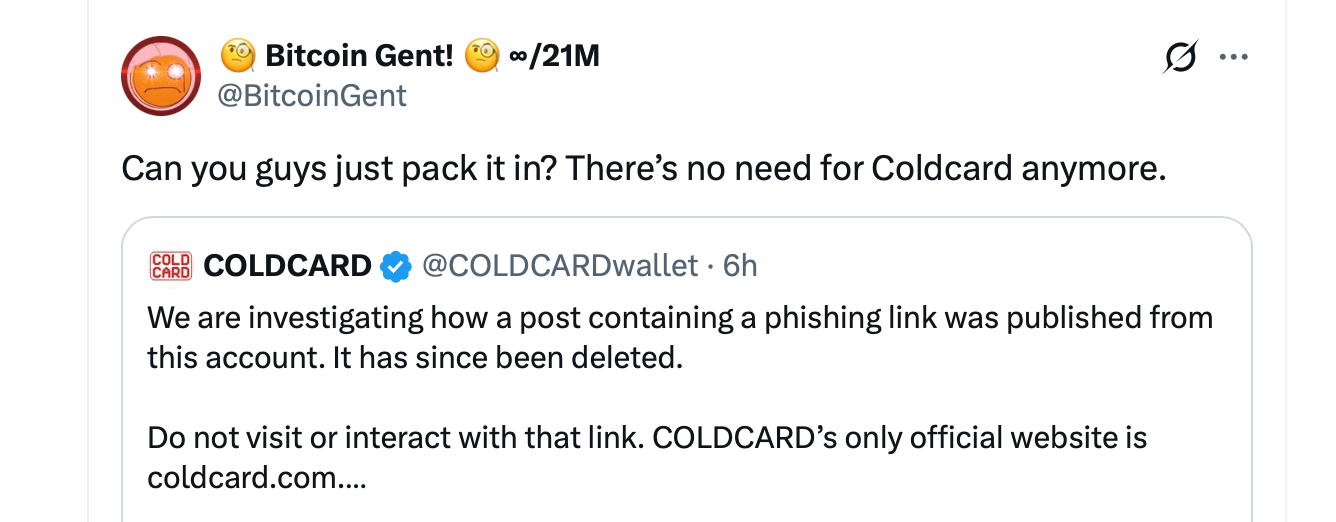
Membrii comunității au dat rapid alarma, iar Coldcard a retras în cele din urmă mesajul. În jurul orei 5:46 a.m. UTC, compania a recunoscut incidentul și a avertizat clienții să nu acceseze linkul suspect. Coldcard a declarat:
„Investigăm modul în care a fost publicată o postare conținând un link de phishing de pe acest cont. Aceasta a fost ștearsă între timp.”
Compania a subliniat că coldcard.com este singurul său site web oficial și a precizat că, începând din 2017, contul său funcționează cu autentificare offline în doi factori și acces strict restricționat.
Coldcard solicită răspunsuri de la X
Situația s-a complicat la aproximativ 20 de minute mai târziu, când Coldcard a solicitat public o investigație urgentă din partea echipei de asistență X. Producătorul a susținut că verificarea sa de securitate nu a descoperit nicio dovadă de acces neautorizat la cont.
„O postare de phishing a apărut pe contul nostru, însă nu putem găsi nicio înregistrare corespunzătoare de autentificare, sesiune sau acces”, a explicat compania.
Coldcard și-a exprimat îngrijorarea cu privire la un posibil acces la nivel de platformă sau administrativ, deși această explicație rămâne neconfirmată. Producătorul de portofele hardware, aflat în dificultate, a făcut referire și la rapoarte privind credențialele administrative ale platformei X oferite pe piețele darknet, dar a recunoscut că nu s-a stabilit nicio legătură cu incidentul său.
Deocamdată, misterul se concentrează asupra modului în care un mesaj fraudulos a ajuns la un cont ai cărui proprietari susțin că măsurile lor obișnuite de securitate nu au fost niciodată încălcate. Nu au fost confirmate pierderi financiare atribuite în mod specific tentativei de phishing de duminică.
Dezastrul de 100 de milioane de dolari din iulie revine să bântuie Coldcard
Momentul nu putea fi mai prost ales. În iulie, Coldcard s-a confruntat cu un defect grav de firmware care, potrivit rapoartelor, le-a permis atacatorilor să reconstituie seed-urile vulnerabile ale portofelelor și să fure o sumă estimată între 1.600 și 1.800 de bitcoin, în valoare de aproximativ 100-130 de milioane de dolari la momentul respectiv.
Se pare că problema de bază datează din martie 2021 și a implicat o generare defectuoasă a codurilor de inițializare, care a produs un nivel de aleatoriu substanțial mai mic decât cel intenționat. Atacatorii au exploatat această vulnerabilitate testând offline potențialele fraze de recuperare, în loc să compromită dispozitivele fizice.
Ulterior, Coldcard a lansat actualizări de firmware și a îndrumat clienții afectați să-și transfere fondurile în portofele nou generate. Tentativa de phishing de duminică a exploatat tocmai această vulnerabilitate, prezentând un site web rău intenționat sub forma unor îndrumări legitime de securitate.
Huse transparente și clienți nemulțumiți
Cel mai recent incident vine, de asemenea, în urma unei postări controversate de pe rețelele sociale din 9 octombrie, care promova carcasele hardware transparente ale Coldcard ca protecție împotriva manipulării fizice. În mod coincident, postarea de pe rețelele sociale a apărut după ce s-a descoperit că dispozitivele Ledger ar fi putut fi manipulate de furnizori terți sau undeva de-a lungul lanțului de aprovizionare.
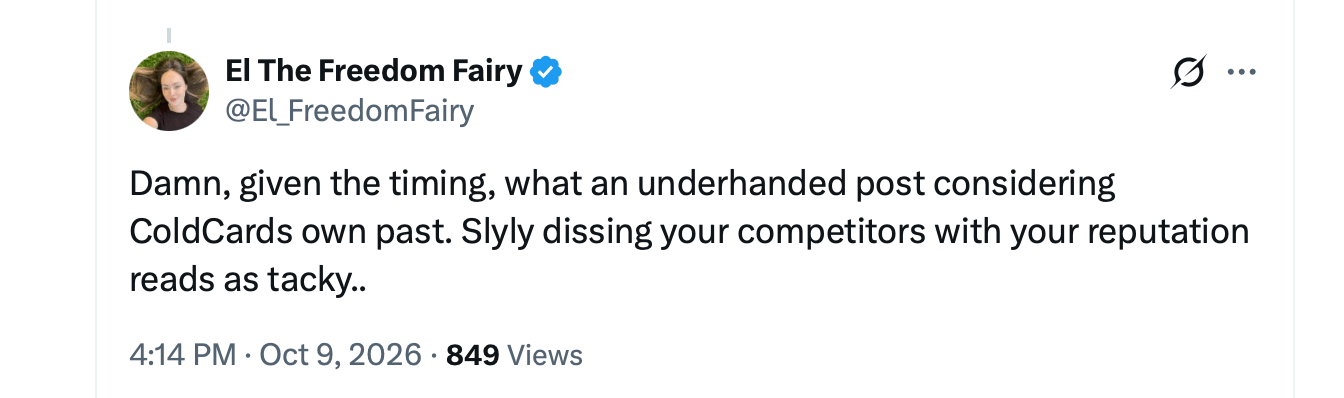
Criticii au condamnat momentul ales pentru postare, susținând că plasticul transparent și ambalajul care indică manipularea neautorizată ofereau o protecție redusă împotriva defectului de software responsabil pentru pierderile din iulie. Mai mulți membri ai comunității crypto au considerat postarea de prost gust, lipsită de tact și făcută fără niciun pic de rușine. Unii clienți și observatori i-au acuzat, de asemenea, pe Coldcard și pe cofondatorul Rodolfo Novak că i-au blocat pe critici și pe presupusele victime pe X.
Acum, compania se confruntă cu o nouă rundă de critică, de data aceasta privind integritatea comunicărilor sale oficiale. Coldcard continuă să îndrume clienții exclusiv către site-ul său oficial pentru actualizări de firmware și instrucțiuni privind migrarea portofelelor.
Cel mai recent episod lasă o contradicție deosebit de jenantă care planează asupra producătorului. O companie construită în jurul ideii de a păstra cheile private departe de atacatorii online s-a trezit nevoită să investigheze modul în care propriul său canal de comunicare de încredere a devenit un vehicul pentru o înșelătorie de tip phishing.

Coldcard susține că inteligența artificială ar fi contribuit la descoperirea unei vulnerabilități a portofelului, existentă de cinci ani, legată de o sustragere de bitcoin în valoare de câteva milioane de dolari.
Citește acum: A fost inteligența artificială responsabilă pentru descoperirea vulnerabilității de securitate din Coldcard?

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.