Operatorii Core Lightning care utilizează versiunea 26.06.7 sau o versiune anterioară sunt vizați în mod activ, a avertizat joi seara proiectul software pentru nodurile rețelei Bitcoin Lightning, la aproximativ 10 zile după lansarea unui patch de securitate. Echipa nu a identificat vulnerabilitățile exploatate de atacatori și nu a raportat niciun caz de fonduri furate. Versiunea 26.06.8 remediază mai multe probleme de securitate, inclusiv o vulnerabilitate legată de închiderea canalelor care poate pune fondurile în pericol, iar operatorilor li se recomandă să efectueze actualizarea imediat.
Nodurile Bitcoin Lightning sunt vizate, în timp ce Core Lightning trage un semnal de alarmă
SCRIS DE

DISTRIBUIE

Concluzii cheie
- Core Lightning afirmă că atacatorii vizează nodurile care rulează versiunea 26.06.7 sau o versiune anterioară.
- Versiunea 26.06.8 a fost lansată pe 22 septembrie, cu remedieri pentru vulnerabilitățile care pot pune în pericol fondurile.
- Operatorii nu se confruntă cu pierderi confirmate, iar Core Lightning recomandă actualizări imediate.
Core Lightning trage un semnal de alarmă, întrucât atacatorii vizează nodurile neactualizate
Core Lightning are un mesaj destul de simplu pentru oricine folosește încă software vechi: actualizați-vă acum. Pe 1 octombrie, implementarea nodului Bitcoin Lightning Network a avertizat că atacatorii vizează nodurile care rulează versiunea 26.06.7 sau o versiune anterioară, transformând un patch lansat pe 22 septembrie într-o problemă urgentă de securitate.
Nu se știe exact ce exploatează atacatorii. Proiectul nu a confirmat că vreun atac a avut succes sau că au fost furate fonduri, dar versiunea 26.06.8 a remediat vulnerabilități care variază de la probleme de tip „denial-of-service” până la un defect de închidere a canalelor capabil să pună banii în pericol.
Patch-ul a apărut înaintea alertei
Core Lightning, întreținut în cadrul proiectului Elements, a îndemnat operatorii de noduri să treacă la cea mai recentă versiune „cât mai curând posibil” după ce a primit rapoarte privind atacatori care vizează nodurile neactualizate. Firma de criptomonede Blockstream a amplificat avertismentul și a îndemnat operatorii care încă utilizează versiuni mai vechi să instaleze 26.06.8.
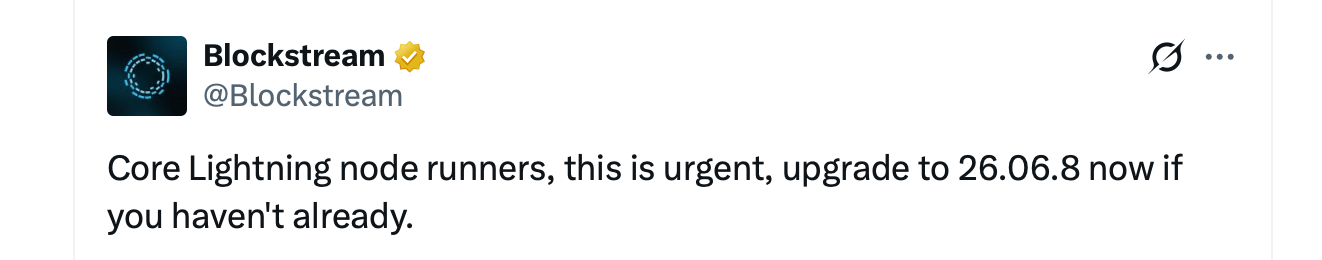
Partea curiosă este calendarul. Versiunea 26.06.8 a fost lansată pe 22 septembrie, cu aproximativ 10 zile înainte de avertismentul privind atacul, iar administratorii recomandă deja cu insistență actualizarea. Unele teste au fost ascunse în mod deliberat pentru a îngreuna potențialilor atacatori ingineria inversă a vulnerabilităților subiacente, în timp ce operatorii aveau timp să aplice patch-ul. Apoi, lucrurile s-au înfierbântat.
Descrierile publice ale versiunii indică trei categorii de bug-uri. Unul ar putea bloca nodul expeditorului. Altul ar putea epuiza memoria prin interfața REST a Core Lightning. Cel mai grav implică închiderea canalului și poate costa potențial fonduri utilizatorului printr-un mecanism de penalizare care nu funcționează corect.
Când închiderea unui canal nu decurge conform planului
Mai mult, sistemul de sancționare al rețelei Lightning este conceput astfel încât, dacă un participant trișează prin difuzarea unei stări învechite a canalului, participantul onest poate solicita o penalizare. O eroare în versiunea 26.06 ar putea determina Core Lightning să confunde anumite tranzacții cu o închidere cooperativă obișnuită și să nu detecteze angajamentul revocat ascuns în spatele acestora.
În acest scenariu, software-ul menit să-l prindă pe trișor ar putea eșua în a declanșa acțiunea, lăsând cealaltă parte cu fonduri care ar fi trebuit confiscate. Proiectul nu a precizat dacă atacatorii exploatează acea vulnerabilitate specifică, vulnerabilitatea de blocare, problema REST sau o altă problemă ale cărei detalii rămân parțial ascunse.
Această distincție este importantă. Nu este vorba de o vulnerabilitate a Bitcoin în sine. Aceasta afectează Core Lightning, o implementare a rețelei Lightning, o rețea de scalare construită pe baza Bitcoin. LND, Eclair și LDK nu au fost menționate în aviz, iar utilizatorii obișnuiți de portofele nu rulează neapărat noduri Core Lightning. Expunerea lor depinde de infrastructura care stă la baza portofelelor lor.
Un ciclu de securitate care a început în august
Avertismentul de joi nu a apărut din senin. Pe 26 august, Core Lightning a dezvăluit că analiza un volum mare de rapoarte de vulnerabilități generate de IA. Mai multe dintre acestea s-au dovedit a fi legitime, ceea ce a determinat o remediere coordonată.
Operatorilor li s-a spus să nu oprească pur și simplu sistemul. În schimb, Core Lightning a recomandat repornirea cu opțiunea –offline, care întrerupe conexiunile între noduri, menținând în același timp daemonul care monitorizează blockchain-ul și este capabil să răspundă la o închidere forțată. Un nod oprit nu poate îndeplini această sarcină. Versiunea 26.06.7 a urmat în jurul datei de 28 august, dar pe 15 septembrie a fost deschisă o altă anchetă privind funcționalități experimentale care ar putea afecta fondurile. Șase zile mai târziu a apărut versiunea 26.06.8. La aproximativ 10 zile după aceea, au început să apară rapoarte privind atacuri active.
Banii online schimbă modul de aplicare a patch-urilor
Nodurile Lightning nu sunt portofele reci care adună praf într-un sertar. Cheile canalelor lor rămân online, deoarece nodurile trebuie să direcționeze plățile în timp real. Acest lucru face ca software-ul învechit să fie mai mult decât o simplă problemă legată de disponibilitate. Fondurile pot fi stocate direct în sistemul pe care un atacator încearcă să-l spargă.
Nu există un bilanț public al pierderilor, iar Core Lightning nu a declarat că atacurile au avut succes. Deocamdată, fiecare nod care rulează încă versiunea 26.06.7 sau o versiune anterioară rămâne în grupul pe care, potrivit proiectului, atacatorii îl vizează. Operatorilor li se recomandă să instaleze versiunea 26.06.8 sau o versiune ulterioară, să verifice semnăturile sau digesturile Docker și să mențină funcțiile experimentale dezactivate, cu excepția cazului în care înțeleg riscurile.
Patch-ul este disponibil public de câteva zile. Acum, se pare că cineva bate la ușile celor care nu l-au instalat încă. Între timp, mulți se întreabă câte alte bug-uri vor mai fi descoperite în industria criptomonedelor prin intermediul descoperirilor asistate de IA.

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.