Cercetătorii au identificat o sustragere de 459.000 de dolari dintr-un portofel, care provenea de la o adresă care finanțase anterior 27 de tranzacții prin intermediul aceluiași bot, ceea ce ridică semne de întrebare cu privire la modul în care au ajuns în mâini străine cheile private ale acestuia.
Cercetătorii afirmă că hackerul care a furat 459.000 de dolari a fost mai întâi client
SCRIS DE
DISTRIBUIE
Concluzii cheie
- Utilizatorii Tradewiz au pierdut aproximativ 459.000 de dolari din 20.933 de portofele în urma expunerii cheilor private din 30 septembrie.
- Bitquery a stabilit o legătură între portofelul din care au fost sustrase fondurile și 27 de tranzacții anterioare efectuate prin TradeWiz, ceea ce ridică semne de întrebare cu privire la securitatea cheilor.
- Tradewiz se confruntă cu presiuni pentru a efectua rambursările și a explica modul în care au fost expuse cheile portofelului SOL PVP.
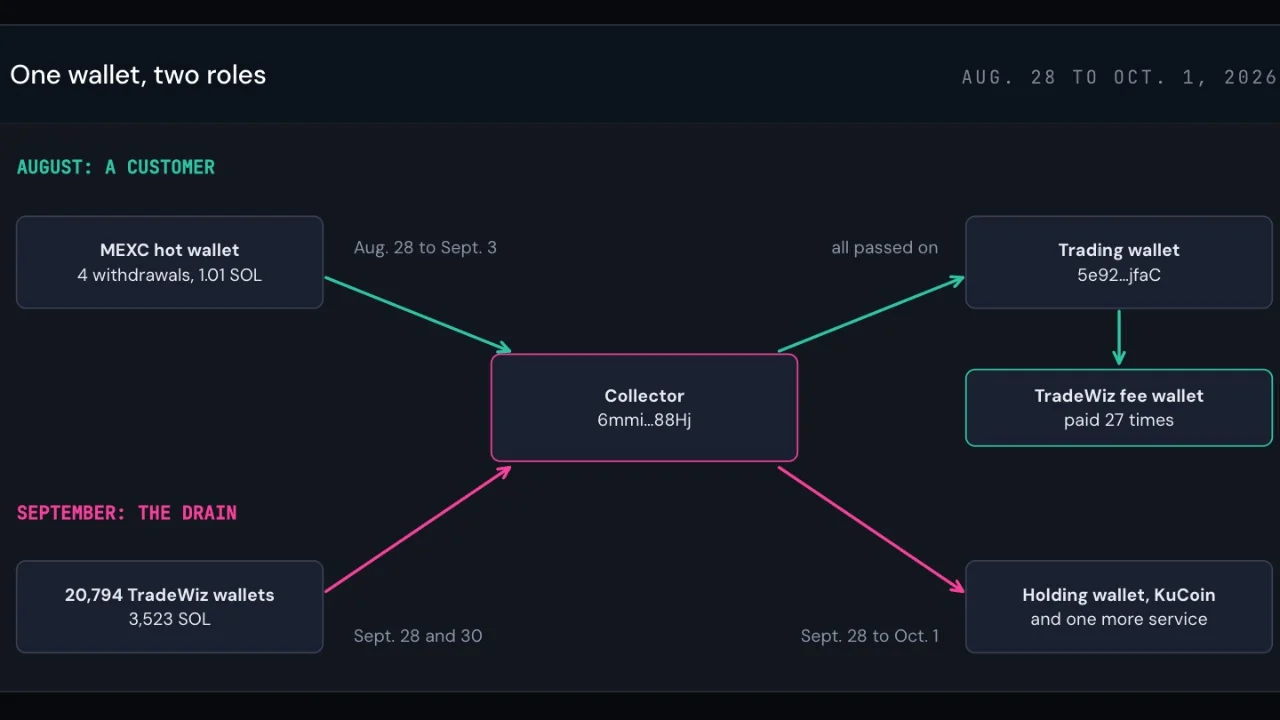
Bitquery urmărește golirea de 459.000 de dolari din Tradewiz până la un portofel utilizat în 27 de tranzacții
Înainte de a colecta criptomonedele furate, portofelul fusese utilizat pentru a plăti tranzacții obișnuite cu memecoine.
Aceasta este descoperirea neașteptată din ancheta Bitquery privind Tradewiz, botul de tranzacționare Solana ai cărui utilizatori au suferit o golire a portofelelor pe 30 septembrie.
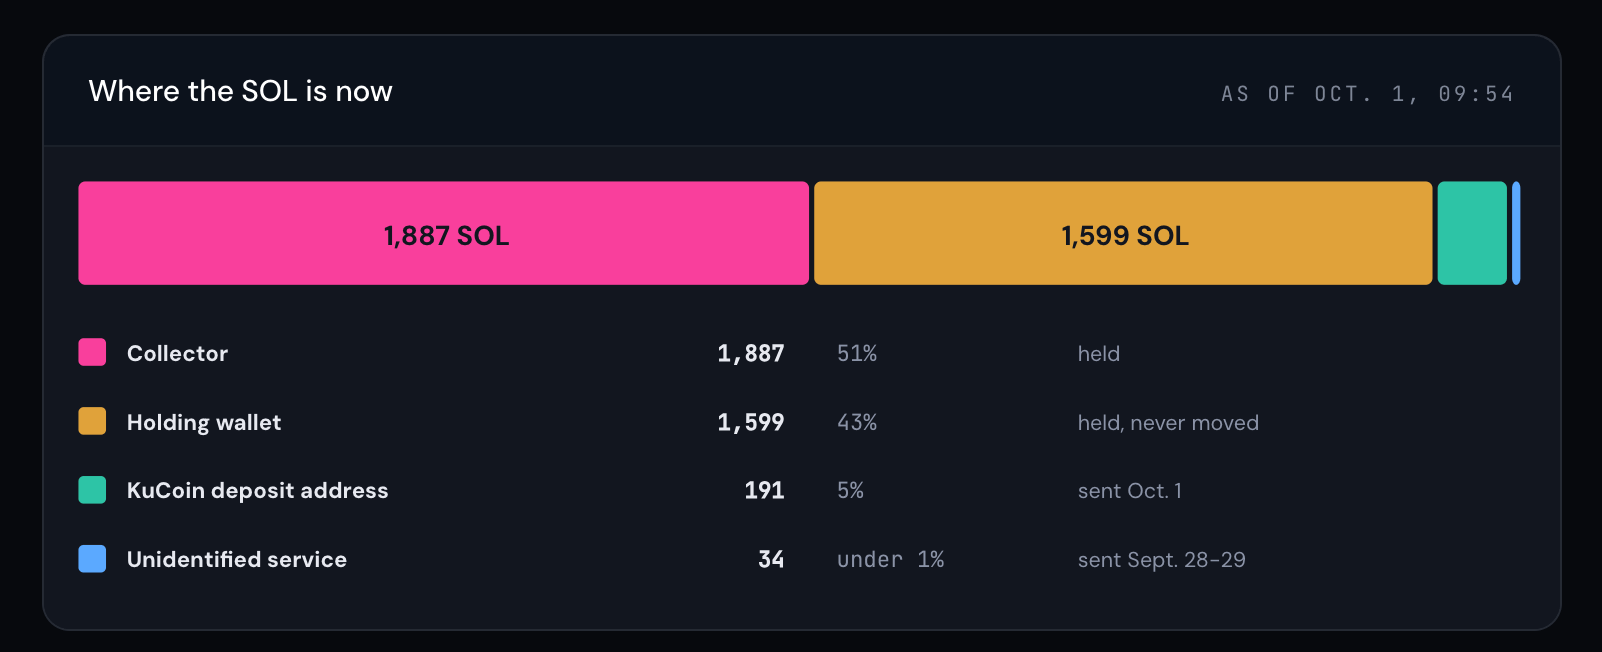
Cercetătorii au făcut legătura între adresa care colecta fondurile furate și un alt portofel care efectuase 27 de tranzacții prin Tradewiz cu o lună înainte. Analiza lor a identificat 20.933 de portofele afectate și aproximativ 459.000 de dolari sustrși sub formă de SOL, tokenuri și depozite recuperate prin închiderea conturilor de tokenuri. Estimarea evaluează SOL la 120 de dolari.
Această legătură oferă anchetatorilor un punct de plecare. Ea nu stabilește cine controla portofelele sau cum au fost expuse cheile private.
Botul s-a oprit, dar furtul a continuat
Bitquery a constatat că activitatea de tranzacționare prin intermediul botului s-a oprit la 41 de minute de la începerea furtului principal. Aproximativ 73% din SOL-ul sustras în acea operațiune a fost luat ulterior.
Notificarea de securitate a Tradewiz din 30 septembrie, publicată pe X, a atribuit incidentul expunerii cheilor private în legătură cu funcția sa de export SOL PVP. Aceasta a îndrumat clienții să înceteze utilizarea adreselor existente de portofel SOL PVP.
„Vom compensa integral utilizatorii pentru pierderile cauzate de acest incident”, a scris compania.
O actualizare ulterioară pe X a precizat că primele rambursări au fost trimise și că fiecare cerere de despăgubire necesită verificare. Tradewiz a anunțat, de asemenea, o întrerupere preventivă a serviciilor EVM pe durata efectuării verificărilor de securitate.
Aceste declarații lasă clienții cu două întrebări distincte: când vor fi rambursate pierderile lor și ce a eșuat în sistemul de protecție a portofelelor lor.
O promisiune de securitate se lovește de o scurgere de chei private
Propria documentație a Tradewiz face ca incidentul să fie deosebit de incomod.
Secțiunea de întrebări frecvente (FAQ) permite utilizatorilor să importe și să exporte cheile portofelelor, dar recomandă să nu le exporte. Aceasta precizează: „Prin neexportarea cheilor private, putem asigura securitatea de 100% a activelor dumneavoastră.”
Dezvăluirile ulterioare ale companiei pun această asigurare sub semnul întrebării. Utilizatorii au nevoie de o explicație cu privire la portofelele care au fost expuse, la modul în care funcția de export a fost compromisă și la ce s-a schimbat înainte de reluarea serviciilor.
Declarațiile publice emise până acum de Tradewiz descriu îmbunătățirile de securitate și angajamentele de despăgubire fără a oferi răspunsuri la aceste întrebări.
Urmele duc către conturile de pe platformele de tranzacționare
Pe 1 octombrie, Tradewiz a declarat pe X că poliția oferea asistență în urmărirea activelor și că a contactat platformele de tranzacționare pentru a solicita informații privind identitatea și verificarea conturilor.
Compania s-a oferit, de asemenea, să ia în considerare renunțarea la acțiuni legale suplimentare, acolo unde legea permite acest lucru, în cazul în care persoanele responsabile ar coopera și ar restitui activele.
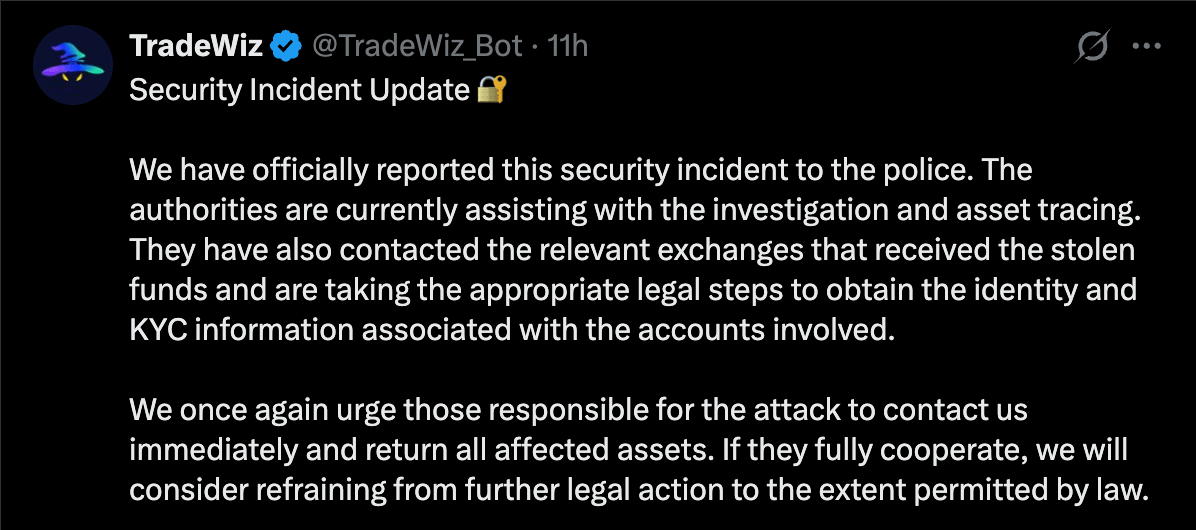
Bitquery a urmărit finanțările anterioare până la retragerile de pe MEXC și transferurile ulterioare către o adresă de depozit Kucoin. Aceste conexiuni nu implică niciuna dintre platformele de tranzacționare în furt. Cu toate acestea, ele identifică potențiale piste pe care anchetatorii le pot urmări.
Pentru traderii afectați, următoarea dovadă semnificativă va fi reprezentată de rambursările finalizate și de o descriere tehnică a breșei de securitate. Pentru anchetatori, activitatea anterioară a clienților s-ar putea dovedi mai utilă decât furtul în sine.

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.