Conform unei investigații realizate de Slowmist și publicate astăzi, atacatorii care au sustras aproximativ 388 de milioane de dolari de la Bitget au rulat pentru prima dată codul pe un server compromis pe 31 august, cu aproape patru săptămâni înainte de furt.
Hackerii de la Bitget au pătruns în sistemul bursei cu 25 de zile înainte de jaful de 388 de milioane de dolari
SCRIS DE

DISTRIBUIE
Concluzii cheie
- Slowmist a identificat prima activitate rău intenționată în sistemele asociate Bitget pe 31 august, cu 25 de zile înainte de furt.
- Identitatea unui angajat și un instrument personalizat de retragere le-au permis atacatorilor să transfere fonduri timp de 2 ore și 52 de minute.
- Mistrack a semnalat, pe 30 septembrie, scripturi suspecte provenite din Coreea de Nord, care redirecționau fondurile furate prin intermediul CoW Protocol și Chainflip.
Ușa era deschisă încă din august
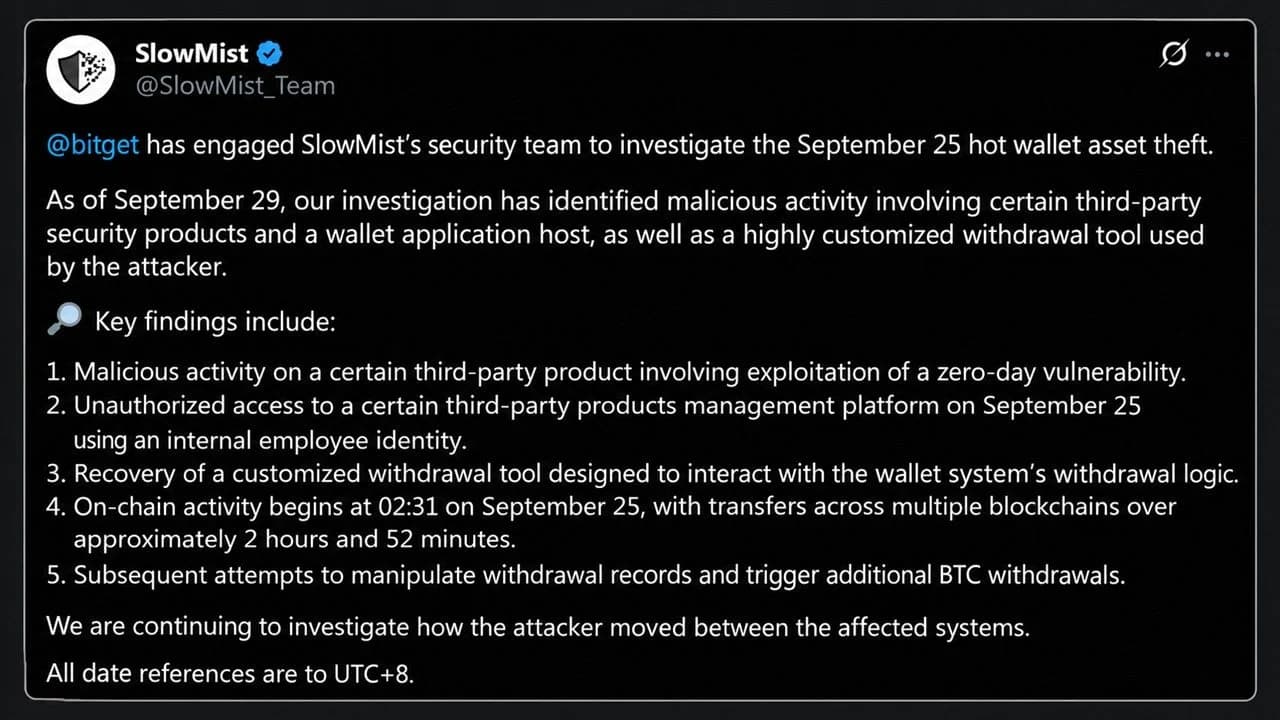
Bitget a angajat firma de securitate blockchain pe 25 septembrie pentru a investiga furtul din portofelele sale „hot”, iar concluziile, valabile la data de 29 septembrie, redesenază cronologia evenimentelor. Cea mai veche activitate rău intenționată din jurnalele disponibile datează din 31 august, când un serviciu de pe un nod al unui produs de securitate terț, pe care Slowmist îl numește „Produsul A”, a fost afectat de o vulnerabilitate de tip zero-day, adică o eroare de software a cărei existență nu era încă cunoscută de furnizorul său.
Atacatorul a rulat un script ascuns, a citit o variabilă de mediu care conținea o parolă a bazei de date și s-a conectat la baza de date. Aceeași activitate a scriptului ascuns a apărut pe încă două noduri pe 23 și 25 septembrie, raportul adăugând:
Aceste constatări arată că mediile de servicii afectate fuseseră deja compromise înainte ca activele să fie transferate în exterior.
Acest lucru se potrivește cu propria explicație a Bitget, conform căreia atacatorii au abuzat de un produs de securitate al unei terțe părți pentru a obține credențiale interne de nivel înalt. Ceea ce a adăugat Slowmist este partea pe care nimeni nu o știa, și anume cât timp au stat intrușii acolo.
Noaptea furtului, minut cu minut
Raportul înregistrează fiecare etapă în fusul orar UTC+8. Conversată în UTC, secvența din 24 septembrie se prezintă astfel:
- 16:07 UTC: Folosind identitatea unui angajat intern, atacatorul a intrat pe platforma de gestionare a unui al doilea instrument furnizor, „Produsul B”, și a făcut trei încercări consecutive de a injecta comenzi de sistem.
- 17:49 UTC: Un „instrument de retragere extrem de personalizat”, recuperat ulterior din fișierele șterse de atacator, a început să execute furtul. Acesta a falsificat parametrii de control al riscului, a creat cereri de retragere și a declanșat procesul de retragere în sine.
- 18:31 UTC: A fost efectuat primul transfer verificat pe lanț, 93 TRX, urmat 11 secunde mai târziu de 0,84 ETH.
- 21:23 UTC: Ultimul transfer procesat, la aproximativ 2 ore și 52 de minute după primul.
Cea mai intensă perioadă a avut loc la început, Arkham Intelligence constatând că 228 de milioane de dolari au fost transferați în doar 18 minute pe șapte lanțuri, XRP în valoare de aproximativ 153 de milioane de dolari reprezentând cea mai mare sumă individuală. După începerea transferurilor, atacatorul a încercat, de asemenea, să rescrie înregistrările de retragere din baza de date a portofelului. Două comenzi de retragere BTC fabricate au generat erori, iar jurnalele arată că intrusul a verificat starea comenzii și a încercat din nou.
Nu au fost furate chei private, ci, în schimb, atacatorii au păcălit sistemul intern de aprobare să valideze transferuri care păreau legitime.
Ușa laterală prin Chainflip
Banii sunt încă în mișcare, fondatorul Slowmist, Cos, afirmând că instrumentul Trackagent al Mistrack a surprins hackeri suspectați a fi nord-coreeni care combinau CoW Protocol și Chainflip pentru a spăla fondurile. Scripturile automatizate plasează comenzi de schimb pe CoW Protocol, un agregator de burse descentralizate (DEX), și setează destinatarul către un contract de depunere Chainflip preconfigurat. Odată ce o comandă se finalizează, activele intră direct într-un schimb între lanțuri și ies pe partea cealaltă sub formă de bitcoin.
Ironia este însă greu de trecut cu vederea, deoarece cu doar o zi înainte, brokerii Chainflip au respins un depozit direct de la aceiași atacatori și au trimis fondurile înapoi pe ruta inițială. Cos a avertizat că verificările Chainflip privind combaterea spălării banilor (AML) și „cunoaște-ți tranzacția” (KYT) rămân în urma hackerilor, al căror sistem împarte fondurile pe mai multe punți, le schimbă în bitcoin, le amestecă și își schimbă strategia în momentul în care o rută se închide.
Și alte uși au fost trântite. Near Intents a blocat cea mai mare parte a unei tentative de spălare de bani în valoare de 50 de milioane de dolari, lăsând să treacă 166.000 de dolari și înghețând 503.000 de dolari. Fluxurile anterioare treceau prin Thorchain, Uniswap, 1inch Fusion și Stargate, ceea ce a redeschis o veche dispută legată de Thorchain cu privire la faptul dacă protocoalele neutre ar trebui să controleze banii furați.
Ce ar trebui să știe în continuare utilizatorii Bitget
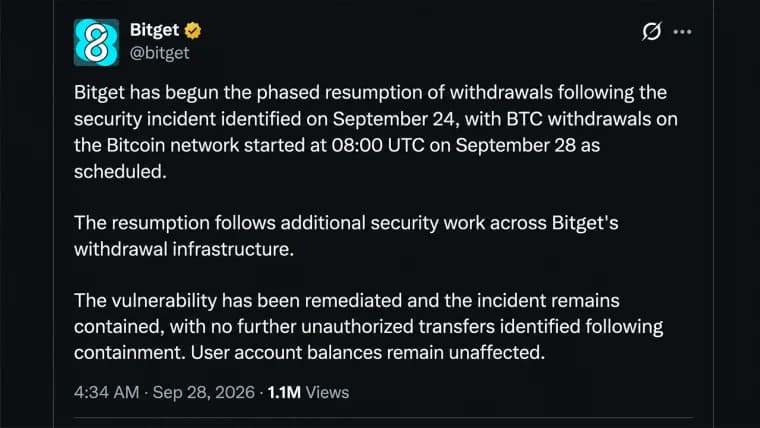
Bitget afirmă că Fondul său de protecție a utilizatorilor, care deține peste 464 de milioane de dolari, acoperă pierderea. Retragerile sunt reluate treptat, începând cu bitcoin, urmat de ether, USDT și apoi toate celelalte active.
Întrebarea mai importantă se află în afara Bitget, iar Slowmist nu a numit furnizorii din spatele „Produsului A” și „Produsului B” și afirmă că încă încearcă să afle cum s-a deplasat atacatorul între sisteme. Grupurile legate de Coreea de Nord au furat o sumă record de 2 miliarde de dolari în 2025, potrivit revistei Fortune, așa că orice platformă de tranzacționare care utilizează același sistem de securitate are acum un motiv să-și verifice propriile jurnale de activitate începând cu sfârșitul lunii august.

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.