Vineri dimineață, un portofel a preluat brusc mii de NFT-uri de la sute de proprietari în schimbul a 0 ETH, declanșând alarma în cadrul Magic Eden. Doar că portofelul aparținea unei operațiuni de salvare conduse de „white-hat”. 0xQuit de la Yuga Labs afirmă că echipa a reușit în cele din urmă să recupereze 23.155 de NFT-uri în valoare de peste 5,7 milioane de dolari, după ce a descoperit o eroare legată de aprobările vechi ale procesatorului de plăți Limit Break.
Hackerii „White Hats” au sustras NFT-uri în valoare de 5,7 milioane de dolari înainte ca atacatorii să apuce să acționeze
SCRIS DE

DISTRIBUIE
Concluzii cheie
- 0xQuit afirmă că hackerii „white hat” au reușit să salveze 23.155 de NFT-uri expuse, în valoare de peste 5,7 milioane de dolari, înainte ca atacatorii să poată pune mâna pe ele.
- Cirrus a tras primul semnal de alarmă după ce a observat că 3.832 de NFT-uri erau transferate din sute de portofele prin ceea ce păreau a fi vânzări pe Magic Eden la prețul de 0 ETH.
- 0xQuit afirmă că aproximativ 660 de WETH au scăpat înainte de operațiunea de salvare, iar deținătorii cu aprobări vechi sunt îndemnați să le revocă.
Mii de NFT-uri se mută brusc fără nicio contraprestație
Situația părea îngrijorătoare pe blockchain. Mii de NFT-uri părăseau sute de portofele, fiecare transfer apărând ca o vânzare pe Magic Eden pentru exact 0 ETH.
Cirrus, un tracker de NFT-uri, a dat alarma devreme în data de 25 septembrie, după ce a observat că 3.832 de NFT-uri se transferau într-un singur portofel. Câteva minute mai târziu, 0xQuit, vicepreședintele Yuga Labs pentru blockchain, a intervenit cu o precizare: „Salut, este vorba de o acțiune de tip whitehat și totul [the wallet 0x71cF] este în siguranță și va fi returnat odată ce nu va mai fi expus riscului.” Operațiunea de salvare a fost mult mai amplă decât se credea inițial.
Vechiile aprobări revin să ne bântuie
0xQuit a declarat ulterior că hackerii „white hat” au securizat 23.155 de NFT-uri în valoare de peste 5,7 milioane de dolari după ce a fost descoperită o vulnerabilitate în procesorul de plăți al Limit Break. Magic Eden folosea anterior protocolul pentru tranzacțiile pe Ethereum înainte de a-și închide piața EVM în martie. Piața a dispărut. Unele aprobări pentru portofele nu au dispărut.
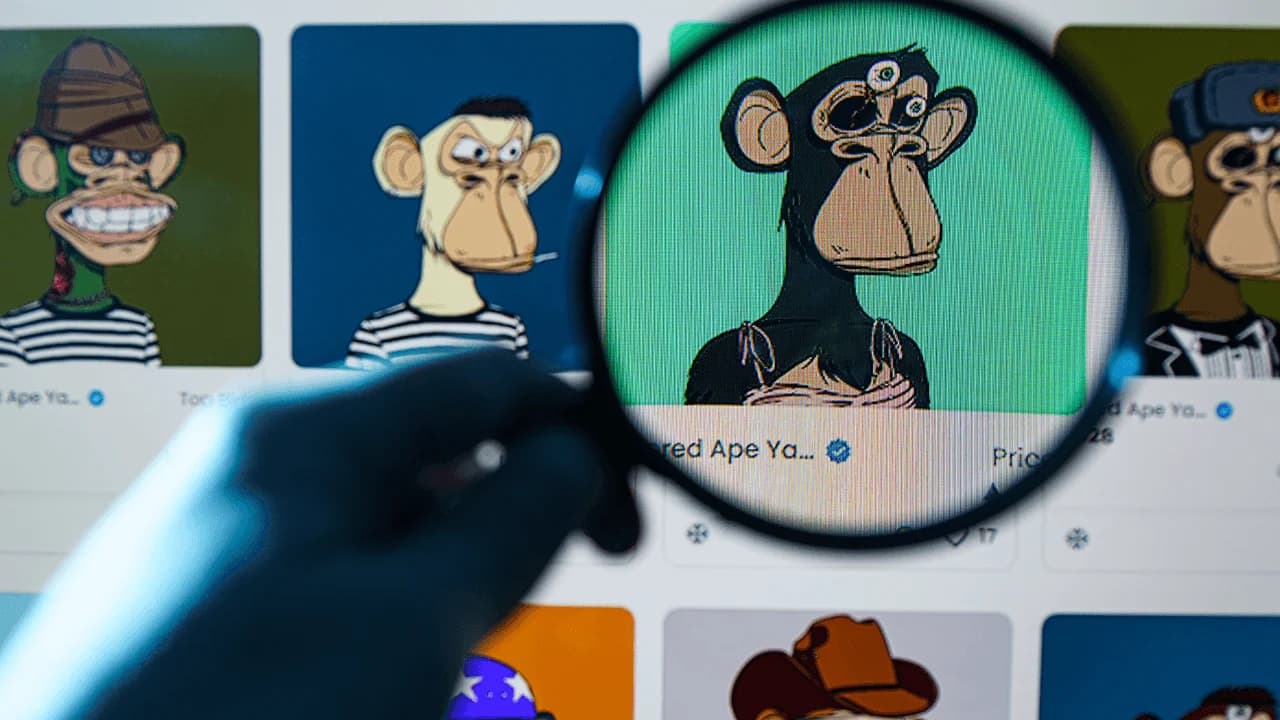
Potrivit lui 0xQuit, un atacator a furat inițial 10 tokenuri nefungibile Meebit, 50 de Otherdeeds, 10 NFT-uri World of Women și 235 de Desperate Apewives. Odată ce amploarea expunerii a devenit evidentă, „white hats” au început să pună NFT-urile vulnerabile în custodie înainte ca atacatorii să poată ajunge la ele.
A mai existat o problemă. Se pare că aceeași vulnerabilitate putea fi folosită împotriva WETH, iar aproximativ 660 WETH nu au fost recuperați. 0xQuit a descris situația ca fiind „cei 1,7 milioane de dolari în WETH pentru care nu am fost suficient de rapid”.
Proprietarii trebuie încă să revocă
Operațiunea de salvare nu anulează automat aprobările vulnerabile. Deținătorii care au interacționat anterior cu piața Ethereum a Magic Eden au fost îndemnați să revocă aprobările Limit Break Payment Processor V2 pe Ethereum și aprobările V3 pe ApeChain.
Se așteaptă ca NFT-urile recuperate să fie returnate după ce proprietarii afectați vor revoca acele permisiuni, dar nu a fost anunțată nicio dată publică pentru revendicări. Vineri, la ora 6:44 a.m. (ora Estului), Magic Eden a rezumat ceea ce s-a întâmplat. Contul oficial de pe X a precizat că vulnerabilitatea implică „Payment Processor V2” al Limit Break, un protocol de tranzacționare NFT pe care piața îl folosea pentru a procesa tranzacțiile EVM în 2024.
Compania a încetat să utilizeze protocolul în octombrie 2024 și și-a închis platforma EVM în primul trimestru al anului 2026. „Nicio listare activă de pe Magic Eden nu a fost afectată de această vulnerabilitate”, a afirmat compania, deși NFT-urile listate pe platforma sa EVM între aproximativ februarie și octombrie 2024 ar putea fi potențial afectate.
Echipa Magic Eden a subliniat că colaborează cu Limit Break, care deține și întreține protocolul, în timp ce investighează măsuri suplimentare de atenuare a riscurilor. Compania a mulțumit, de asemenea, 0xQuit pentru „operațiunea de salvare de tip white hat” și pentru semnalarea vulnerabilității.
Utilizatorii care au listat sau au tranzacționat NFT-uri pe piața EVM a Magic Eden înainte de închiderea acesteia sunt îndemnați să revocă aprobările asociate contractului afectat „Payment Processor V2” de pe Ethereum, Polygon și Base. Magic Eden a avertizat că „revocarea nu returnează token-urile care au fost deja transferate” și a subliniat că investigația sa este încă în curs de desfășurare.

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.