Ledger a confirmat sâmbătă, 10 octombrie 2026, că un portofel hardware aparținând unui client afectat conținea un dispozitiv implantat neautorizat, ceea ce conferă credibilitate suspiciunilor privind un atac asupra lanțului de aprovizionare în care este implicat distribuitorul din Asia de Sud-Est, CryptoBilis. Descoperirea vine în urma unor rapoarte privind pierderi de criptomonede care se apropie de 93,4 milioane de dolari, înregistrate la sute de adrese.
Ledger confirmă dispozitiv hardware ascuns în portofelele afectate
SCRIS DE

DISTRIBUIE
Concluzii cheie
- Ledger a confirmat prezența unui implant hardware neautorizat pe 10 octombrie, întărind suspiciunile privind o manipulare fizică.
- Yfarmx estimează pierderi suspectate de 93,4 milioane de dolari, dar Ledger nu a verificat încă această cifră.
- CryptoBilis a suspendat vânzările de portofele hardware, în timp ce Ledger colaborează cu autoritățile pentru a investiga incidentul.
Ledger confirmă manipularea fizică pe măsură ce ancheta privind portofelele de criptomonede se extinde
Sâmbătă, 10 octombrie, Ledger a confirmat că dispozitivul unui client afectat conținea un implant hardware neautorizat, o descoperire care conferă o pondere considerabilă suspiciunilor legate de recentul episod de golire a portofelelor, asociat distribuitorului din Asia de Sud-Est, CryptoBilis. Confirmarea vine în urma estimărilor privind pierderi care se ridică la 93,4 milioane de dolari, deși Ledger nu a verificat în mod independent aceste cifre.
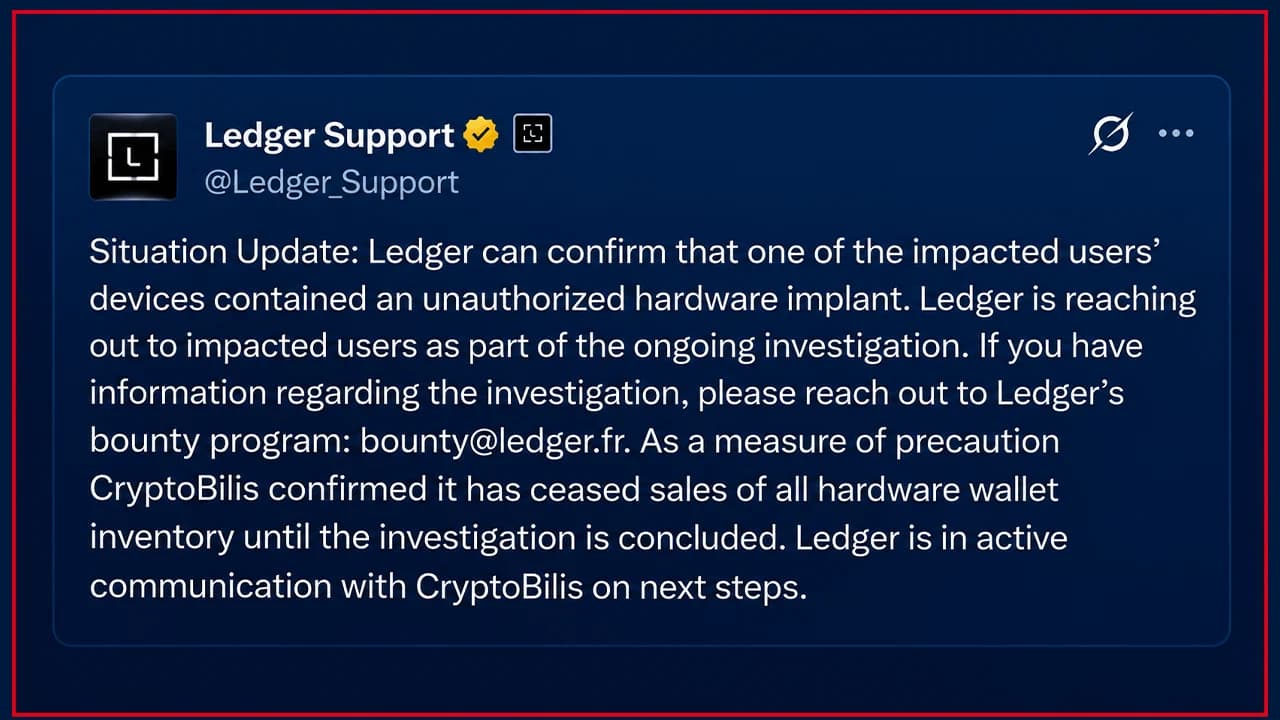
Compania susține, de asemenea, că infrastructura sa de securitate rămâne intactă, ceea ce pune anchetatorii în fața unei probleme destul de ciudate: un dispozitiv potențial compromis care ar putea părea în continuare autentic. Declarația de sâmbătă a companiei Ledger a marcat prima confirmare din partea companiei cu privire la o manipulare fizică care a implicat portofelul hardware al unui client afectat. Producătorul a anunțat că „unul dintre dispozitivele utilizatorilor afectați conținea un implant hardware neautorizat”, oferind anchetatorilor cea mai solidă dovadă de până acum că a fost implicat un hardware rău intenționat.
Într-o postare pe X, contul de asistență al companiei a explicat că „contactează utilizatorii afectați în cadrul anchetei în curs”, încurajând în același timp pe oricine deține informații relevante să contacteze programul său de recompense. CryptoBilis a luat, de asemenea, măsuri, Ledger raportând că distribuitorul „a încetat vânzarea întregului stoc de portofele hardware până la finalizarea anchetei”.
Confirmarea vine în urma rapoartelor de vineri privind portofele golite în Asia de Sud-Est, unde anchetatorii au urmărit tranzacții suspecte care implicau bitcoin, ether și stablecoin-uri. Estimările independente au variat considerabil, Yfarmx evaluând pierderile suspectate la 93,4 milioane de dolari pentru 471 de adrese, iar Bitquery estimând aproximativ 92,9 milioane de dolari pentru 311 de adrese unice.
Echipamentele hardware ascunse ridică semne de întrebare cu privire la securitatea portofelelor
Descoperirea conferă, de asemenea, credibilitate concluziilor independente publicate de fostul CEO al Mt Gox, Mark Karpelès, care a documentat un Ledger Nano X modificat, conținând o placă de circuit ascunsă, echipamente de comunicații celulare și componente despre care se presupune că sunt capabile să intercepteze frazele de recuperare.
Presupusa stratagemă a fost deosebit de ingenioasă. În loc să atace elementul de securitate al portofelului, echipamentul ar fi monitorizat informațiile transmise către ecranul dispozitivului în timpul configurării, capturând potențial cuvintele de recuperare înainte de a le transmite printr-o conexiune celulară.
Această abordare ar putea permite unui dispozitiv, altfel autentic, să treacă de verificările convenționale, expunând în secret fraza de recuperare a proprietarului său. Cu toate acestea, anchetatorii nu au stabilit că fiecare portofel afectat conținea echipamente similare.
Producătorul de portofele hardware Ledger a încercat să facă o distincție între hardware-ul modificat și sistemele sale de securitate subiacente, afirmând: „Nu avem nicio indicație că infrastructura, sistemele sau serviciile de securitate ale Ledger au fost compromise.”

Postarea Ledger pe X a atras numeroase critici, iar unii utilizatori s-au arătat nemulțumiți de modul în care Ledger a gestionat situația. Postarea de pe X conține mai multe comentarii în care utilizatorii întreabă: „Veți rambursa victimele?” Alții au afirmat că consideră că Ledger este responsabil pentru externalizarea sa. „Nu este aceasta responsabilitatea voastră, având în vedere că aceștia erau distribuitori autorizați oficial de către voi? Aveți responsabilitatea de a despăgubi victimele”, a scris o altă persoană în firul de discuție al Ledger de pe X.
Ledger emite un nou avertisment către clienții CryptoBilis
Pe măsură ce ancheta prinde avânt, Ledger și-a reiterat sfatul către clienții care au achiziționat dispozitive prin intermediul distribuitorului. Compania a recomandat cumpărătorilor afectați „să nu inițieze configurarea dacă nu au făcut-o încă”.

Pentru clienții care și-au inițializat deja portofelele, Ledger le-a recomandat să „ia în considerare mutarea activelor pe un nou dispozitiv Ledger (cu o nouă frază de recuperare)”. Distincția este importantă deoarece o frază de recuperare capturată în timpul configurării poate expune activele la riscuri mult timp după ce dispozitivul compromis a fost deconectat.
Ledger a confirmat, de asemenea, că „lucrează la soluții suplimentare și îmbunătățite împotriva manipulării neautorizate”, sugerând că modificările fizice capabile să eludeze verificările existente au devenit o preocupare imediată în materie de securitate.
Compania a mulțumit SEAL 911 pentru sprijinul acordat anchetatorilor și a declarat că cooperează cu autoritățile. Între timp, Ledger a avertizat clienții că „Ledger nu vă va cere niciodată fraza de recuperare din 24 de cuvinte”.
În ciuda tuturor evoluțiilor, cele mai importante întrebări rămân fără răspuns. Un dispozitiv compromis este acum confirmat, dar numărul de dispozitive implantate suplimentare, legătura acestora cu pierderile raportate și identitatea celor responsabili rămân neclarificate. Un dispozitiv conceput pentru a păstra secrete avea, se pare, o a doua pereche de urechi, iar anchetatorii încă încearcă să stabilească câte alte persoane ar fi putut asculta.

Pierderile estimate ale companiei Ledger se ridică la 93,4 milioane de dolari, în timp ce anchetatorii examinează un posibil atac asupra lanțului de aprovizionare care implică portofele hardware.
Citește acum: Misterul portofelului Ledger se adâncește: pierderi de 93,4 mil. $

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.