



Vineri, comunitatea criptomonedelor se confruntă cu încă o controversă legată de securitate, de data aceasta implicând producătorul de portofele hardware Ledger. Deși rapoartele preliminare estimau valoarea presupusului furt la 86 de milioane de dolari, pierderile estimate ar fi putut ajunge la 93,4 milioane de dolari, iar în condițiile în care Ledger nu a oferit încă o declarație oficială, un atac asupra lanțului de aprovizionare s-a conturat ca fiind cea mai plauzibilă explicație până în prezent.
Misterul portofelului Ledger se adâncește: pierderi de 93,4 mil. $
SCRIS DE

DISTRIBUIE

Concluzii cheie
- Potrivit Yfarmx, pierderile presupuse ale Ledger ar fi putut ajunge la 93,4 milioane de dolari, repartizate pe 471 de adrese.
- Chainalysis urmărește o operațiune complexă de spălare de bani legată de rapoarte privind pierderi de aproape 100 de milioane de dolari.
- Întrucât Ledger încă investighează la data de 9 octombrie, rămân întrebări cu privire la un posibil atac asupra lanțului de aprovizionare.
O investigație on-chain indică pierderi presupuse de 93,4 milioane de dolari
Conform unei analize aprofundate și detaliate a lanțului de blocuri realizată de reporterul Yfarmx, John Kamal, pierderile suspectate legate de Ledger ar fi putut ajunge la 93,4 milioane de dolari, repartizate pe 471 de adrese distincte. Cu toate acestea, Ledger nu a verificat încă aceste concluzii și nici nu a confirmat pierderile presupuse de aproape 100 de milioane de dolari.
Bitcoin.com News a raportat anterior că Ledger investiga sesizările privind pierderile suferite de „utilizatori din Asia de Sud-Est care au achiziționat produse de la un revânzător numit CryptoBillis”. De atunci, compania nu a oferit alte informații, lăsând în seama anchetatorilor independenți și a analiștilor on-chain sarcina de a reconstitui ce s-ar fi putut întâmpla.
Firma de analiză blockchain Chainalysis a recunoscut situația pe X, declarând că „investighează rapoartele privind fondurile furate de la deținătorii de produse Ledger”. Firma a dezvăluit, de asemenea, că analiștii săi au identificat o „operațiune sofisticată de spălare a banilor între lanțuri”.
Bitquery a investigat, de asemenea, problema, iar cifrele sale s-au apropiat foarte mult de analiza lui Kamal. Raportul companiei de infrastructură de date și informații blockchain estimează suma la aproximativ 92,9 milioane de dolari, distribuită pe 311 adrese unice. „Un singur hoț deținea toate cheile”, explică analiza Bitquery.
Descoperirea dispozitivelor hardware ascunse ridică suspiciuni privind atacurile asupra lanțului de aprovizionare
În paralel, fostul CEO al Mt Gox, Mark Karpelès, a documentat existența unor dispozitive Ledger care conțin hardware de supraveghere ascuns, capabil să capteze frazele de recuperare în timpul configurării. Descoperirea lui Karpelès sugerează că portofelele achiziționate de la furnizori terți ar fi putut fi compromise înainte ca utilizatorii să despacheteze dispozitivele și să-și transfere activele criptografice în acestea.
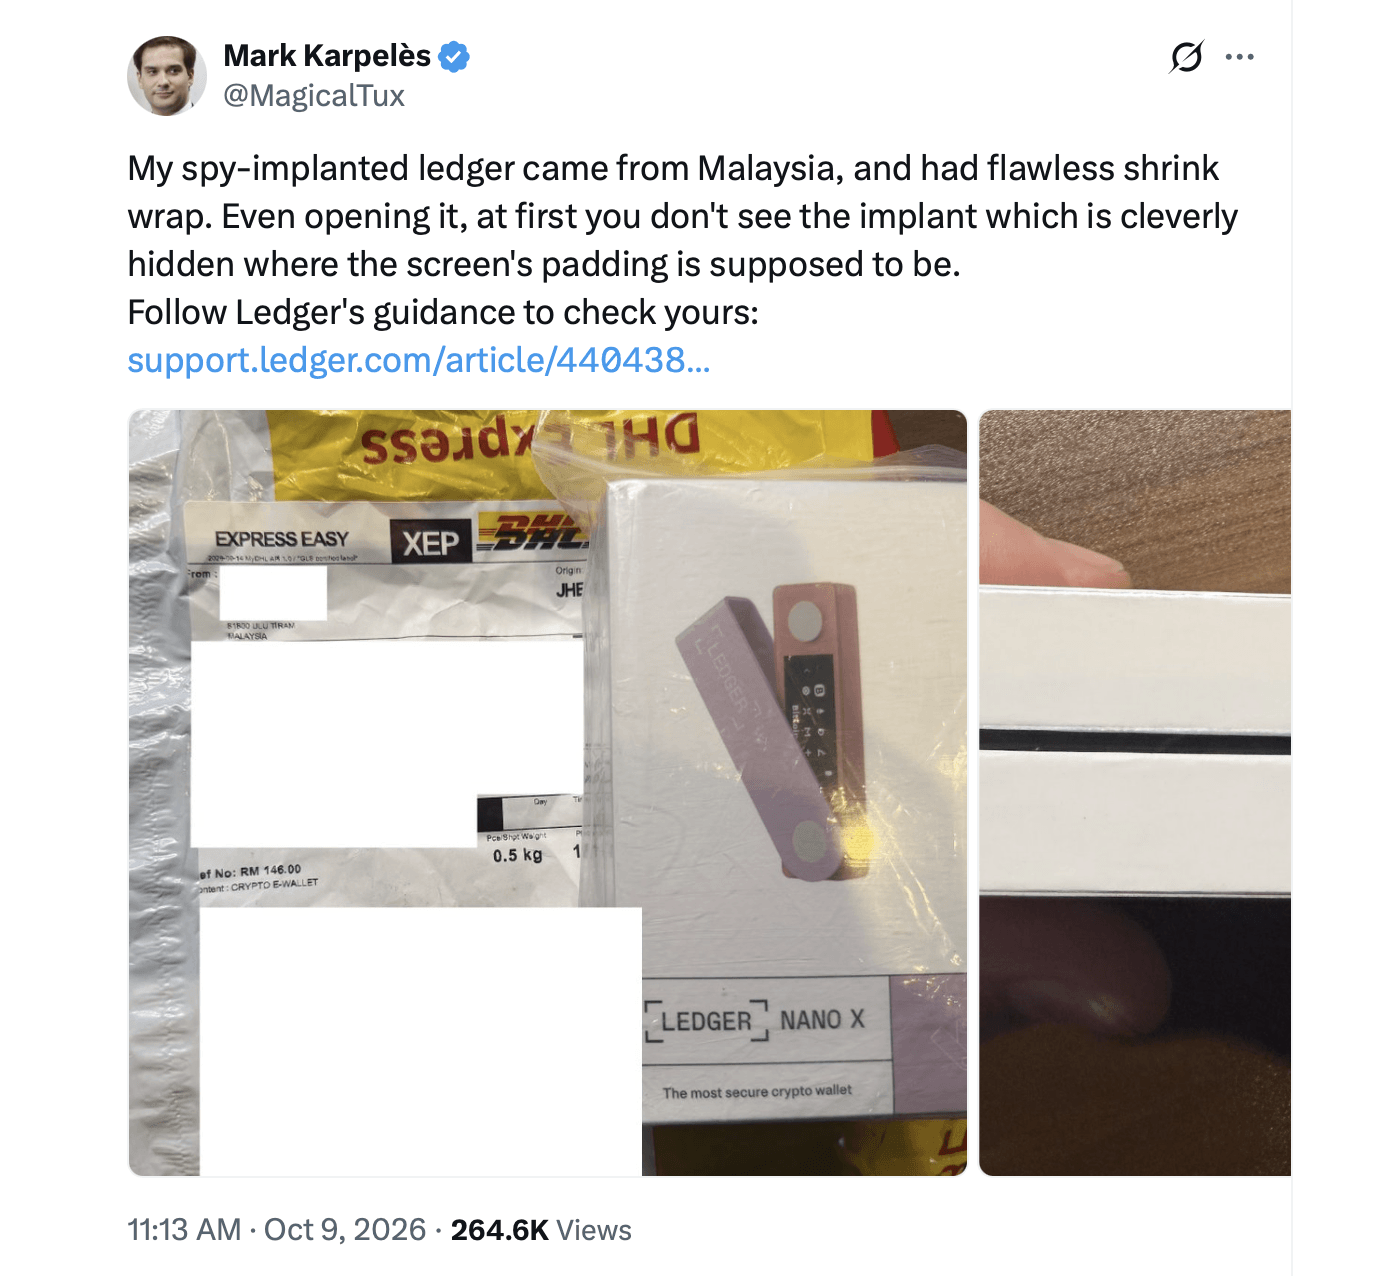
Cu toate acestea, în ciuda faptului că teoria câștigă teren, nici Ledger, nici anchetatorii independenți nu au stabilit o legătură definitivă între aceste dispozitive suspectate de a fi implantate și pierderile raportate vineri.
Golirea portofelelor și transferurile între lanțuri adâncesc misterul
Raportul lui Kamal publicat pe Yfarmx indică faptul că transferurile înregistrate par să fi fost autorizate folosind propriile credențiale de semnare ale victimelor, în timp ce, pe Bitcoin, anumite adrese au fost golite complet, fără ca UTXO-urile rămase să fie returnate în portofelele inițiale.
Au fost utilizate mai multe rețele blockchain alături de aplicații precum Thorchain și Tornado Cash. În prezent, opinia generală este că a fost probabil vorba de un atac asupra lanțului de aprovizionare, care a reușit să afecteze o parte din dispozitivele Ledger. Nu pare să fie ceva asemănător cu bug-ul de firmware al Coldcard, iar nimic nu indică existența unei vulnerabilități zero-day la distanță.
După cum s-a menționat, Ledger nu a confirmat valoarea totală a pierderilor. De asemenea, compania nu a susținut niciuna dintre teoriile care circulă pe rețelele sociale. Aceste evoluții vin la scurt timp după recentele încălcări de securitate care au implicat Trezor și Safepal, care au expus informațiile privind comenzile a zeci de mii de clienți. Analiza situației realizată de Kamal menționează, de asemenea, că CryptoBillis a vândut, printre altele, portofele hardware „Trezor, Safepal, Tangem, [and] Onekey”, printre altele.
Deocamdată, comunitatea criptomonedelor așteaptă o analiză oficială din partea Ledger, în speranța că compania va putea face lumină asupra circumstanțelor din spatele acestui episod derutant și va oferi câteva răspunsuri atât de necesare.

Safepal se confruntă cu o breșă de securitate care afectează 39.798 de utilizatori. Aflați mai multe despre problemele de securitate și implicațiile acestora pentru utilizatorii portofelului digital.
Citește acum: O breșă de securitate afectează 39.798 de clienți Safepal în urma unei vulnerabilități a pluginului pentru comenzi

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.















