Un seif de criptomonede în valoare de 6 milioane de dolari a fost golit pe platforma Base pe 4 octombrie, însă cel mai ciudat aspect ar putea fi identitatea proprietarului. Nimeni nu știe acest lucru în mod oficial. Firmele de securitate au urmărit transferul a aproximativ 1.783 wstETH din seif, în timp ce înregistrările on-chain indică un seif „Safe” cu șapte semnatari anonimi. Platforma Base în sine nu a fost piratată, contractele de bază ale Aave nu au fost incriminate, iar proprietarul seifului încă nu s-a făcut cunoscut.
6 milioane de dolari dispar dintr-un seif de criptomonede controlat de 7 semnatari misterioși
SCRIS DE

DISTRIBUIE
Concluzii cheie
- Blockaid și mai mulți investigatori din lanțul de blocuri au semnalat problema seifului de pe platforma Base pe 4 octombrie, pe măsură ce pierderile depășeau 6 milioane de dolari.
- Aave a convertit 1.783 aBaswstETH în wstETH, dar contractele sale principale nu sunt considerate responsabile.
- Înregistrările Base indică un Safe de tip „3 din 7”, ai cărui proprietari încă nu au fost identificați.
Seiful de 6 milioane de dolari pe care nimeni nu l-a revendicat
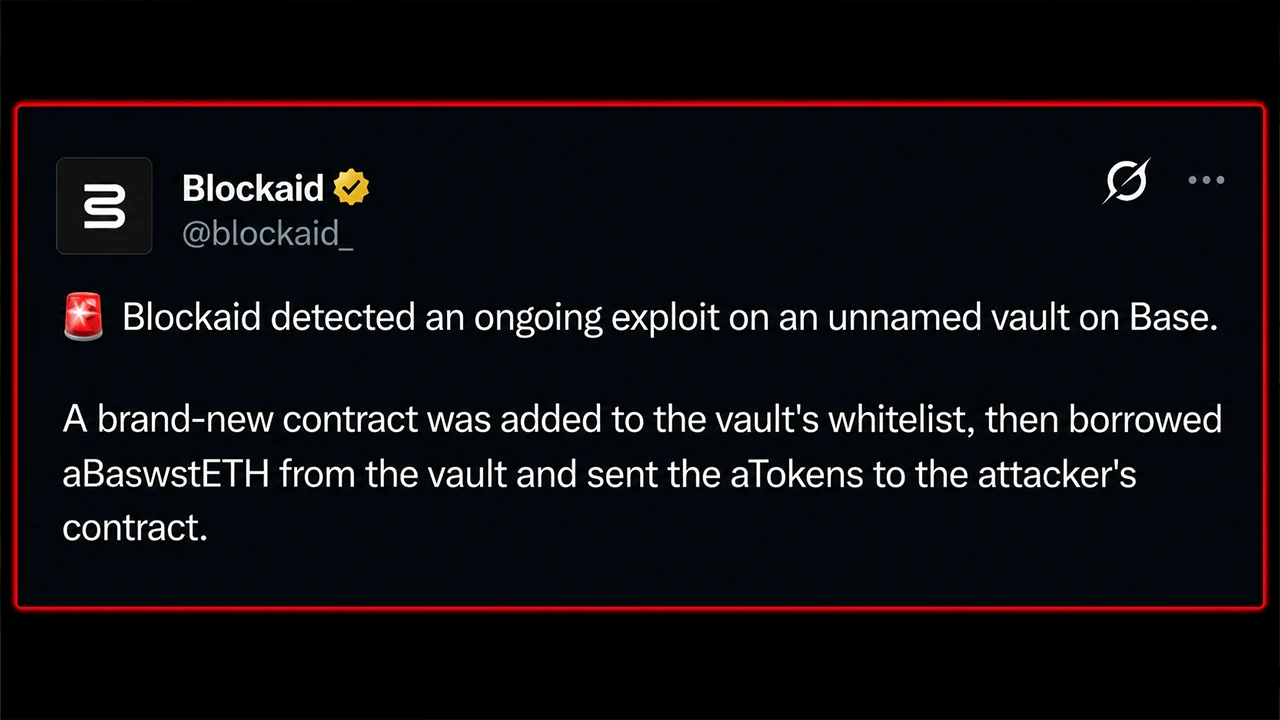
La ora 09:21 UTC, pe 4 octombrie, Blockaid a observat ceea ce părea a fi o exploatare care se desfășura într-un seif deținut pe Base, protocolul Ethereum layer two (L2) al Coinbase. La acel moment, aproximativ 2,02 milioane de dolari dispăruseră deja. Aproximativ 40 de minute mai târziu, pierderea depășise 6 milioane de dolari, firmele de securitate urmărind aproximativ 1.783 de wstETH ieșite dintr-un seif.
Apoi a urmat partea cea mai ciudată. Niciun protocol nu și-a revendicat seiful. Aparentul său administrator este un seif de tip „3 din 7”, ai cărui șapte semnatari rămân neidentificați, lăsând în urmă o scenă a crimei în valoare de milioane de dolari fără un proprietar cunoscut public.

Șase ieșiri, un contract proaspăt adăugat pe lista albă
Peckshield, Certik și Exvul au ajuns la aproximativ același bilanț. Firmele de securitate au afirmat că 1.783,067 aBaswstETH au fost împrumutați din seif și răscumpărați prin Aave pe Base în aproximativ 1.783 wstETH.
În termeni simpli, tokenurile preluate inițial erau tokenuri de chitanță Aave reprezentând ether staked „wrapped” depus pe L2 Base. Un contract nou creat a fost adăugat pe lista albă a seifului, a împrumutat acele tokenuri de chitanță, le-a mutat într-un contract controlat de atacator și le-a răscumpărat prin Aave pentru wstETH-ul subiacent.
Exvul a numărat șase ieșiri de fonduri. Cu toate acestea, natura exactă a eșecului de autorizare rămâne neconfirmată. Firmele de securitate nu au afirmat că vreun contract principal ar fi fost compromis, iar acesta nu a fost un atac asupra lanțului Base în sine. Speculațiile privind un portofel compromis sau o anumită poziție Aave rămân doar la stadiul de speculații.
Un seif cu șapte semnatari, fără nume
Înregistrările on-chain fac ca misterul să fie și mai greu de ignorat. Seiful golit este un proxy transparent Openzeppelin al cărui proprietar indică un Safe creat în urmă cu aproximativ 324 de zile. Acest seif necesită trei din cele șapte semnături pentru a acționa, dar nu poartă niciun nume public de protocol, iar niciuna dintre cele șapte adrese ale semnatarilor nu a fost identificată public de firmele de securitate care urmăresc incidentul.
Autoritatea de actualizare este separată, adăugând un alt strat de contracte între seif și cel care îl controlează în ultimă instanță. Deocamdată, proprietarul operațional vizibil în lanțul de blocuri este „Safe”-ul anonim de tip 3 din 7. Proxy-ul golit este 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC, în timp ce proprietarul său Safe este 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4. Basescan și Arkham Intelligence identifică acesta din urmă ca fiind un Safeproxy creat prin Safe Proxy Factory 1.4.1.
Această distincție este importantă pentru a înțelege ce știu de fapt anchetatorii. Ei pot vedea seiful, contractul proprietarului acestuia, cele șapte adrese de semnare și traseul tokenului. Ceea ce nu pot vedea este organizația umană din spatele acelor adrese, sau dacă modificarea listei albe a provenit din date de autentificare furate, un hacker „alb”, permisiuni defectuoase sau o altă vulnerabilitate necunoscută. Nicio echipă publică nu s-a oferit să completeze informațiile lipsă.
Riscul sistemic pare să fie ținut sub control deocamdată, deși vânzarea wstETH-ului furat ar putea exercita o presiune pe termen scurt asupra parității sale. Ceea ce rămâne este un tablou curios, cu aproximativ 6 milioane de dolari dispăruți, anchetatori on-chain capabili să urmărească mecanismul din spatele scurgerii de fonduri și șapte adrese de semnare aflate la vedere. Cu toate acestea, persoanele care controlează aceste adrese sunt în mod evident absente din această poveste.
Această poveste este încă în desfășurare. Niciun protocol nu și-a asumat responsabilitatea pentru seif, iar nimeni nu a publicat o relatare confirmată privind o eroare sau compromiterea unei chei. Vor fi adăugate mai multe detalii pe măsură ce vor apărea informații noi.

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.