A Coldcard está enfrentando mais uma polêmica relacionada à segurança depois que sua conta oficial no X publicou um link de phishing em 11 de outubro de 2026, alertando falsamente os clientes sobre uma vulnerabilidade crítica no firmware. A empresa excluiu a postagem e insiste que suas credenciais e a autenticação de dois fatores continuam seguras. O incidente segue-se à devastadora falha na geração de sementes ocorrida em julho, que, segundo relatos, expôs milhares de carteiras e resultou em perdas estimadas em mais de US$ 100 milhões.
Conta X da Coldcard sofre phishing após fiasco de US$ 100 mi
ESCRITO POR

PARTILHAR
Principais conclusões
- A conta oficial da Coldcard no X publicou um link de phishing em 11 de outubro, o que levou à abertura de uma investigação.
- Apesar da postagem fraudulenta, a Coldcard afirma que suas credenciais e a autenticação de dois fatores offline continuam seguras.
- O incidente ocorre após o desastre com o firmware da Coldcard em julho, que teria resultado em mais de US$ 100 milhões em perdas.
O pesadelo de segurança da Coldcard se agrava com a publicação de um post de phishing na conta oficial do X
A Coldcard enfrenta mais um problema de segurança, e desta vez ele surgiu por meio de sua própria conta nas redes sociais. Na madrugada de domingo, 11 de outubro, uma postagem fraudulenta apareceu na conta oficial da fabricante de carteiras de hardware no X, alertando os clientes sobre uma suposta vulnerabilidade na geração de sementes e direcionando-os a um site de phishing.
A mensagem acabou sendo excluída, mas o episódio levanta uma questão incômoda sobre como os invasores conseguiram publicá-la em primeiro lugar. A Coldcard afirmou que as credenciais de sua conta e a autenticação de dois fatores offline permanecem intactas, enquanto sua investigação interna não revelou nenhum login ou sessão não autorizada correspondente.
Um aviso convincente com um destino perigoso
A mensagem fraudulenta apareceu por volta das 2h UTC e se apresentou como uma atualização urgente de segurança da Coldcard. Ela alegava que o firmware recente continha uma vulnerabilidade crítica que afetava a geração de sementes e instruía os clientes a migrarem suas carteiras imediatamente.
A postagem mencionava vários modelos de hardware da Coldcard e direcionava os usuários a um site fraudulento que usava o nome da Coldcard. Sua redação era particularmente preocupante, pois se valia da credibilidade de um incidente de segurança real que atingiu a empresa no início deste ano.
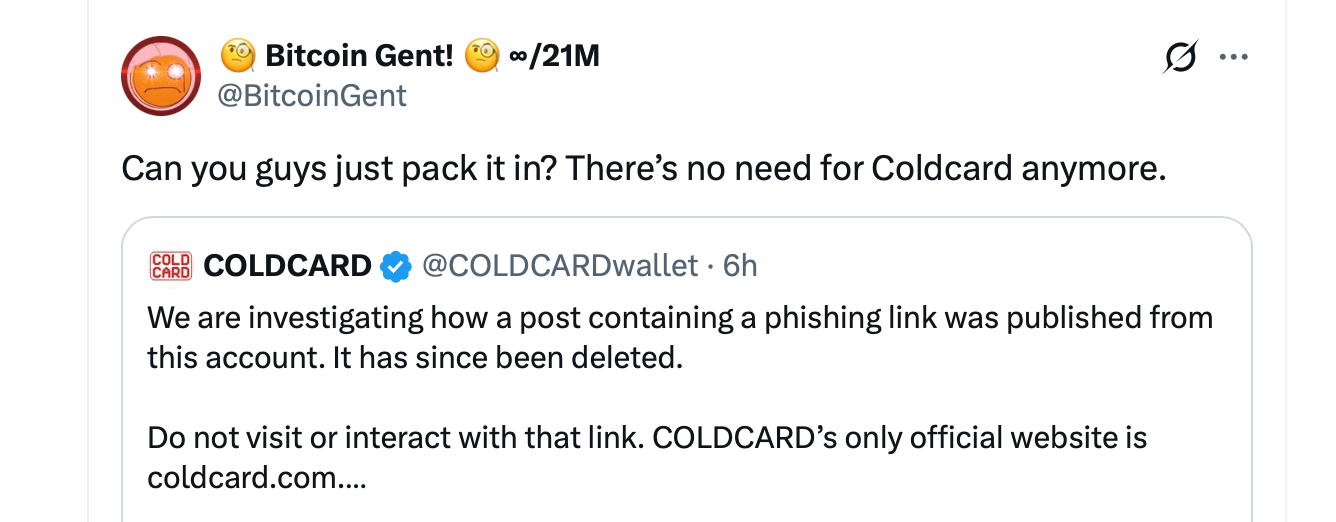
Os membros da comunidade rapidamente deram o alarme, e a Coldcard acabou retirando a mensagem. Por volta das 5h46 UTC, a empresa reconheceu o incidente e alertou os clientes para que não clicassem no link suspeito. A Coldcard declarou:
“Estamos investigando como uma postagem contendo um link de phishing foi publicada a partir desta conta. Ela já foi excluída.”
A empresa enfatizou que coldcard.com é seu único site oficial e informou que sua conta opera com autenticação de dois fatores offline e acesso rigidamente restrito desde 2017.
Coldcard pressiona o X em busca de respostas
A situação se complicou cerca de 20 minutos depois, quando a Coldcard solicitou publicamente uma investigação urgente ao Suporte da X. A fabricante afirmou que sua análise de segurança não havia encontrado evidências de acesso não autorizado à conta.
“Uma postagem de phishing apareceu em nossa conta, mas não conseguimos encontrar nenhum registro correspondente de login, sessão ou acesso”, explicou a empresa.
A Coldcard levantou preocupações sobre um possível acesso no nível da plataforma ou acesso administrativo, embora essa explicação permaneça não comprovada. A fabricante de carteiras de hardware em apuros também mencionou relatos de credenciais administrativas do X sendo oferecidas em mercados da darknet, mas reconheceu que nenhuma conexão com seu incidente havia sido estabelecida.
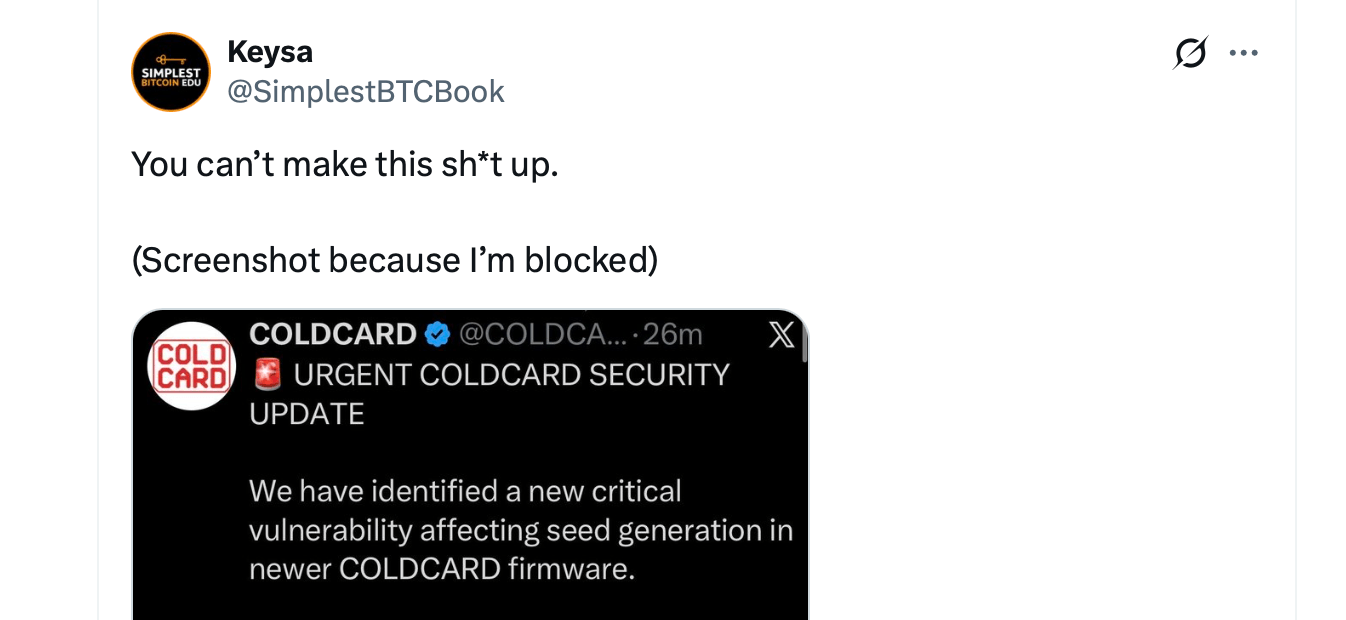
Por enquanto, o mistério gira em torno de como uma mensagem fraudulenta chegou a uma conta cujos proprietários insistem que seus controles de segurança normais nunca foram violados. Nenhuma perda financeira confirmada foi atribuída especificamente à tentativa de phishing de domingo.
O desastre de US$ 100 milhões de julho volta a assombrar a Coldcard
O momento não poderia ser pior. Em julho, a Coldcard enfrentou um grave defeito de firmware que, segundo relatos, permitiu que invasores reconstruíssem sementes de carteiras vulneráveis e roubassem cerca de 1.600 a 1.800 bitcoins, no valor aproximado de US$ 100 milhões a US$ 130 milhões na época.
O problema subjacente remontaria a março de 2021 e envolvia uma geração defeituosa de sementes que produzia substancialmente menos aleatoriedade do que o pretendido. Os invasores exploraram essa vulnerabilidade testando possíveis frases de recuperação offline, em vez de comprometer os dispositivos físicos.
Posteriormente, a Coldcard lançou correções de firmware e orientou os clientes afetados a migrar seus fundos para carteiras recém-geradas. A tentativa de phishing de domingo explorou exatamente essa vulnerabilidade, disfarçando um site malicioso com a linguagem de orientações legítimas de segurança.
Capas transparentes e clientes irritados
O incidente mais recente também segue uma polêmica postagem nas redes sociais, de 9 de outubro, promovendo as capas de hardware transparentes da Coldcard como proteção contra adulteração física. Coincidentemente, a postagem nas redes sociais foi publicada depois que se descobriu que os dispositivos Ledger podem ter sido adulterados por fornecedores terceirizados ou em algum ponto da cadeia de suprimentos.
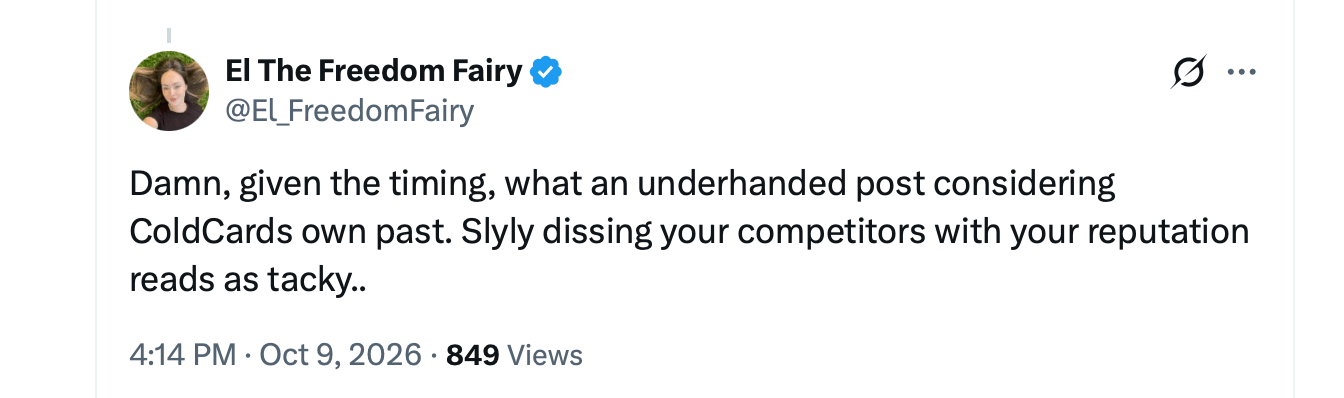
Os críticos criticaram duramente o momento da publicação, argumentando que o plástico transparente e a embalagem inviolável ofereciam pouca proteção contra o defeito de software responsável pelas perdas de julho. Vários membros da comunidade de criptomoedas consideraram a postagem de mau gosto, insensível e feita sem qualquer pudor. Alguns clientes e observadores também acusaram a Coldcard e o cofundador Rodolfo Novak de bloquear críticos e supostas vítimas no X.
Agora, a empresa enfrenta mais uma rodada de questionamentos, desta vez sobre a integridade de suas comunicações oficiais. A Coldcard continua direcionando os clientes exclusivamente ao seu site oficial para atualizações de firmware e instruções de migração de carteiras.
O episódio mais recente deixa uma contradição particularmente embaraçosa pairando sobre a fabricante. Uma empresa construída com o objetivo de manter chaves privadas fora do alcance de invasores online se viu investigando como seu próprio canal de comunicação confiável se tornou um veículo para um golpe de phishing.

A Coldcard afirma que a IA pode ter ajudado a revelar uma falha na carteira que durou cinco anos, relacionada a um desvio de bitcoins no valor de vários milhões de dólares.
Leia agora: A IA foi responsável pela descoberta da falha de segurança do Coldcard?

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.