Pesquisadores rastrearam uma perda de US$ 459.000 de uma carteira até um endereço que, anteriormente, havia financiado 27 transações por meio do mesmo bot, levantando dúvidas sobre como suas chaves privadas vazaram.
O hacker de bots que roubou US$ 459.000 era, antes de tudo, um cliente, afirmam pesquisadores
ESCRITO POR
PARTILHAR
Principais conclusões
- Os usuários do Tradewiz perderam cerca de US$ 459 mil em 20.933 carteiras após a exposição das chaves privadas em 30 de setembro.
- A Bitquery associou a carteira vazada a 27 transações anteriores da TradeWiz, levantando dúvidas sobre a segurança das chaves.
- A Tradewiz enfrenta pressão para concluir os reembolsos e explicar como as chaves das carteiras SOL PVP foram expostas.
Bitquery rastreia drenagem de US$ 459 mil da Tradewiz até carteira usada em 27 transações
Antes de coletar as criptomoedas roubadas, a carteira havia ajudado a pagar por transações comuns com memecoins.
Essa é a descoberta inesperada na investigação da Bitquery sobre a Tradewiz, o bot de negociação da Solana cujos usuários sofreram um esvaziamento de carteiras em 30 de setembro.
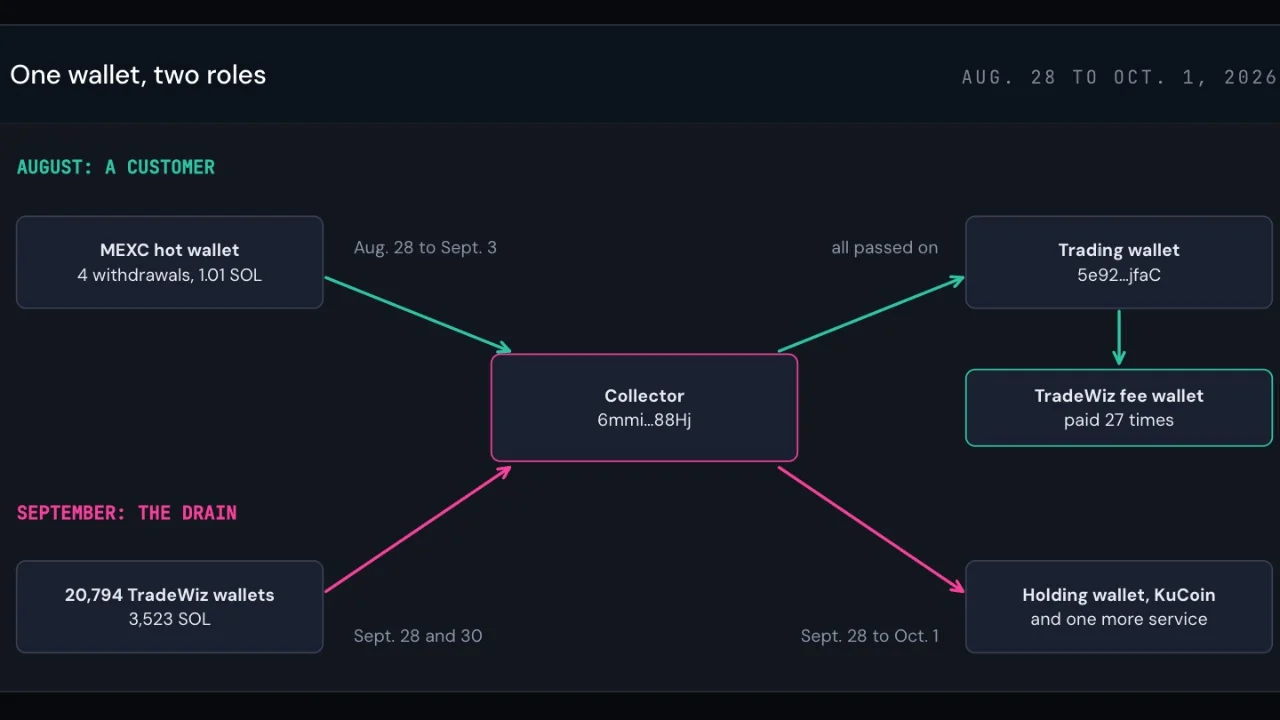
Pesquisadores associaram o endereço que coletou os fundos roubados a outra carteira que realizou 27 transações por meio da Tradewiz um mês antes. Sua análise identificou 20.933 carteiras afetadas e aproximadamente US$ 459.000 subtraídos em SOL, tokens e depósitos recuperados pelo encerramento de contas de tokens. A estimativa avalia o SOL em US$ 120.
Essa conexão oferece aos investigadores um ponto de partida. Ela não determina quem controlava as carteiras nem como as chaves privadas foram expostas.
O bot parou, mas o roubo continuou
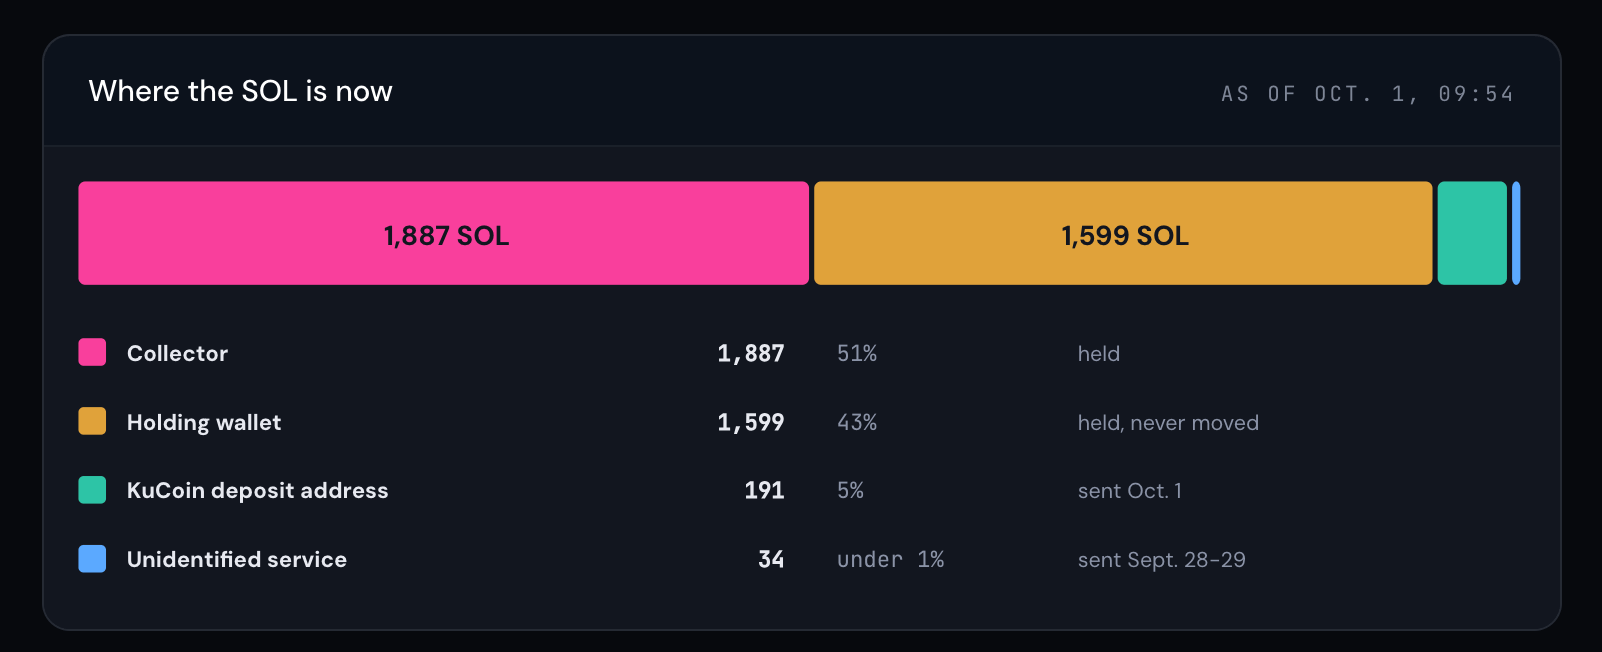
A Bitquery descobriu que a atividade de negociação por meio do bot parou 41 minutos após o início do escoamento principal. Cerca de 73% do SOL desviado nessa operação foi roubado posteriormente.
O comunicado de segurança da Tradewiz de 30 de setembro no X atribuiu o incidente à exposição de chaves privadas envolvendo seu recurso de exportação SOL PVP. Ele instruiu os clientes a interromperem o uso dos endereços de carteira SOL PVP existentes.
“Indenizaremos integralmente os usuários pelas perdas causadas por este incidente”, escreveu a empresa.
Uma atualização posterior no X informou que os primeiros reembolsos já haviam sido enviados e que cada solicitação exigia verificação. A Tradewiz também anunciou uma pausa preventiva nos serviços EVM enquanto realizava verificações de segurança.
Essas declarações deixam os clientes com duas dúvidas distintas: quando suas perdas serão reembolsadas e o que falhou no sistema de proteção de suas carteiras.
Uma promessa de segurança diante de um vazamento de chave privada
A própria documentação da Tradewiz torna o incidente particularmente incômodo.
Sua seção de perguntas frequentes permite que os usuários importem e exportem chaves de carteira, mas desaconselha a exportação. Ela afirma: “Ao não exportar suas chaves privadas, podemos garantir 100% de segurança dos seus ativos.”
A divulgação posterior da empresa coloca essa garantia sob escrutínio. Os usuários precisam de uma explicação sobre quais carteiras foram expostas, como o recurso de exportação foi comprometido e o que mudou antes da retomada dos serviços.
As declarações públicas emitidas até o momento pela Tradewiz descrevem atualizações de segurança e compromissos de indenização sem resolver essas questões.
O rastro leva às contas nas corretoras
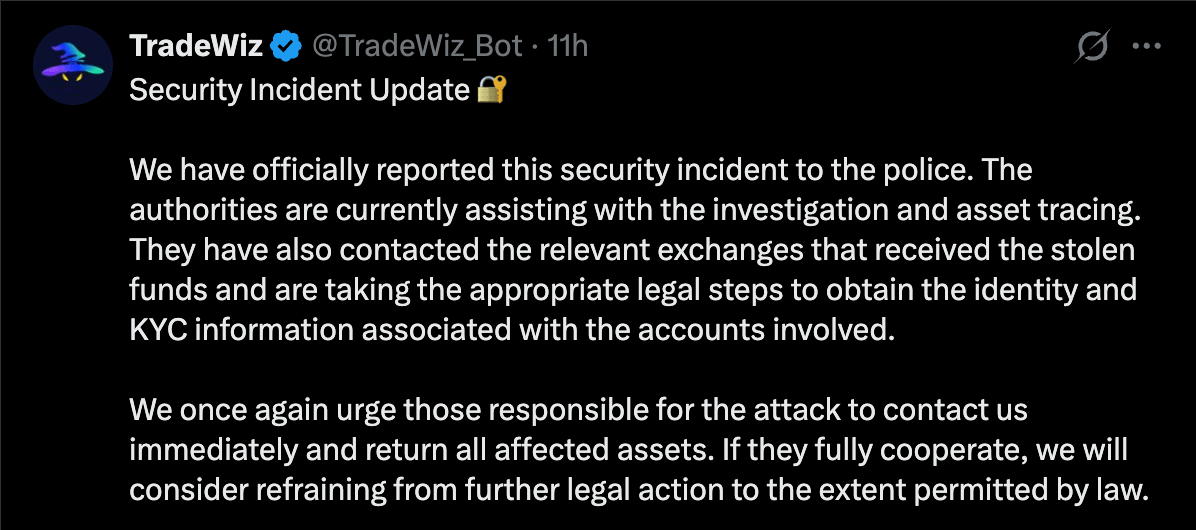
Em 1º de outubro, a Tradewiz informou no X que a polícia estava auxiliando no rastreamento dos ativos e havia entrado em contato com as corretoras para obter informações de identificação e verificação de contas.
A empresa também se ofereceu para considerar a possibilidade de renunciar a novas ações judiciais, quando legalmente permitido, caso os responsáveis cooperassem e devolvessem os ativos.
A Bitquery rastreou fundos anteriores até saques da MEXC e transferências posteriores para um endereço de depósito da Kucoin. Essas conexões não implicam nenhuma das duas corretoras no roubo. No entanto, elas identificam registros potenciais que os investigadores podem analisar.
Para os traders afetados, as próximas evidências significativas serão os reembolsos concluídos e um relatório técnico sobre a violação. Para os investigadores, as atividades anteriores dos clientes podem se mostrar mais úteis do que o próprio roubo.

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.