Os invasores que roubaram cerca de US$ 388 milhões da Bitget executaram pela primeira vez um código dentro de um servidor comprometido em 31 de agosto, quase quatro semanas antes do roubo, de acordo com uma investigação da Slowmist divulgada hoje.
Os hackers da Bitget permaneceram dentro da corretora por 25 dias antes do roubo de US$ 388 milhões
ESCRITO POR

PARTILHAR
Principais conclusões
- A Slowmist rastreou a primeira atividade maliciosa nos sistemas vinculados à Bitget até 31 de agosto, 25 dias antes do roubo.
- A identidade de um funcionário e uma ferramenta personalizada de saque permitiram que os invasores movimentassem fundos por 2 horas e 52 minutos.
- A Mistrack sinalizou, em 30 de setembro, scripts suspeitos de origem norte-coreana que encaminhavam os recursos roubados por meio do CoW Protocol e do Chainflip.
A porta estava aberta desde agosto
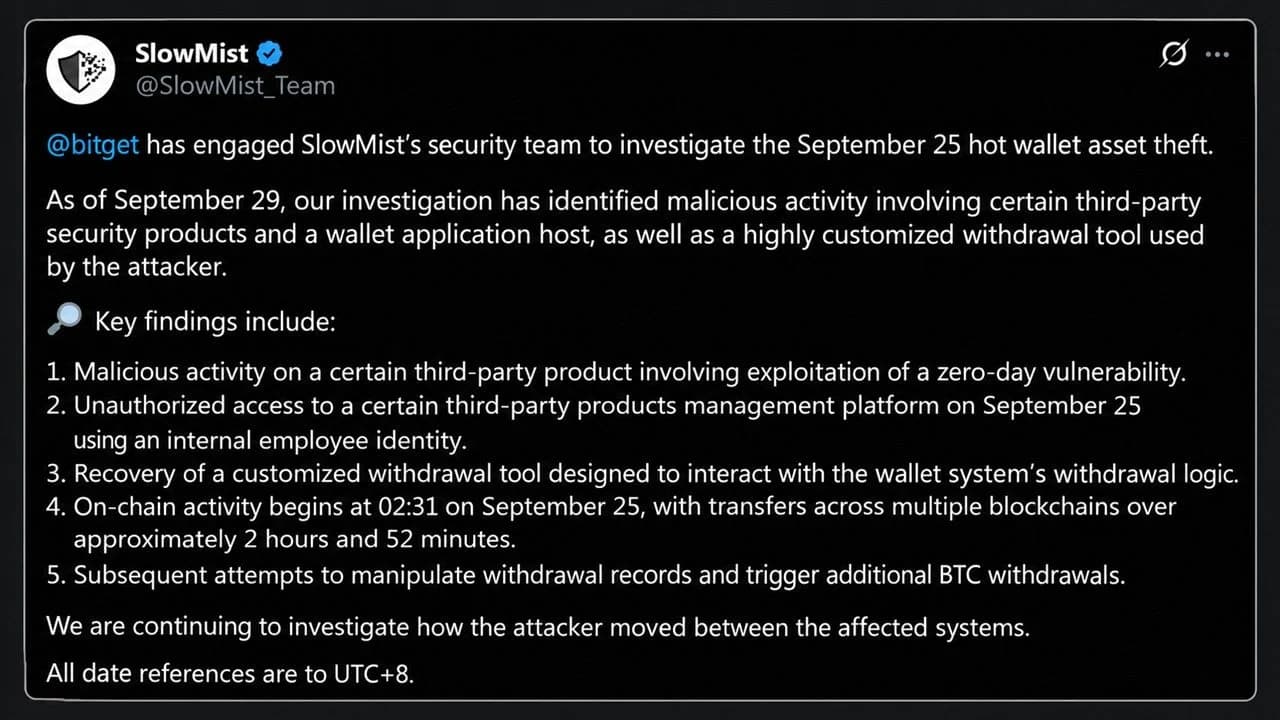
A Bitget contratou a empresa de segurança de blockchain em 25 de setembro para investigar o roubo de suas carteiras quentes, e as descobertas, atualizadas em 29 de setembro, redefinem a linha do tempo. A atividade maliciosa mais antiga nos registros disponíveis data de 31 de agosto, quando um serviço em um nó de um produto de segurança de terceiros — que a Slowmist chama de “Produto A” — foi atacado por meio de uma vulnerabilidade de dia zero, ou seja, uma falha de software cuja existência ainda não era conhecida pelo fornecedor.
O invasor executou um script oculto, leu uma variável de ambiente que continha uma senha do banco de dados e se conectou ao banco de dados. A mesma atividade de script oculto apareceu em mais dois nós em 23 e 25 de setembro, com o relatório acrescentando:
Essas descobertas mostram que os ambientes de serviço afetados já haviam sido comprometidos antes que os ativos fossem transferidos para fora.
Isso se encaixa na própria explicação da Bitget de que os invasores se valeram de um produto de segurança de terceiros para obter credenciais internas de alto nível. O que a Slowmist acrescentou foi a parte que ninguém sabia, ou seja, há quanto tempo os invasores já estavam lá.
A noite do roubo, minuto a minuto
O relatório registra cada etapa no fuso horário UTC+8. Convertida para UTC, a sequência do dia 24 de setembro é a seguinte:
- 16h07 UTC: Usando a identidade de um funcionário interno, o invasor acessou a plataforma de gerenciamento de uma segunda ferramenta de fornecedor, o “Produto B”, e fez três tentativas consecutivas de injetar comandos no sistema.
- 17h49 UTC: Uma “ferramenta de saque altamente personalizada”, posteriormente recuperada dos arquivos que o invasor excluiu, começou a executar o roubo. Ela falsificou parâmetros de controle de risco, criou solicitações de saque e acionou o próprio processo de saque.
- 18h31 UTC: A primeira transferência na cadeia de blocos confirmada foi realizada, no valor de 93 TRX, seguida, 11 segundos depois, por 0,84 ETH.
- 21:23 UTC: A última transferência compilada, cerca de 2 horas e 52 minutos após a primeira.
A fase mais intensa ocorreu logo no início, pois a Arkham Intelligence constatou que US$ 228 milhões foram transferidos em apenas 18 minutos por sete cadeias, sendo que o XRP, no valor de cerca de US$ 153 milhões, representou a maior parcela individual. Após o início das transferências, o invasor também tentou reescrever registros de saques no banco de dados da carteira. Duas ordens de saque de BTC falsificadas geraram erros, e os registros mostram o invasor verificando o status das ordens e tentando novamente.
Nenhuma chave privada foi roubada; em vez disso, os invasores enganaram o sistema interno de aprovação para que autorizasse transferências que pareciam legítimas.
A porta dos fundos por meio do Chainflip
O dinheiro ainda está em movimento, e Cos, fundador da Slowmist, afirmou que a ferramenta Trackagent da Mistrack detectou hackers suspeitos de serem norte-coreanos combinando o CoW Protocol e o Chainflip para lavar os fundos. Scripts automatizados colocam ordens de troca no CoW Protocol, um agregador de exchanges descentralizadas (DEX), e definem o destinatário como um contrato de depósito pré-configurado do Chainflip. Assim que uma ordem é liquidada, os ativos passam diretamente para uma troca entre cadeias e saem do outro lado como bitcoin.
A ironia, no entanto, é difícil de ignorar, pois apenas um dia antes, os corretores da Chainflip rejeitaram um depósito direto dos mesmos atacantes e devolveram os fundos pela rota original. A Cos alertou que as verificações de combate à lavagem de dinheiro (AML) e de “conheça sua transação” (KYT) da Chainflip ficam para trás em relação aos hackers, cujo sistema divide os fundos por pontes, troca-os por bitcoin, mistura-os e muda de rota no momento em que uma via se fecha.
Outras portas também foram fechadas com força. A Near Intents bloqueou a maior parte de uma tentativa de lavagem de US$ 50 milhões, deixando passar US$ 166.000 e congelando US$ 503.000. Fluxos anteriores passaram pela Thorchain, Uniswap, 1inch Fusion e Stargate, o que reacendeu uma antiga discussão na Thorchain sobre se protocolos neutros deveriam fiscalizar dinheiro roubado.
O que os usuários da Bitget ainda devem saber
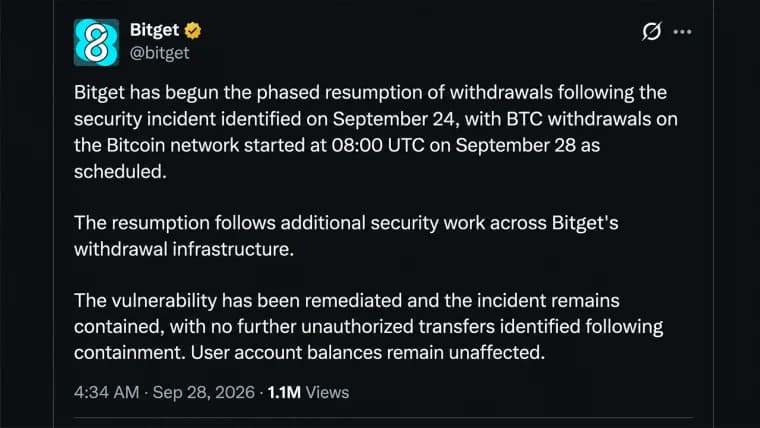
A Bitget afirma que seu Fundo de Proteção ao Usuário, com mais de US$ 464 milhões, cobre o prejuízo. Os saques estão sendo restabelecidos em etapas, começando pelo bitcoin, seguido pelo ether, pelo USDT e, por fim, por todos os outros ativos.
A questão mais importante está fora da Bitget, e a Slowmist não revelou os nomes dos fornecedores por trás do “Produto A” e do “Produto B”, afirmando que ainda está investigando como o invasor se deslocou entre os sistemas. Grupos ligados à Coreia do Norte roubaram um valor recorde de US$ 2 bilhões em 2025, segundo a Fortune; portanto, qualquer corretora que utilize a mesma estrutura de segurança agora tem motivos para vasculhar seus próprios registros desde o final de agosto.

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.