Um grupo não identificado de agentes mal-intencionados lançou uma cadeia L2 falsa se passando pelo Giwa, um projeto apoiado pela Upbit, identificado pela DYORSWAP, uma exchange descentralizada multichain. Mais de 760 ETH transferidos para a cadeia foram perdidos, e a DYORSWAP anunciou um processo de indenização para os usuários afetados.
Golpistas lançam uma L2 falsa da ETH para roubar US$ 2 milhões de negociantes de criptomoedas
ESCRITO POR

PARTILHAR
Principais conclusões
- Uma cadeia L2 falsa do Ethereum chamada GIWA desviou 766 ETH (mais de US$ 2 milhões) de 1.335 usuários que transferiram fundos para ela.
- Os golpistas implantaram uma cadeia falsa complexa com pontes funcionais, enganando inicialmente a DYORSWAP.
- A DYORSWAP está investigando o golpe e reembolsando os usuários, mas enfrenta críticas por ter permitido que isso ocorresse.
Esquema de implantação de cadeia L2 falsa da Giwa causa perdas de mais de 760 ETH
Um novo esquema sofisticado envolvendo o lançamento de uma solução falsa de Ethereum L2 foi relatado pela primeira vez, afetando mais de mil usuários que transferiram seus fundos para a cadeia.
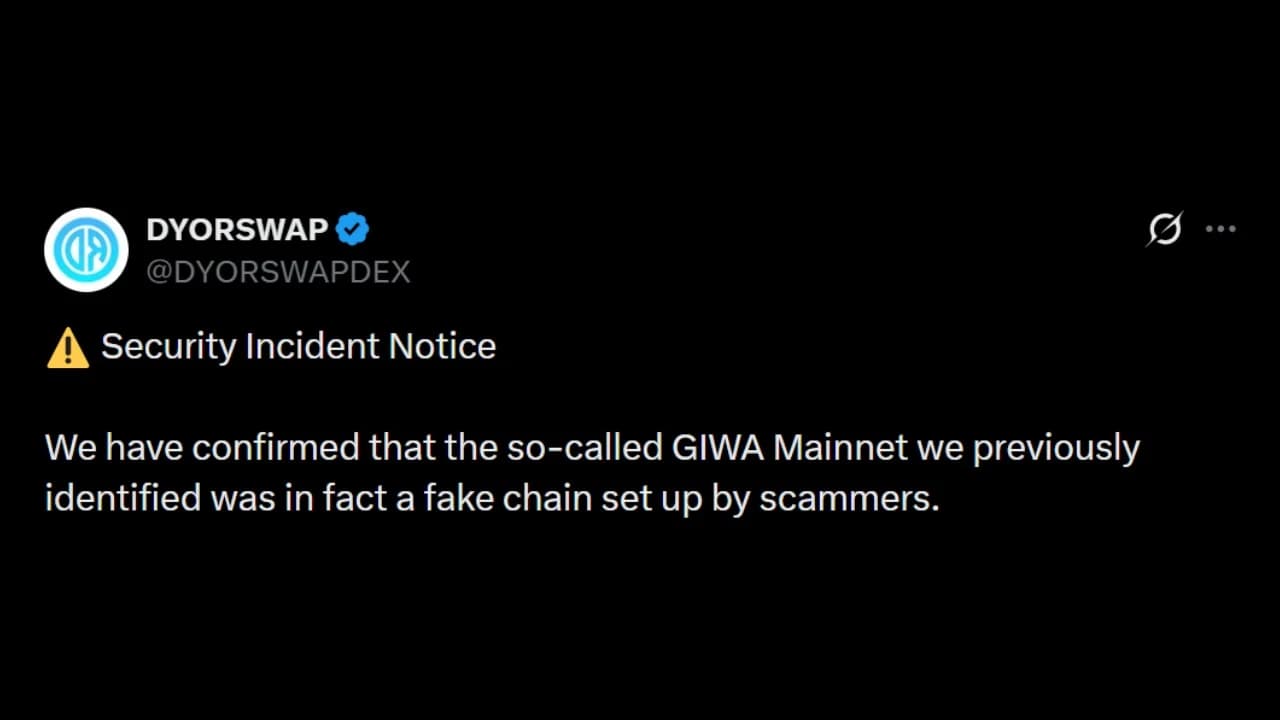
A cadeia, que usava 9134 como número de identificação (Chain ID), foi identificada pela DYORSWAP, uma bolsa descentralizada (DEX) multicaia, inicialmente como a mainnet do GIWA, um projeto apoiado pela Upbit, levando os primeiros usuários a transferir rapidamente seus fundos para a cadeia a fim de aproveitar as oportunidades financeiras que se seguiriam.
Inicialmente, alguns alegaram que o golpe consistia apenas em pegar um endereço ETH comum e publicá-lo como uma cadeia L2. No entanto, em seu relatório oficial, a DYORSWAP ressaltou que não era esse o caso, já que a implantação da cadeia incluía uma infraestrutura do tipo OP Stack, uma ponte e um processador em lote, indicando um grau maior de sofisticação.
O roubo foi executado depois que mais de 1.335 endereços transferiram fundos para o contrato, com aproximadamente 766,25 ETH sonegados desses usuários, avaliados em mais de US$ 2 milhões no momento da redação deste artigo.
Antes que os fundos fossem desviados, a DYORSWAP identificou movimentações reais na cadeia falsificada, com transações de usuários — incluindo compras, vendas e lançamentos de tokens — ocorrendo em tempo real.
“Até segunda ordem, NÃO utilize nenhum RPC, ponte ou contrato não oficial da Mainnet GIWA e NÃO envie fundos para nenhum endereço relacionado”, declarou a DYORSWAP após detectar que os fundos dos usuários haviam sido drenados.
No entanto, após o incidente, o projeto Giwa legítimo esclareceu que não havia lançado secretamente sua mainnet. “NÃO temos nossa mainnet em operação no momento. Quaisquer publicações alegando que possuem informações sobre o RPC da mainnet da GIWA NÃO SÃO VERDADEIRAS”, explicou a Giwa nas redes sociais.
Embora tenha negado responsabilidade direta pelo ataque, alegando que os fundos foram desviados da cadeia falsa, a DYORSWAP iniciou um processo de reembolso para os usuários afetados, afirmando já ter distribuído mais de 200 ETH de seus próprios recursos.
A DYORSWAP enfatizou que continuará investigando e reconstruindo todo o histórico de transações da cadeia falsa para identificar e rastrear os endereços do invasor.
Mesmo assim, os usuários criticaram a abordagem da DYORSWAP, argumentando que, sem o envolvimento deles, ninguém teria percebido o lançamento da cadeia nem transferido fundos para ela, classificando o caso como um golpe de engenharia social.
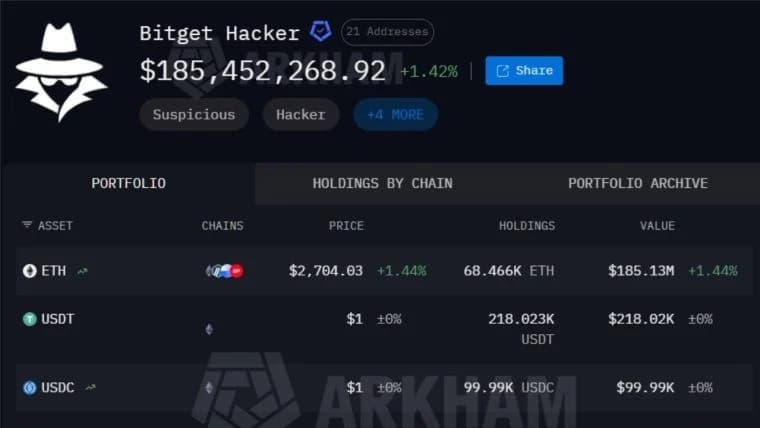
O esquema do lançamento falso da mainnet Giwa segue uma série de incidentes de segurança que têm como alvo tanto plataformas descentralizadas quanto centralizadas, o que mantém os detentores de criptomoedas em alerta constante.

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.