Arravind Prabu, fundador da Cryptobilis, revelou que a empresa havia sido adquirida por uma parte não identificada no início deste ano. Embora Prabu tenha reconhecido ter auxiliado a atual equipe de gestão em alguns eventos, ele negou ter qualquer visibilidade operacional sobre as atividades cotidianas da empresa.
Pontos principais
- O ex-CEO da Cryptobilis, Arravind Prabu, revelou que a empresa foi vendida em março de 2026 para novos proprietários.
- Prabu afirmou que, desde a venda, os fundadores não têm acesso nem controle sobre as operações da empresa.
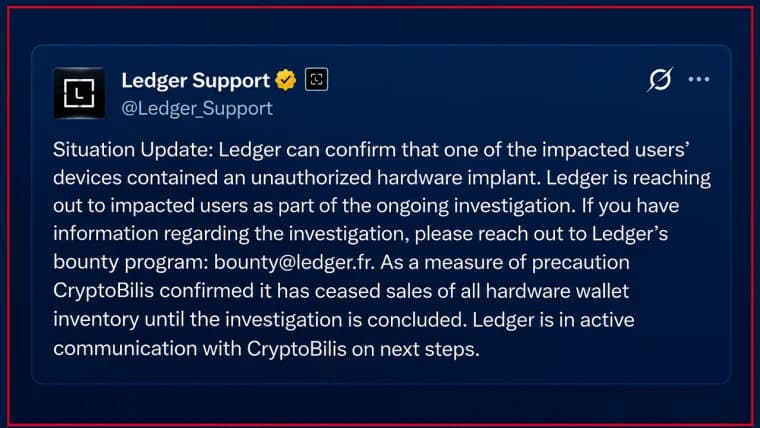
- A Ledger suspendeu as remessas após confirmar que um dispositivo adulterado havia sido vendido pela Cryptobilis, causando prejuízos de milhões.
Fundador da Cryptobilis revela venda da empresa e nega responsabilidade pela exploração de dispositivos adulterados
Arravind Prabu, fundador da Cryptobilis — empresa que supostamente vendeu as carteiras Ledger afetadas por uma exploração em andamento —, forneceu informações sobre seu envolvimento com o fornecedor das carteiras, distanciando-se da exploração atual.
Em uma declaração publicada no LinkedIn em 10 de outubro, Prabu revelou que a Cryptobilis foi adquirida por novos proprietários não divulgados, com ele e outro cofundador deixando o cargo e transferindo as responsabilidades operacionais e administrativas para essa nova parte.
Além disso, Prabu esclareceu que, desde que a venda foi concluída, ele e o outro cofundador da Cryptobilis não têm “nenhum acesso, credenciais, visibilidade ou controle administrativo sobre os sistemas de back-end da Cryptobilis, bancos de dados de clientes, históricos de pedidos ou canais de comunicação corporativa”.
No entanto, ele reconheceu que ambos tiveram um papel ao auxiliar a nova equipe em alguns eventos “na qualidade de consultores e coordenadores” para garantir uma transição tranquila, mas negou ter qualquer “visibilidade comercial ou operacional sobre a gestão cotidiana da empresa ou sua infraestrutura de TI”.
Quanto ao motivo pelo qual ele não havia divulgado que a venda havia ocorrido, Prabu destacou que estava contratualmente obrigado a adiar a divulgação pública da transação até meados de outubro, mas que todos os fornecedores foram notificados sobre a transação e a mudança para a nova administração.
No entanto, Prabu não esclareceu se o estoque de hardware da Ledger estava incluído na transferência operacional para a nova administração, nem quem tinha acesso a esses dispositivos antes de cada venda.
“Para todas as questões operacionais em andamento, dúvidas técnicas ou declarações oficiais relacionadas à Cryptobilis, entre em contato com o atual responsável”, concluiu Prabu.
Desde que a Ledger identificou um dispositivo adulterado adquirido por meio da Cryptobilis, a empresa suspendeu todas as remessas e vendas de dispositivos Ledger, recomendando que os clientes não configurassem suas carteiras.
No entanto, mais dispositivos adulterados teriam surgido em outras regiões, provenientes de diferentes revendedores autorizados, ampliando o alcance potencial dessa vulnerabilidade que já causou mais de 90 milhões em prejuízos.
A Ledger ainda está investigando o caso e, em sua última atualização, reiterou que todos os dispositivos comprometidos foram adquiridos por meio da Cryptobilis.