A Ledger confirmou no sábado, 10 de outubro de 2026, que uma carteira de hardware pertencente a um cliente afetado continha um implante não autorizado, o que reforça as suspeitas de um ataque à cadeia de suprimentos envolvendo a revendedora do Sudeste Asiático CryptoBilis. A descoberta segue-se a relatos de perdas de criptomoedas que se aproximam de US$ 93,4 milhões em centenas de endereços.
Ledger confirma implante de hardware oculto em carteiras afetadas
ESCRITO POR

PARTILHAR
Principais conclusões
- A Ledger confirmou um implante não autorizado no hardware em 10 de outubro, reforçando as suspeitas de adulteração física.
- A Yfarmx estima US$ 93,4 milhões em perdas suspeitas, mas a Ledger ainda não verificou esse valor.
- A CryptoBilis suspendeu as vendas de carteiras de hardware enquanto a Ledger trabalha com as autoridades para investigar o incidente.
Ledger confirma adulteração física à medida que a investigação sobre carteiras de criptomoedas se amplia
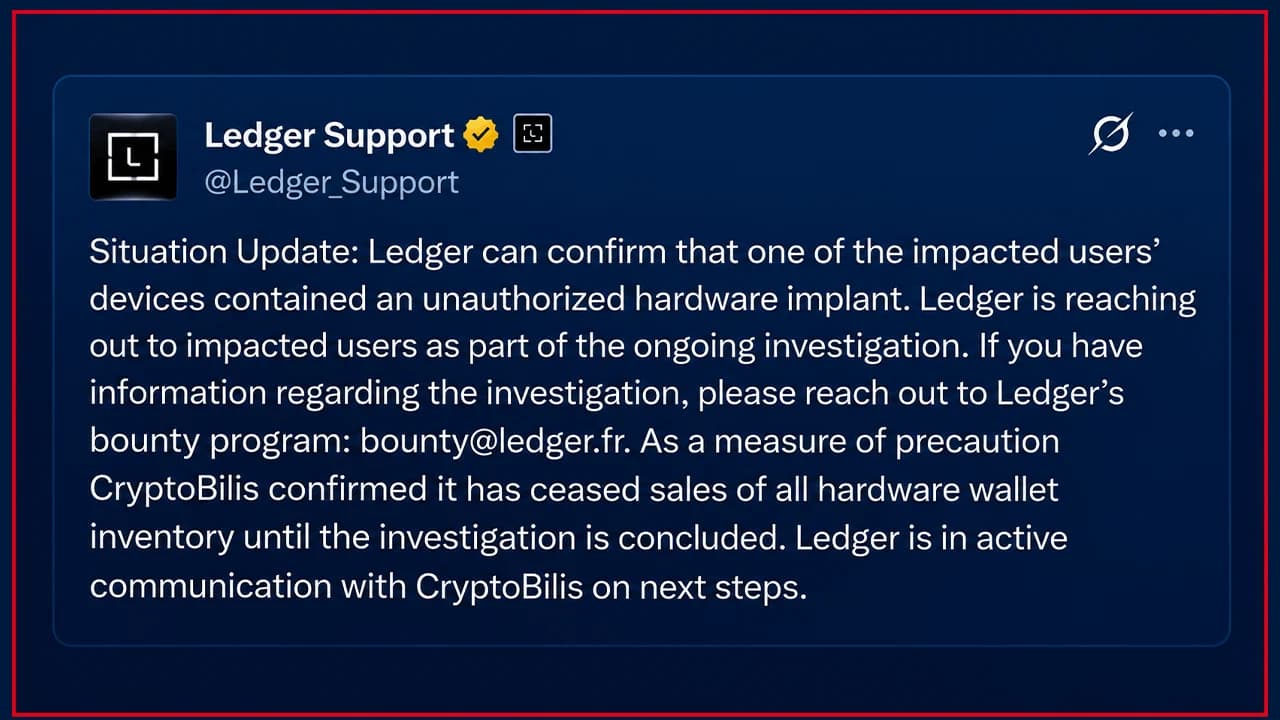
No sábado, 10 de outubro, a Ledger confirmou que o dispositivo de um cliente afetado continha um implante de hardware não autorizado, uma descoberta que dá peso considerável às suspeitas em torno do recente episódio de esvaziamento de carteiras ligado à revendedora do Sudeste Asiático CryptoBilis. A confirmação segue estimativas de perdas que chegam a US$ 93,4 milhões, embora a Ledger não tenha verificado esses números de forma independente.
A empresa também afirma que sua infraestrutura de segurança permanece intacta, deixando os investigadores diante de um problema bastante peculiar: um dispositivo potencialmente comprometido que ainda pode parecer genuíno. O comunicado da Ledger no sábado marcou a primeira confirmação da empresa de adulteração física envolvendo a carteira de hardware de um cliente afetado. A fabricante anunciou que “um dos dispositivos dos usuários afetados continha um implante de hardware não autorizado”, fornecendo aos investigadores a evidência mais forte até o momento de que hardware malicioso entrou em cena.
Na postagem no X, a conta de suporte da empresa explicou que estava “entrando em contato com os usuários afetados como parte da investigação em andamento”, ao mesmo tempo em que incentivava qualquer pessoa que possuísse informações relevantes a entrar em contato com seu programa de recompensas. A CryptoBilis também tomou medidas, com a Ledger informando que a revendedora “suspendeu as vendas de todo o estoque de carteiras de hardware até que a investigação seja concluída”.
A confirmação segue relatos de sexta-feira sobre carteiras esvaziadas em todo o Sudeste Asiático, onde os investigadores rastrearam transações suspeitas envolvendo bitcoin, ether e stablecoins. As estimativas independentes variaram consideravelmente, com a Yfarmx calculando perdas estimadas em US$ 93,4 milhões em 471 endereços e a Bitquery estimando aproximadamente US$ 92,9 milhões em 311 endereços únicos.
Hardware oculto levanta questões sobre a segurança das carteiras
A descoberta também confere credibilidade às conclusões independentes publicadas pelo ex-CEO da Mt Gox, Mark Karpelès, que documentou um Ledger Nano X modificado contendo uma placa de circuito oculta, equipamento de comunicação celular e componentes supostamente capazes de interceptar frases de recuperação.
O suposto artifício foi particularmente engenhoso. Em vez de atacar o elemento seguro da carteira, o equipamento teria monitorado as informações que chegavam à tela do dispositivo durante a configuração, capturando potencialmente as palavras de recuperação antes de transmiti-las por meio de uma conexão celular.
Essa abordagem poderia permitir que um dispositivo, que de outra forma seria autêntico, passasse pelas verificações convencionais enquanto expunha secretamente a frase de recuperação de seu proprietário. No entanto, os investigadores não confirmaram que todas as carteiras afetadas contivessem equipamentos semelhantes.
A fabricante de carteiras de hardware Ledger procurou fazer uma distinção entre o hardware adulterado e seus sistemas de segurança subjacentes, afirmando: “Não temos nenhuma indicação de que a infraestrutura de segurança, os sistemas ou os serviços da Ledger tenham sido comprometidos.”

A postagem da Ledger no X gerou muitas críticas, e alguns não ficaram nada satisfeitos com a forma como a Ledger lidou com a situação. A postagem no X apresenta várias contas perguntando: “Vocês vão reembolsar as vítimas?” Outros afirmaram acreditar que a Ledger é responsável por sua terceirização. “Isso não é de sua responsabilidade, já que eles eram revendedores oficiais autorizados por vocês? Vocês têm a responsabilidade de indenizar as vítimas”, escreveu outra pessoa no tópico da Ledger no X.
Ledger emite novo alerta aos clientes da CryptoBilis
Com a investigação ganhando força, a Ledger reiterou sua recomendação aos clientes que compraram dispositivos por meio do revendedor. A empresa recomendou que os compradores afetados “não iniciem a configuração caso ainda não o tenham feito”.

Para os clientes que já inicializaram suas carteiras, a Ledger aconselhou que “considerassem transferir os ativos para um novo dispositivo Ledger (com uma nova frase-semente)”. Essa distinção é importante porque uma frase de recuperação capturada durante a configuração pode, potencialmente, expor os ativos muito tempo depois que o hardware comprometido tiver sido desconectado.
A Ledger também confirmou que estava “trabalhando em soluções adicionais e aprimoradas contra adulterações”, sugerindo que modificações físicas capazes de burlar as verificações existentes se tornaram uma preocupação imediata de segurança.
A empresa agradeceu à SEAL 911 por auxiliar os investigadores e afirmou que está cooperando com as autoridades. Enquanto isso, a Ledger alertou os clientes de que “a Ledger nunca solicitará sua frase de recuperação de 24 palavras”.
Apesar de todos esses desdobramentos, as principais questões permanecem sem resposta. Um dispositivo comprometido já foi confirmado, mas o número de implantes adicionais, sua conexão com as perdas relatadas e a identidade dos responsáveis continuam sem resposta. Um dispositivo criado para guardar segredos aparentemente tinha um segundo par de ouvidos, e os investigadores ainda estão determinando quantos outros podem ter estado ouvindo.

As perdas estimadas da Ledger chegam a US$ 93,4 milhões, enquanto os investigadores analisam um possível ataque à cadeia de suprimentos envolvendo carteiras de hardware.
Leia agora: Mistério da carteira Ledger se aprofunda; perdas chegam a US$ 93,4 mi

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.