Nesta sexta-feira, a comunidade de criptomoedas se vê diante de mais uma polêmica relacionada à segurança, desta vez envolvendo a fabricante de carteiras de hardware Ledger. Embora relatórios preliminares tenham estimado o suposto roubo em US$ 86 milhões, as perdas estimadas podem ter chegado a US$ 93,4 milhões e, como a Ledger ainda não forneceu um comunicado oficial, um ataque à cadeia de suprimentos surgiu como a explicação mais plausível até o momento.
Mistério da carteira Ledger se aprofunda; perdas chegam a US$ 93,4 mi
ESCRITO POR

PARTILHAR

Principais conclusões
- As perdas estimadas da Ledger podem ter chegado a US$ 93,4 milhões em 471 endereços, de acordo com a Yfarmx.
- A Chainalysis está rastreando uma complexa operação de lavagem de dinheiro ligada a relatos de perdas de quase US$ 100 milhões.
- Com a Ledger ainda investigando em 9 de outubro, permanecem as dúvidas sobre um possível ataque à cadeia de suprimentos.
Investigação na blockchain aponta para US$ 93,4 milhões em perdas suspeitas
De acordo com uma análise aprofundada e detalhada na blockchain realizada pelo repórter John Kamal, da Yfarmx, as perdas suspeitas relacionadas à Ledger podem ter chegado a US$ 93,4 milhões em 471 endereços distintos. No entanto, a Ledger ainda não verificou as conclusões nem confirmou os quase US$ 100 milhões em supostas perdas.
O Bitcoin.com News informou anteriormente que a Ledger estava investigando os relatos de perdas de “usuários do Sudeste Asiático que compraram produtos de um revendedor chamado CryptoBillis”. Desde então, a empresa não divulgou novas conclusões, deixando que investigadores independentes e especialistas em análise on-chain tentem reconstruir o que pode ter acontecido.
A empresa de inteligência de blockchain Chainalysis reconheceu a situação no X, afirmando que está “investigando relatos de fundos roubados de detentores de produtos da Ledger”. A empresa revelou ainda que seus analistas identificaram uma “sofisticada operação de lavagem de dinheiro entre cadeias”.
A Bitquery também investigou o caso e seus números foram muito próximos aos da análise de Kamal. O relatório da empresa de infraestrutura de dados e inteligência de blockchain estima o valor em cerca de US$ 92,9 milhões distribuídos por 311 endereços únicos. “Um único ladrão tinha todas as chaves”, explica a análise da Bitquery.
Descoberta de hardware oculto levanta suspeitas de ataque à cadeia de suprimentos
Paralelamente a isso, o ex-CEO da Mt Gox, Mark Karpelès, documentou que dispositivos da Ledger contêm hardware de vigilância oculto, capaz de capturar frases de recuperação durante a configuração. A descoberta de Karpelès sugere que carteiras adquiridas de fornecedores terceirizados podem ter sido comprometidas antes mesmo de os usuários desembalarem os dispositivos e transferirem seus ativos criptográficos para eles.
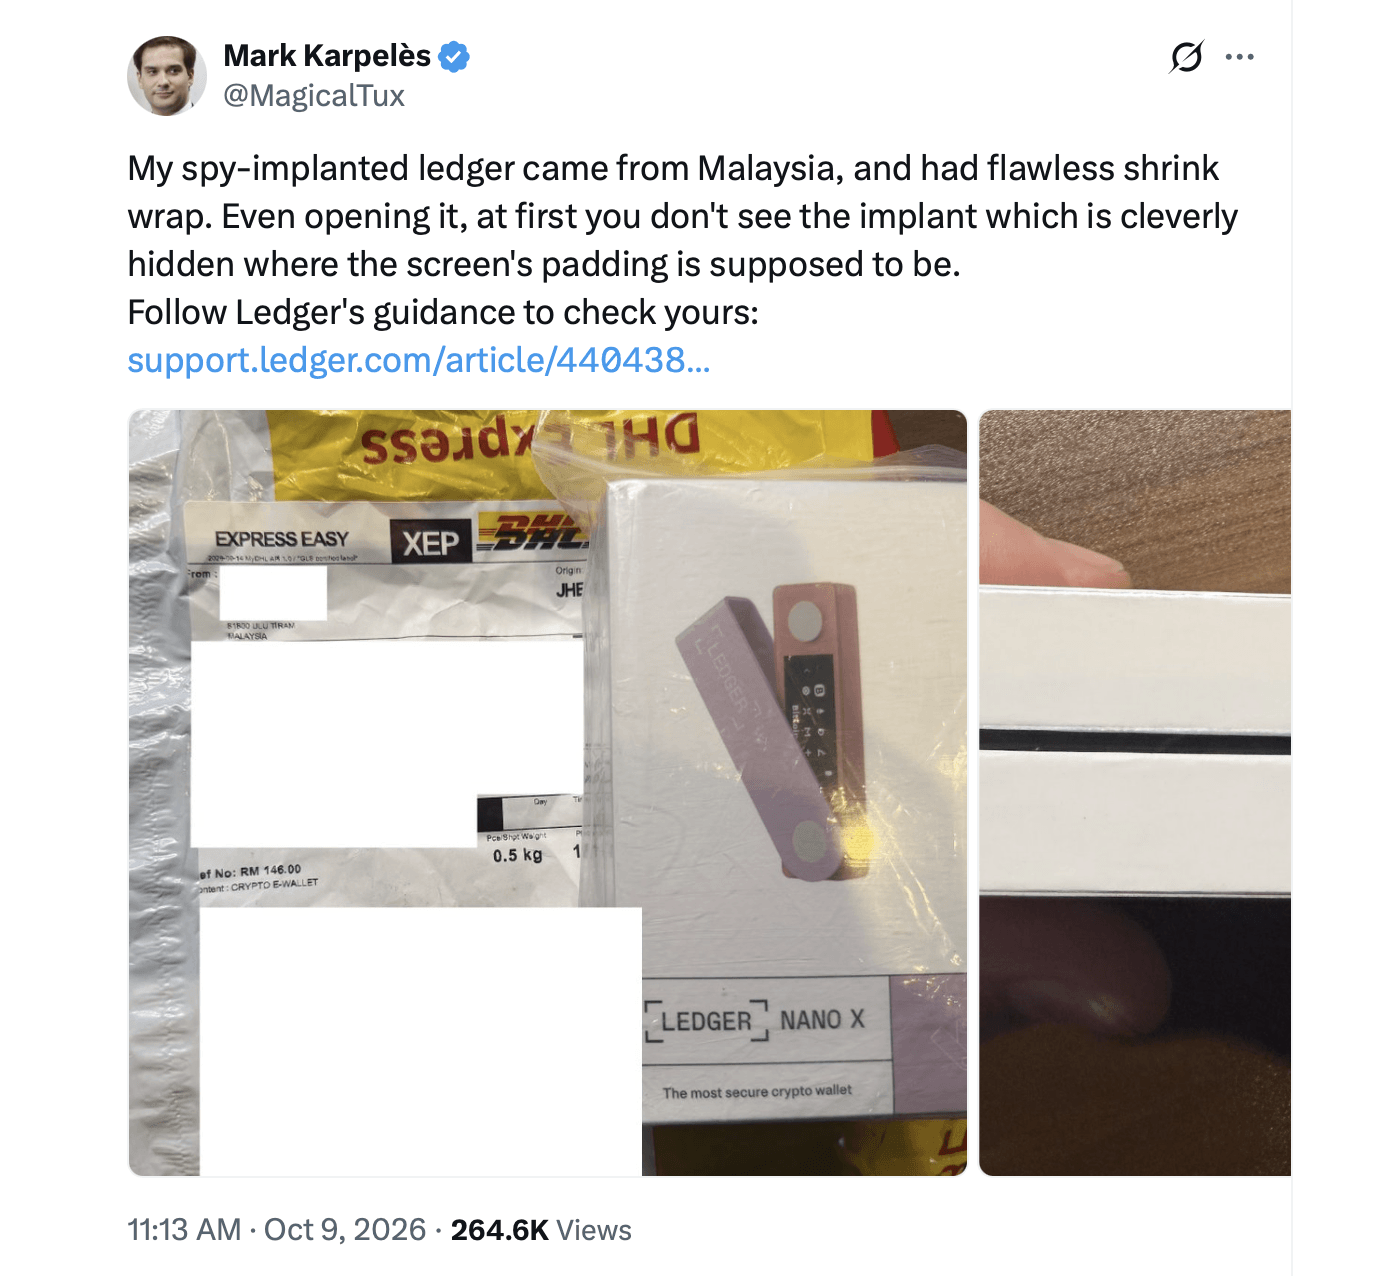
No entanto, apesar da teoria estar ganhando força, nem a Ledger nem os investigadores independentes estabeleceram uma conexão definitiva entre esses supostos implantes e as perdas relatadas na sexta-feira.
Esvaziamento de carteiras e transferências entre cadeias aprofundam o mistério
O relatório de Kamal na Yfarmx indica que as transferências registradas parecem ter sido autorizadas usando as próprias credenciais de assinatura das vítimas, enquanto, no Bitcoin, certos endereços foram esvaziados completamente, sem que UTXOs de troco fossem devolvidos às carteiras originais.
Várias redes de blockchain foram utilizadas em conjunto com aplicativos como Thorchain e Tornado Cash. Atualmente, o consenso é de que provavelmente se tratou de um ataque à cadeia de suprimentos que conseguiu acessar um subconjunto de dispositivos Ledger. Não parece ter nada a ver com o bug de firmware do Coldcard, e nada aponta para um zero-day remoto.
Conforme mencionado, a Ledger não confirmou os valores totais das perdas. A empresa também não corroborou nenhuma das teorias que circulam nas redes sociais. Esses desdobramentos também ocorrem logo após recentes violações de dados envolvendo a Trezor e a Safepal, que expuseram as informações de pedidos de dezenas de milhares de clientes. A análise de Kamal sobre a situação observa ainda que a CryptoBillis vendia carteiras de hardware “Trezor, Safepal, Tangem, [and] Onekey”, entre outras.
Por enquanto, a comunidade de criptomoedas aguarda uma análise formal da Ledger, na esperança de que a empresa possa esclarecer as circunstâncias por trás desse episódio intrigante e fornecer algumas respostas muito necessárias.

A Safepal sofreu uma violação de dados que expôs 39.798 usuários. Saiba mais sobre os problemas de segurança e suas implicações para os usuários da carteira.
Leia agora: Vazamento de dados atinge 39.798 clientes da Safepal após falha no plugin de pedidos

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.