Um cofre de criptomoedas no valor de US$ 6 milhões foi esvaziado na Base em 4 de outubro, mas o mais estranho talvez seja quem era o proprietário. Ninguém sabe ao certo. Empresas de segurança rastrearam cerca de 1.783 wstETH saídos do cofre, enquanto os registros na blockchain apontam para um Safe anônimo com sete signatários. A própria Base não foi hackeada, os contratos principais da Aave não foram apontados como responsáveis e o dono do cofre ainda não se identificou.
US$ 6 milhões desaparecem de um cofre de criptomoedas controlado por sete signatários misteriosos
ESCRITO POR

PARTILHAR
Principais conclusões
- A Blockaid e vários investigadores da blockchain sinalizaram o cofre da Base em 4 de outubro, à medida que as perdas ultrapassavam US$ 6 milhões.
- A Aave converteu 1.783 aBaswstETH em wstETH, mas seus contratos principais não são responsabilizados.
- Os registros da Base apontam para um Safe de 3 de 7 cujos proprietários ainda não foram identificados.
O cofre de US$ 6 milhões que ninguém reivindicou
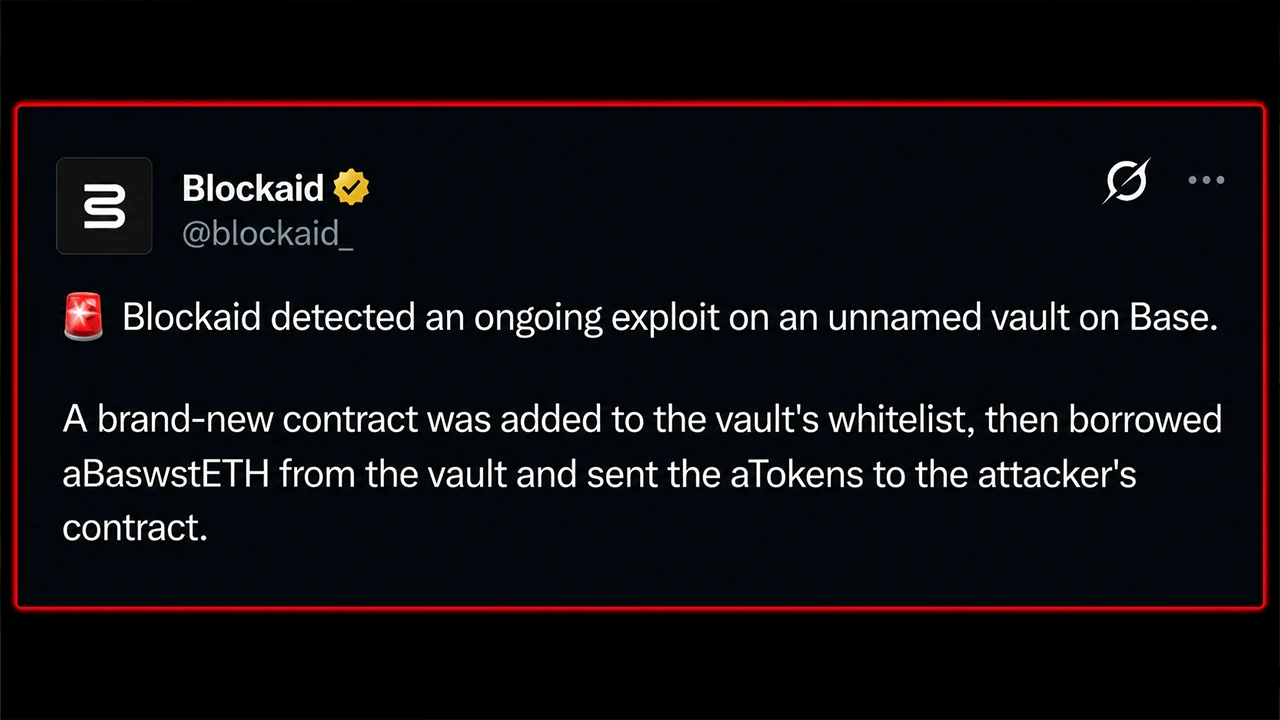
Às 09h21 UTC do dia 4 de outubro, a Blockaid detectou o que parecia ser uma exploração ocorrendo em um cofre mantido na Base, o protocolo de camada 2 (L2) da Coinbase para a Ethereum. Naquele momento, cerca de US$ 2,02 milhões já haviam desaparecido. Cerca de 40 minutos depois, o prejuízo já havia ultrapassado US$ 6 milhões, com empresas de segurança rastreando cerca de 1.783 wstETH que haviam saído do cofre.
Então veio a parte mais estranha. Nenhum protocolo reivindicou o cofre. Seu aparente controlador é um Safe 3-de-7, cujos sete signatários permanecem não identificados, deixando uma cena de crime multimilionária sem um proprietário conhecido publicamente.

Seis saídas, um contrato recém-adicionado à lista de permissões
A Peckshield, a Certik e a Exvul chegaram a um cálculo praticamente idêntico. As empresas de segurança afirmaram que 1.783,067 aBaswstETH foram retirados do cofre e resgatados por meio do Aave na Base, resultando em cerca de 1.783 wstETH.
Em linguagem simples, os tokens inicialmente retirados eram tokens de recibo do Aave, representando ether staked envolto (wrapped) depositado na L2 Base. Um contrato recém-criado foi adicionado à lista de permissões do cofre, tomou emprestados esses tokens de recibo, transferiu-os para um contrato controlado pelo invasor e os resgatou por meio do Aave em troca do wstETH subjacente.
A Exvul contabilizou seis saídas de fundos. A falha exata na autorização, no entanto, permanece não confirmada. As empresas de segurança não afirmaram que algum contrato principal tenha sido comprometido, e isso não foi um hack da própria cadeia Base. Especulações sobre uma carteira comprometida ou uma posição específica no Aave continuam sendo apenas isso.
Um cofre com sete signatários sem nome
Os registros na cadeia de blocos tornam o mistério mais difícil de ignorar. O cofre esvaziado é um proxy transparente da Openzeppelin cujo proprietário aponta para um Safe criado há cerca de 324 dias. Esse Safe requer três das sete assinaturas para agir, mas não possui um nome de protocolo público, e nenhum dos endereços dos sete signatários foi identificado publicamente pelas empresas de segurança que estão acompanhando o incidente.
A autoridade de atualização é separada, adicionando outra camada de contratos entre o cofre e quem quer que seja que, em última instância, o controle. Por enquanto, o proprietário operacional visível na cadeia de blocos é o “Safe” anônimo de 3 em 7. O proxy esvaziado é 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC, enquanto o proprietário do Safe é 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4. O Basescan e a Arkham Intelligence identificam este último como um Safeproxy criado por meio do Safe Proxy Factory 1.4.1.
Essa distinção é importante para compreender o que os investigadores realmente sabem. Eles podem ver o cofre, o contrato do proprietário, os sete endereços de assinatura e o rastro do token. O que eles não conseguem ver é a organização humana por trás desses endereços, nem se a alteração na lista de permissões (whitelist) resultou de credenciais roubadas, de um hacker ético, de permissões incorretas ou de outra vulnerabilidade desconhecida. Nenhuma equipe pública se manifestou para preencher essa lacuna.
O risco sistêmico parece contido por enquanto, embora a venda do wstETH roubado possa exercer pressão no curto prazo sobre sua paridade. O que resta é um quadro curioso: cerca de US$ 6 milhões desapareceram, os investigadores on-chain conseguiram rastrear o mecanismo por trás do desvio e sete endereços de signatários estão à vista de todos. No entanto, as pessoas que controlam esses endereços continuam notavelmente ausentes da história.
Esta história ainda está em desenvolvimento. Nenhum protocolo reivindicou o cofre, e ninguém publicou um relato confirmado de um bug ou comprometimento de chave. Mais detalhes serão adicionados à medida que novas informações surgirem.

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.