Os operadores do Core Lightning que utilizam a versão 26.06.7 ou anteriores estão sendo alvo de ataques, alertou o projeto de software de nós da Bitcoin Lightning Network na noite de quinta-feira, cerca de 10 dias após o lançamento de um patch de segurança. A equipe ainda não identificou quais vulnerabilidades os invasores estão explorando nem relatou qualquer roubo de fundos. A versão 26.06.8 corrige vários problemas de segurança, incluindo uma falha no fechamento de canais capaz de colocar fundos em risco, e os operadores estão sendo orientados a atualizar imediatamente.
Nós Lightning do Bitcoin são alvo de ataques enquanto o Core Lightning dá o alarme
ESCRITO POR

PARTILHAR

Pontos principais
- O Core Lightning afirma que os invasores estão atacando nós na versão 26.06.7 ou anteriores.
- A versão 26.06.8 foi lançada em 22 de setembro com correções para vulnerabilidades que podem ameaçar os fundos.
- Os operadores não enfrentam nenhum registro confirmado de perdas, já que a Core Lightning recomenda atualizações imediatas.
Core Lightning dá o alarme enquanto invasores têm como alvo nós sem patch
A Core Lightning tem uma mensagem bastante simples para quem ainda estiver usando software antigo: atualize agora. Em 1º de outubro, a implementação do nó da Bitcoin Lightning Network alertou que os invasores estão atacando nós que rodam a versão 26.06.7 ou anteriores, transformando um patch lançado em 22 de setembro em uma questão de segurança urgente.
O que exatamente os invasores estão explorando permanece em segredo. O projeto não confirmou que algum ataque tenha sido bem-sucedido ou que fundos tenham sido roubados, mas a versão 26.06.8 corrigiu vulnerabilidades que vão desde problemas de negação de serviço até um defeito de fechamento de canal capaz de colocar o dinheiro em risco.
A correção veio antes do alarme
O Core Lightning, mantido pelo Projeto Elements, orientou os operadores de nós a migrarem para a versão mais recente “o mais rápido possível” após receber relatos de atacantes visando nós sem patch. A empresa de criptomoedas Blockstream amplificou o alerta e instou os operadores que ainda executam versões mais antigas a instalarem a 26.06.8.
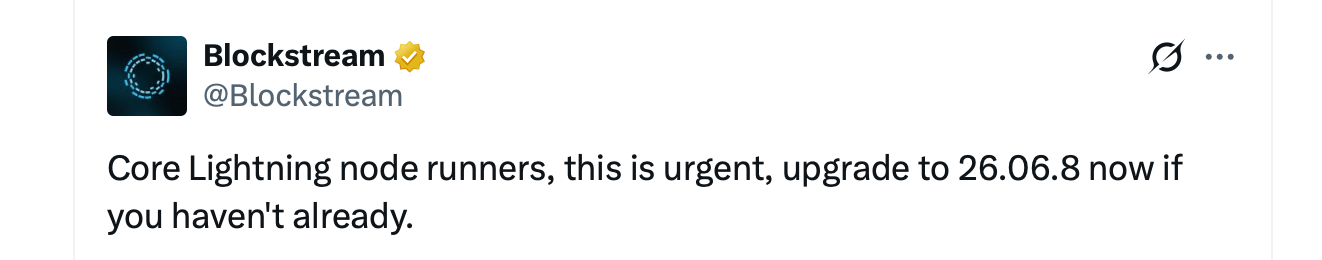
O curioso é o cronograma. A versão 26.06.8 chegou em 22 de setembro, cerca de 10 dias antes do alerta de ataque, e os mantenedores já recomendavam fortemente a atualização. Alguns testes foram deliberadamente retidos para tornar as vulnerabilidades subjacentes mais difíceis de serem submetidas à engenharia reversa por possíveis invasores, enquanto os operadores tinham tempo para aplicar o patch. Então, a pressão aumentou.
As descrições públicas do lançamento apontam para três classes de bugs. Um deles poderia causar a falha do nó do remetente. Outro poderia esgotar a memória por meio da interface REST do Core Lightning. O mais grave envolve o fechamento de canais e pode potencialmente custar fundos ao usuário por meio de um mecanismo de penalidade que deu errado.
Quando o fechamento de um canal dá errado
Além disso, o sistema de penalidades da Lightning Network foi projetado para que, se um participante desonesto transmitir um estado de canal obsoleto, o participante honesto possa reivindicar uma penalidade. Um defeito na versão 26.06 poderia fazer com que o Core Lightning confundisse certas transações com um fechamento cooperativo comum e não detectasse o compromisso revogado oculto por trás delas.
Nesse cenário, o software destinado a detectar o trapaceiro poderia deixar de acionar a penalidade, permitindo que a outra parte ficasse com fundos que deveriam ter sido confiscados. O projeto não informou se os invasores estão explorando essa falha específica, a vulnerabilidade de travamento, o problema do REST ou outra questão cujos detalhes permanecem parcialmente ocultos.
Essa distinção é importante. Essa não é uma vulnerabilidade do próprio Bitcoin. Ela afeta o Core Lightning, uma implementação da Lightning Network, uma rede de escalabilidade construída sobre o Bitcoin. LND, Eclair e LDK não foram mencionados no comunicado, enquanto usuários comuns de carteiras nem sempre executam nós do Core Lightning. Sua exposição depende da infraestrutura por trás de suas carteiras.
Um ciclo de segurança que começou em agosto
O alerta de quinta-feira não surgiu do nada. Em 26 de agosto, o Core Lightning divulgou que estava analisando um grande volume de relatórios de vulnerabilidades gerados por IA. Vários se revelaram legítimos, levando a uma correção coordenada.
Os operadores foram orientados a não simplesmente desligar o sistema. Em vez disso, o Core Lightning recomendou reiniciar com a opção –offline, que interrompe as conexões entre pares enquanto mantém o daemon monitorando a blockchain e apto a responder a um fechamento forçado. Um nó desligado não consegue realizar essa tarefa. A versão 26.06.7 foi lançada por volta de 28 de agosto, mas outra investigação foi iniciada em 15 de setembro envolvendo recursos experimentais que poderiam afetar os fundos. Seis dias depois, surgiu a versão 26.06.8. Cerca de 10 dias depois disso, chegaram relatos de ataques direcionados ativos.
O dinheiro online torna a aplicação de patches diferente
Os nós Lightning não são carteiras frias acumulando poeira em uma gaveta. Suas chaves de canal permanecem online porque os nós precisam rotear pagamentos em tempo real. Isso faz com que um software desatualizado seja mais do que apenas um problema de disponibilidade. Os fundos podem estar diretamente no sistema que um invasor está tentando comprometer.
Não há um levantamento público das perdas, e o Core Lightning não afirmou que os ataques tenham sido bem-sucedidos. Por enquanto, todos os nós que ainda rodam a versão 26.06.7 ou anterior permanecem no grupo que, segundo o projeto, está sendo alvo dos invasores. Os operadores estão sendo orientados a instalar a versão 26.06.8 ou posterior, verificar assinaturas ou resumos do Docker e manter os recursos experimentais desativados, a menos que compreendam os riscos.
O patch já está disponível ao público há dias. Agora, parece que alguém está batendo na porta daqueles que ainda não o instalaram. Enquanto isso, muitos se perguntam quantos outros bugs serão encontrados no setor de criptomoedas por meio de descobertas auxiliadas por IA.

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.