Coldcard si trova ad affrontare un’altra controversia in materia di sicurezza dopo che il suo account ufficiale su X ha pubblicato, l’11 ottobre 2026, un link di phishing che avvertiva erroneamente i clienti di una vulnerabilità critica del firmware. L’azienda ha cancellato il post e sostiene che le credenziali e l’autenticazione a due fattori rimangano sicure. L'incidente fa seguito al devastante errore nella generazione dei seed avvenuto a luglio, che secondo quanto riferito avrebbe compromesso migliaia di wallet e causato perdite stimate superiori a 100 milioni di dollari.
Coldcard X: account vittima di phishing dopo il fiasco da 100 milioni
SCRITTO DA

CONDIVIDI
Punti chiave
- L’account ufficiale di Coldcard su X ha pubblicato un link di phishing l’11 ottobre, dando il via a un’indagine.
- Nonostante il post fraudolento, Coldcard afferma che le proprie credenziali e l’autenticazione a due fattori offline rimangono sicure.
- L’incidente fa seguito al disastro del firmware di Coldcard avvenuto a luglio, che secondo quanto riferito avrebbe causato perdite per oltre 100 milioni di dollari.
L’incubo di Coldcard in materia di sicurezza si aggrava con la comparsa di un post di phishing sull’account ufficiale su X
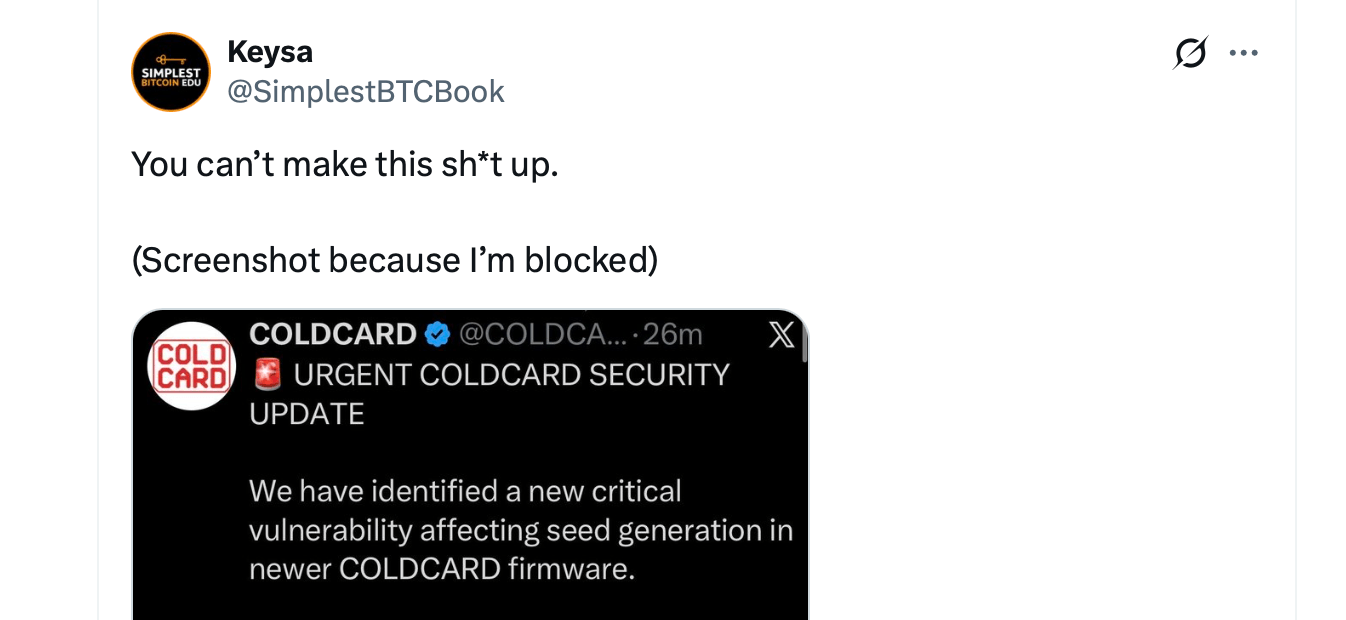
Coldcard deve affrontare un altro grattacapo in materia di sicurezza, e questa volta la minaccia è arrivata proprio dal proprio account sui social media. La mattina di domenica 11 ottobre, sull’account ufficiale X del produttore di portafogli hardware è apparso un post fraudolento che avvertiva i clienti di una presunta vulnerabilità nella generazione del seed e li indirizzava verso un sito web di phishing.
Il messaggio è stato infine cancellato, ma l’episodio solleva una domanda scomoda su come gli aggressori siano riusciti a pubblicarlo in primo luogo. Coldcard ha affermato che le credenziali del proprio account e l’autenticazione a due fattori offline rimangono intatte, mentre la sua indagine interna non ha rilevato alcun accesso o sessione non autorizzata corrispondente.
Un avviso convincente con una destinazione pericolosa
Il messaggio fraudolento è apparso intorno alle 2 del mattino (UTC) e si presentava come un aggiornamento di sicurezza urgente di Coldcard. Affermava che il firmware recente contenesse una vulnerabilità critica che influiva sulla generazione del seed e invitava i clienti a migrare immediatamente i propri portafogli.
Il post faceva riferimento a diversi modelli hardware di Coldcard e indirizzava gli utenti verso un sito web ingannevole che utilizzava il nome di Coldcard. La sua formulazione era particolarmente preoccupante perché traeva credibilità da un vero e proprio incidente di sicurezza che aveva colpito l’azienda all’inizio di quest’anno.
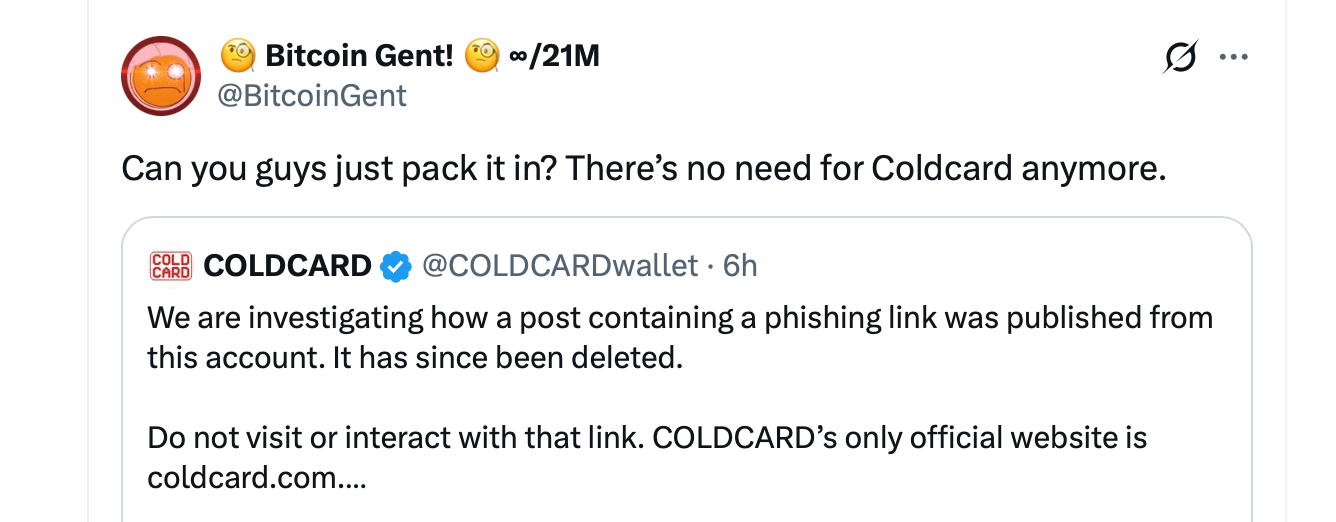
I membri della community hanno subito lanciato l’allarme e Coldcard ha infine rimosso il messaggio. Intorno alle 5:46 del mattino (UTC), l’azienda ha riconosciuto l’incidente e ha avvertito i clienti di non interagire con il link sospetto. Coldcard ha dichiarato:
«Stiamo indagando su come sia stato pubblicato da questo account un post contenente un link di phishing. Il post è stato nel frattempo cancellato.»
L’azienda ha sottolineato che coldcard.com è il suo unico sito web ufficiale e ha precisato che il proprio account opera con autenticazione a due fattori offline e accessi rigorosamente limitati sin dal 2017.
Coldcard chiede spiegazioni a X
La situazione si è complicata circa 20 minuti dopo, quando Coldcard ha richiesto pubblicamente un’indagine urgente al supporto di X. Il produttore ha sostenuto che la propria verifica di sicurezza non aveva rilevato alcuna prova di accesso non autorizzato all’account. «Sul nostro account è apparso un post di phishing, eppure non riusciamo a trovare alcuna traccia corrispondente di login, sessione o accesso», ha spiegato l’azienda.
Coldcard ha sollevato preoccupazioni riguardo a un possibile accesso a livello di piattaforma o amministrativo, sebbene tale spiegazione rimanga non verificata. Il produttore di portafogli hardware in difficoltà ha anche fatto riferimento a segnalazioni relative a credenziali amministrative di X offerte sui mercati del darknet, ma ha riconosciuto che non è stato stabilito alcun collegamento con il proprio incidente.
Per ora, il mistero ruota attorno al modo in cui un messaggio fraudolento sia giunto a un account i cui proprietari sostengono che i loro normali controlli di sicurezza non siano mai stati violati. Non sono state confermate perdite finanziarie attribuibili specificatamente al tentativo di phishing di domenica.
Il disastro da 100 milioni di dollari di luglio torna a tormentare Coldcard
Il momento non poteva essere peggiore. A luglio, Coldcard ha dovuto affrontare un grave difetto del firmware che, secondo quanto riferito, avrebbe permesso agli aggressori di ricostruire i seed vulnerabili dei portafogli e di rubare una quantità stimata tra i 1.600 e i 1.800 bitcoin, per un valore all’epoca compreso tra circa 100 e 130 milioni di dollari.
Il problema di fondo risalirebbe a marzo 2021 e riguardava una generazione difettosa dei seed che produceva una casualità sostanzialmente inferiore a quella prevista. Gli hacker hanno sfruttato tale vulnerabilità testando offline potenziali frasi di recupero, anziché compromettere i dispositivi fisici.
Coldcard ha successivamente rilasciato correzioni del firmware e ha invitato i clienti interessati a trasferire i propri fondi in portafogli di nuova generazione. Il tentativo di phishing di domenica ha sfruttato proprio questa vulnerabilità, mascherando un sito web dannoso sotto le spoglie di legittime linee guida sulla sicurezza.
Custodie trasparenti e clienti arrabbiati
L’ultimo incidente fa seguito anche a un controverso post sui social media del 9 ottobre che promuoveva le custodie hardware trasparenti di Coldcard come protezione contro le manomissioni fisiche. Per coincidenza, il post sui social media è stato pubblicato dopo che è stato scoperto che i dispositivi Ledger potrebbero essere stati manomessi da fornitori terzi o in qualche punto della catena di approvvigionamento.
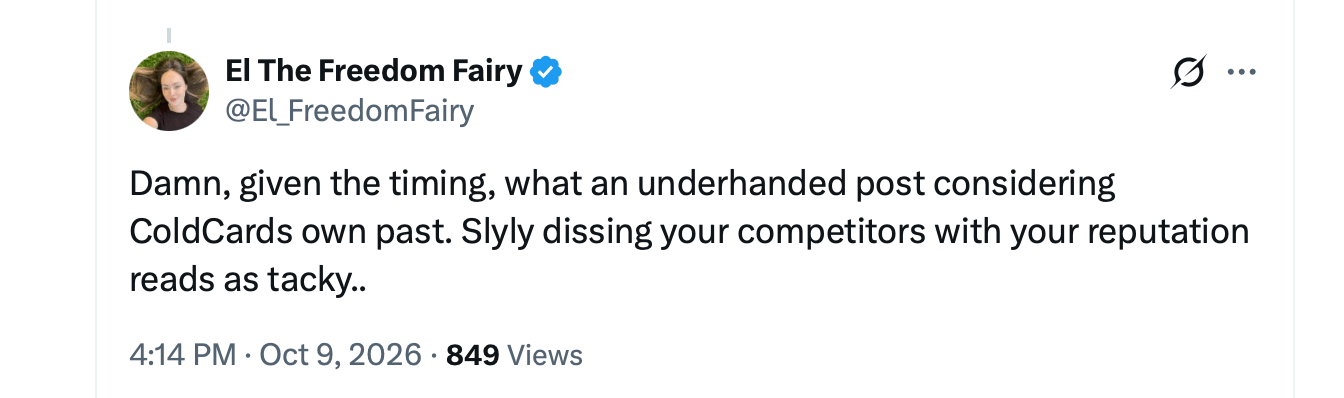
I critici hanno aspramente criticato la tempistica, sostenendo che la plastica trasparente e l’imballaggio antimanomissione offrissero scarsa protezione contro il difetto software responsabile delle perdite di luglio. Diversi membri della comunità crypto hanno ritenuto il post di cattivo gusto, fuori luogo e pubblicato senza alcun senso di vergogna. Alcuni clienti e osservatori hanno inoltre accusato Coldcard e il cofondatore Rodolfo Novak di aver bloccato su X i critici e le presunte vittime. Ora l’azienda deve affrontare un’altra ondata di critiche, questa volta riguardo all’integrità delle sue comunicazioni ufficiali. Coldcard continua a indirizzare i clienti esclusivamente al proprio sito web ufficiale per gli aggiornamenti del firmware e le istruzioni sulla migrazione del portafoglio.
L’ultimo episodio lascia in sospeso una contraddizione particolarmente imbarazzante per il produttore. Un’azienda fondata sull’obiettivo di mantenere le chiavi private al di fuori della portata degli hacker si è ritrovata a indagare su come il proprio canale di comunicazione affidabile sia diventato uno strumento per una truffa di phishing.

Coldcard sostiene che l'intelligenza artificiale possa aver contribuito a portare alla luce una vulnerabilità del wallet, rimasta inosservata per cinque anni, collegata a un furto di bitcoin del valore di svariati milioni di dollari.
Leggi ora: È stata l'intelligenza artificiale a individuare la falla di sicurezza di Coldcard?

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.