Sabato 10 ottobre 2026, Ledger ha confermato che un portafoglio hardware appartenente a uno dei clienti coinvolti conteneva un malware non autorizzato, avvalorando i sospetti di un attacco alla catena di approvvigionamento che avrebbe coinvolto il rivenditore del Sud-Est asiatico CryptoBilis. La scoperta fa seguito alle segnalazioni di perdite di criptovalute per un valore di circa 93,4 milioni di dollari su centinaia di indirizzi.
Ledger conferma hardware nascosto nei portafogli degli utenti colpiti
SCRITTO DA

CONDIVIDI
Punti chiave
- Ledger ha confermato la presenza di un impianto hardware non autorizzato il 10 ottobre, rafforzando i sospetti di manomissione fisica.
- Yfarmx stima che le perdite sospette ammontino a 93,4 milioni di dollari, ma Ledger deve ancora verificare tale cifra.
- CryptoBilis ha sospeso le vendite di portafogli hardware mentre Ledger collabora con le autorità per indagare sull’incidente.
Ledger conferma la manomissione fisica mentre si allarga l’indagine sui portafogli crittografici
Sabato 10 ottobre, Ledger ha confermato che il dispositivo di un cliente coinvolto conteneva un dispositivo hardware non autorizzato, una scoperta che conferisce notevole peso ai sospetti relativi al recente episodio di svuotamento dei portafogli collegato al rivenditore del Sud-Est asiatico CryptoBilis. La conferma fa seguito a stime di perdite che raggiungono i 93,4 milioni di dollari, sebbene Ledger non abbia verificato in modo indipendente tali cifre.
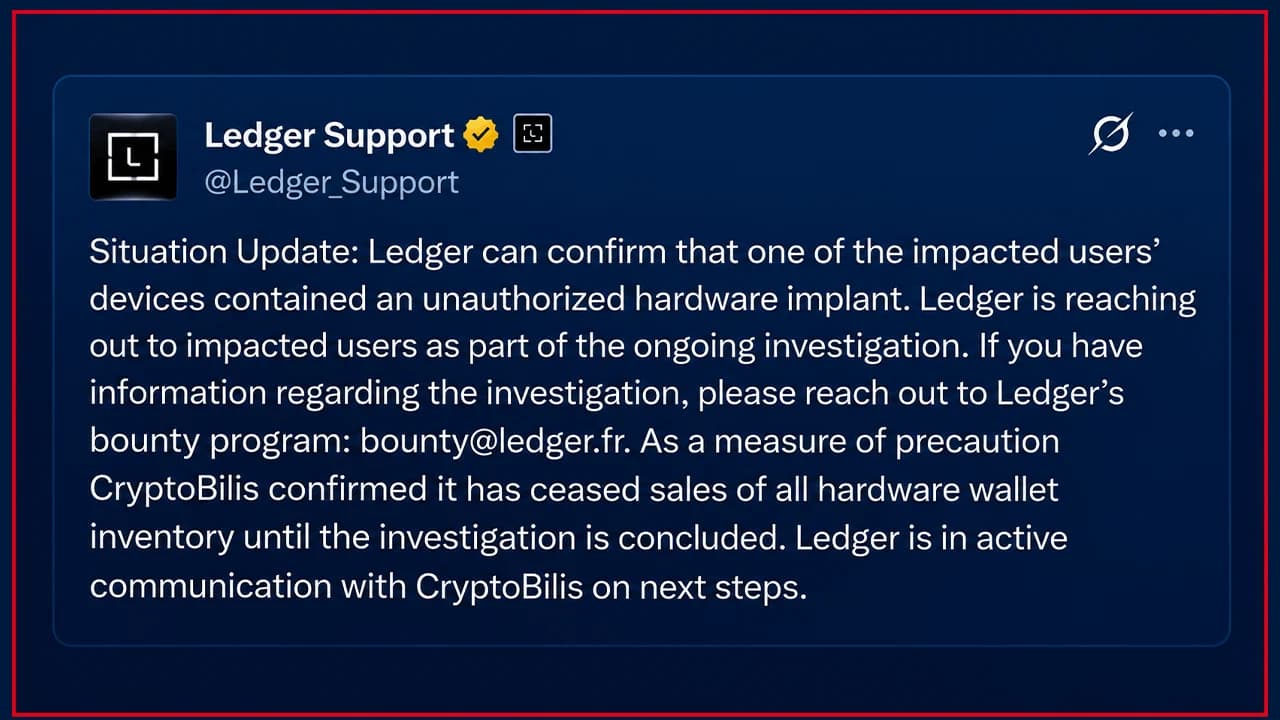
L’azienda sostiene inoltre che la propria infrastruttura di sicurezza rimanga intatta, lasciando gli investigatori di fronte a un problema piuttosto peculiare: un dispositivo potenzialmente compromesso che potrebbe comunque apparire autentico. La dichiarazione rilasciata sabato da Ledger ha segnato la prima conferma da parte dell’azienda di una manomissione fisica che ha coinvolto il portafoglio hardware di un cliente colpito. Il produttore ha annunciato che «uno dei dispositivi degli utenti coinvolti conteneva un impianto hardware non autorizzato», fornendo agli investigatori la prova più solida finora dell’intervento di hardware dannoso.
In un post su X, l’account di assistenza dell’azienda ha spiegato che sta «contattando gli utenti coinvolti nell’ambito dell’indagine in corso», incoraggiando al contempo chiunque disponga di informazioni rilevanti a rivolgersi al proprio programma di ricompensa. Anche CryptoBilis ha preso provvedimenti: Ledger ha riferito che il rivenditore «ha sospeso la vendita di tutte le scorte di portafogli hardware fino alla conclusione delle indagini». La conferma fa seguito alle segnalazioni di venerdì relative a portafogli svuotati in tutto il Sud-Est asiatico, dove gli investigatori hanno rintracciato transazioni sospette che coinvolgevano bitcoin, ether e stablecoin. Le stime indipendenti hanno registrato notevoli variazioni: Yfarmx ha quantificato le perdite presunte a 93,4 milioni di dollari su 471 indirizzi, mentre Bitquery ha stimato circa 92,9 milioni di dollari su 311 indirizzi unici.
L’hardware nascosto solleva interrogativi sulla sicurezza dei portafogli
La scoperta conferisce inoltre credibilità alle conclusioni indipendenti pubblicate dall’ex CEO di Mt Gox Mark Karpelès, il quale ha documentato l’esistenza di un Ledger Nano X modificato contenente un circuito stampato nascosto, apparecchiature di comunicazione cellulare e componenti presumibilmente in grado di intercettare le frasi di recupero.
Il presunto stratagemma era particolarmente ingegnoso. Anziché attaccare l’elemento di sicurezza del portafoglio, l’apparecchiatura avrebbe monitorato le informazioni trasmesse al display del dispositivo durante la configurazione, catturando potenzialmente le parole di recupero prima di trasmetterle tramite una connessione cellulare. Tale approccio potrebbe consentire a un dispositivo altrimenti autentico di superare i controlli di verifica convenzionali, esponendo segretamente la frase di recupero del suo proprietario. Tuttavia, gli investigatori non hanno stabilito che ogni portafoglio interessato contenesse apparecchiature simili. Il produttore di portafogli hardware Ledger ha cercato di tracciare una distinzione tra l’hardware manomesso e i propri sistemi di sicurezza sottostanti, affermando: «Non abbiamo alcuna indicazione che l’infrastruttura di sicurezza, i sistemi o i servizi di Ledger siano stati compromessi».

Il post di Ledger su X ha suscitato numerose critiche e alcuni si sono dichiarati tutt’altro che soddisfatti della gestione della situazione da parte di Ledger. Nel post su X diversi utenti chiedono: «Rimborserete le vittime?». Altri hanno affermato di ritenere Ledger responsabile per l’esternalizzazione. «Non è forse una vostra responsabilità, dato che erano rivenditori ufficiali da voi autorizzati? Avete la responsabilità di risarcire le vittime», ha scritto un altro utente nel thread di Ledger su X.
Ledger lancia un nuovo avvertimento ai clienti di CryptoBilis
Con l’indagine che prende slancio, Ledger ha ribadito il proprio consiglio ai clienti che hanno acquistato dispositivi tramite il rivenditore. L’azienda ha raccomandato agli acquirenti coinvolti di «non avviare la configurazione se non l’hanno ancora fatto».

Ai clienti che hanno già inizializzato i propri portafogli, Ledger ha consigliato di «valutare la possibilità di trasferire gli asset su un nuovo dispositivo Ledger (con un nuovo seed)». La distinzione è importante perché una frase di recupero acquisita durante la configurazione può potenzialmente esporre gli asset anche molto tempo dopo che l’hardware compromesso è stato scollegato.
Ledger ha inoltre confermato di essere «al lavoro su ulteriori soluzioni anti-manomissione potenziate», suggerendo che le modifiche fisiche in grado di eludere i controlli esistenti siano diventate una preoccupazione immediata per la sicurezza.
L’azienda ha ringraziato SEAL 911 per l’assistenza fornita agli investigatori e ha dichiarato di stare collaborando con le autorità. Nel frattempo, Ledger ha avvertito i clienti che «Ledger non chiederà mai la vostra frase di recupero di 24 parole». Nonostante tutti questi sviluppi, le domande più importanti rimangono senza risposta. È ormai confermato un dispositivo compromesso, ma il numero di ulteriori dispositivi impiantati, il loro collegamento alle perdite segnalate e l’identità dei responsabili rimangono irrisolti. Un dispositivo costruito per custodire segreti apparentemente aveva un secondo paio di orecchie, e gli investigatori stanno ancora determinando quanti altri potrebbero aver ascoltato.

Le perdite presunte di Ledger ammontano a 93,4 milioni di dollari, mentre gli investigatori stanno esaminando un possibile attacco alla catena di approvvigionamento che coinvolge i portafogli hardware.
Leggi ora: Mistero su portafoglio Ledger: perdite stimate a 93,4 milioni $

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.