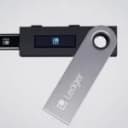
Venerdì, la comunità delle criptovalute si è trovata ad affrontare l’ennesima controversia in materia di sicurezza, questa volta che coinvolge il produttore di portafogli hardware Ledger. Sebbene le prime stime indicassero il presunto furto pari a 86 milioni di dollari, le perdite potrebbero aver raggiunto i 93,4 milioni di dollari e, in assenza di una dichiarazione ufficiale da parte di Ledger, un attacco alla catena di approvvigionamento è emerso come la spiegazione più credibile finora.
Mistero su portafoglio Ledger: perdite stimate a 93,4 milioni $
SCRITTO DA

CONDIVIDI

Punti chiave
- Secondo Yfarmx, le perdite presunte di Ledger potrebbero aver raggiunto i 93,4 milioni di dollari su 471 indirizzi.
- Chainalysis sta monitorando una complessa operazione di riciclaggio collegata alle segnalazioni di perdite per quasi 100 milioni di dollari.
- Con Ledger ancora alle prese con le indagini al 9 ottobre, permangono dubbi su un possibile attacco alla catena di approvvigionamento.
Un’indagine on-chain indica 93,4 milioni di dollari di presunte perdite
Secondo un'approfondita analisi on-chain condotta dal giornalista di Yfarmx John Kamal, le presunte perdite legate a Ledger potrebbero aver raggiunto i 93,4 milioni di dollari su 471 indirizzi distinti. Tuttavia, Ledger non ha ancora verificato i risultati né confermato le presunte perdite pari a quasi 100 milioni di dollari.
Bitcoin.com News aveva riportato in precedenza che Ledger stava indagando sulle segnalazioni di perdite da parte di “utenti del Sud-Est asiatico che avevano acquistato prodotti da un rivenditore denominato CryptoBillis”. Da allora, l’azienda non ha fornito ulteriori risultati, lasciando che investigatori indipendenti ed esperti di analisi on-chain ricostruissero ciò che potrebbe essere accaduto.
La società di analisi blockchain Chainalysis ha preso atto della situazione su X, affermando di stare «indagando sulle segnalazioni relative a fondi sottratti ai possessori di prodotti Ledger». L’azienda ha inoltre rivelato che i propri analisti avevano identificato una «sofisticata operazione di riciclaggio cross-chain».
Anche Bitquery ha indagato sulla questione e i suoi dati erano molto vicini all’analisi di Kamal. Il rapporto della società di infrastrutture dati e intelligence blockchain stima l’importo a circa 92,9 milioni di dollari distribuiti su 311 indirizzi unici. «Un solo ladro possedeva tutte le chiavi», spiega l’analisi di Bitquery.
La scoperta di hardware nascosto fa sorgere sospetti di attacchi alla catena di approvvigionamento
Parallelamente, l’ex CEO di Mt Gox, Mark Karpelès, ha documentato la presenza in dispositivi Ledger di hardware di sorveglianza nascosto in grado di intercettare le frasi di recupero durante la configurazione. La scoperta di Karpelès suggerisce che i portafogli acquistati da fornitori terzi potrebbero essere stati compromessi prima ancora che gli utenti aprissero la confezione dei dispositivi e vi trasferissero le proprie criptovalute.
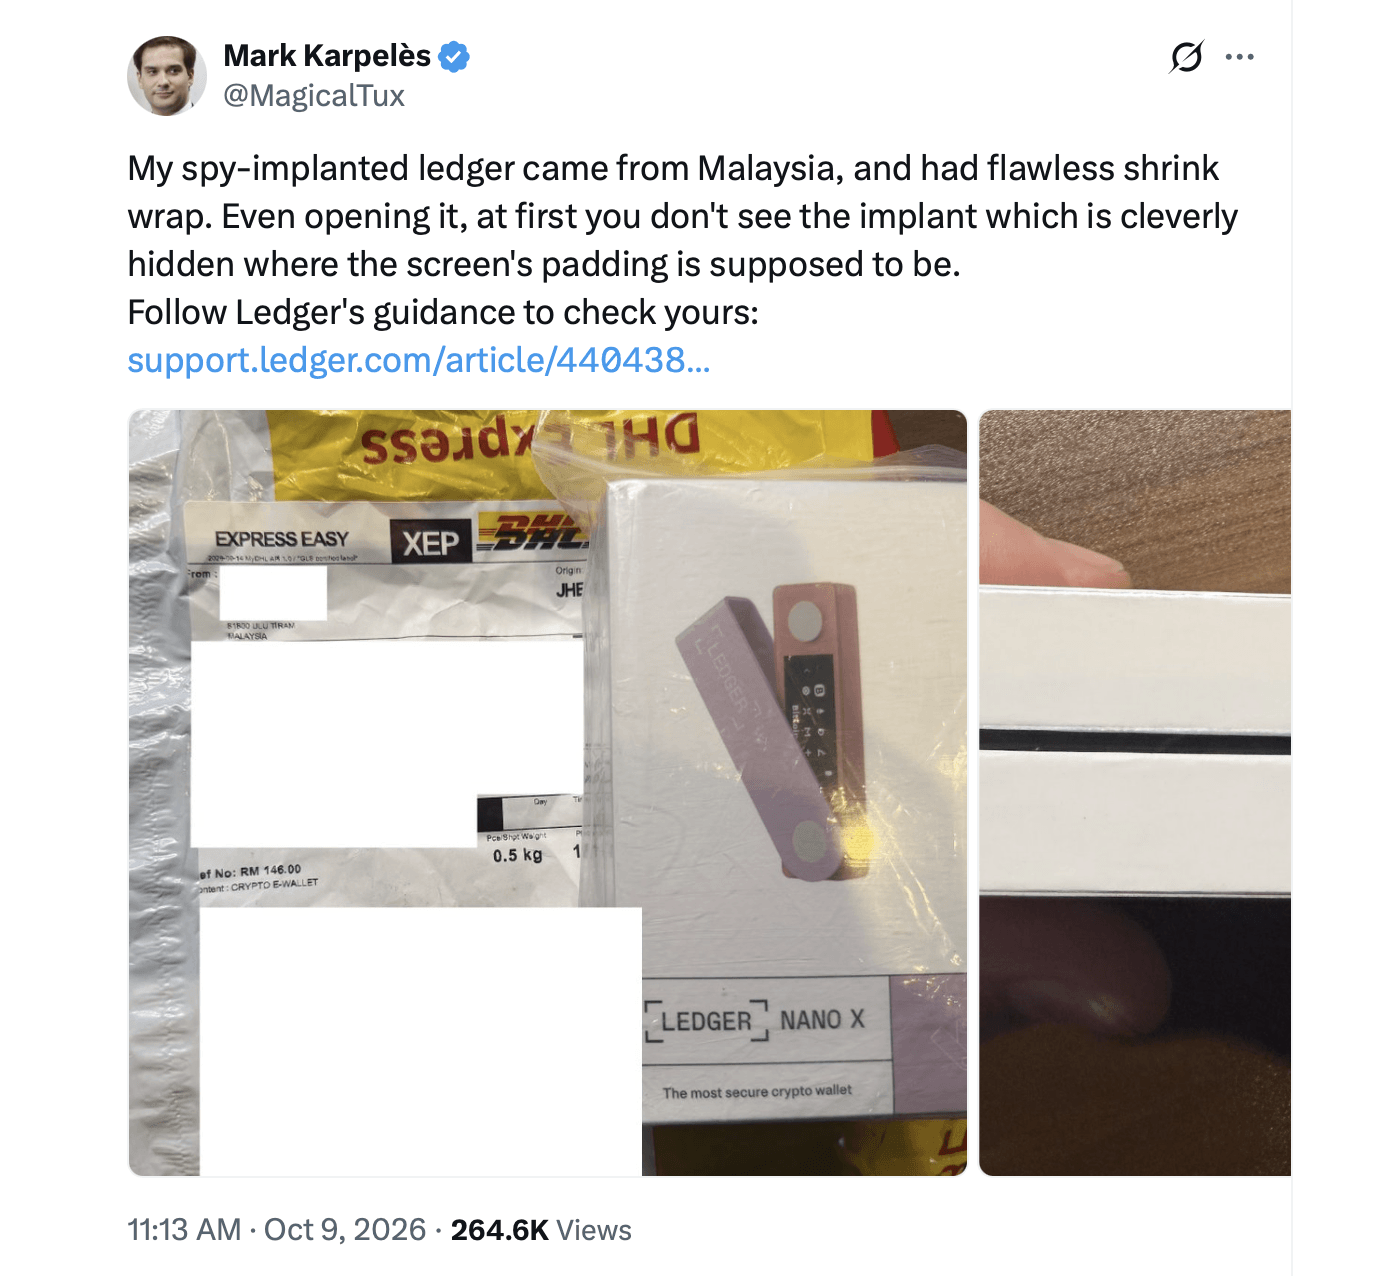
Tuttavia, nonostante la teoria stia guadagnando terreno, né Ledger né gli investigatori indipendenti hanno stabilito un nesso definitivo tra questi presunti dispositivi nascosti e le perdite segnalate venerdì.
Svuotamenti di portafogli e trasferimenti cross-chain rendono il mistero ancora più fitto
Il rapporto di Kamal su Yfarmx indica che i trasferimenti registrati sembrano essere stati autorizzati utilizzando le credenziali di firma delle stesse vittime, mentre su Bitcoin alcuni indirizzi sono stati svuotati completamente, senza che UTXO residui fossero restituiti ai portafogli originali.
Diverse reti blockchain sono state utilizzate insieme ad applicazioni come Thorchain e Tornado Cash. Attualmente, l’opinione prevalente è che si sia trattato probabilmente di un attacco alla catena di fornitura che è riuscito a compromettere un sottoinsieme di dispositivi Ledger. Non sembra trattarsi di nulla di simile al bug del firmware di Coldcard, e nulla indica la presenza di uno zero-day remoto.
Come già detto, Ledger non ha confermato l’ammontare totale delle perdite. L’azienda non ha nemmeno avallato nessuna delle teorie che circolano sui social media. Questi sviluppi seguono di poco le recenti violazioni dei dati che hanno coinvolto Trezor e Safepal, le quali hanno reso pubbliche le informazioni relative agli ordini di decine di migliaia di clienti. L’analisi della situazione condotta da Kamal sottolinea inoltre che CryptoBillis ha venduto, tra gli altri, portafogli hardware “Trezor, Safepal, Tangem, [and] Onekey", tra gli altri. Per ora, la comunità crypto attende un resoconto ufficiale da parte di Ledger, sperando che l’azienda possa fare luce sulle circostanze alla base di questo episodio sconcertante e fornire alcune risposte tanto necessarie.

Safepal è stata vittima di una violazione dei dati che ha compromesso i dati di 39.798 utenti. Scopri quali sono i problemi di sicurezza e le loro implicazioni per gli utenti del wallet.
Leggi ora: Una violazione dei dati colpisce 39.798 clienti di Safepal a causa di una falla nel plugin per gli ordini

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.