Il 4 ottobre, su Base, un vault di criptovalute del valore di 6 milioni di dollari è stato svuotato, ma la cosa più strana è forse chi ne fosse il proprietario. Nessuno lo sa con certezza. Le società di sicurezza hanno rintracciato circa 1.783 wstETH provenienti dal vault, mentre i dati on-chain indicano un Safe anonimo con sette firmatari. Base non è stata hackerata, i contratti principali di Aave non sono stati ritenuti responsabili e il proprietario del vault non si è ancora fatto avanti.
6 milioni di dollari svaniscono da un deposito di criptovalute controllato da 7 firmatari misteriosi
SCRITTO DA

CONDIVIDI
Punti chiave
- Blockaid e diversi investigatori on-chain hanno segnalato il vault di Base il 4 ottobre, quando le perdite hanno superato i 6 milioni di dollari.
- Aave ha convertito 1.783 aBaswstETH in wstETH, ma i suoi contratti principali non sono stati ritenuti responsabili.
- I dati di Base indicano un Safe 3-of-7 i cui proprietari non sono ancora stati identificati.
Il vault da 6 milioni di dollari che nessuno ha rivendicato
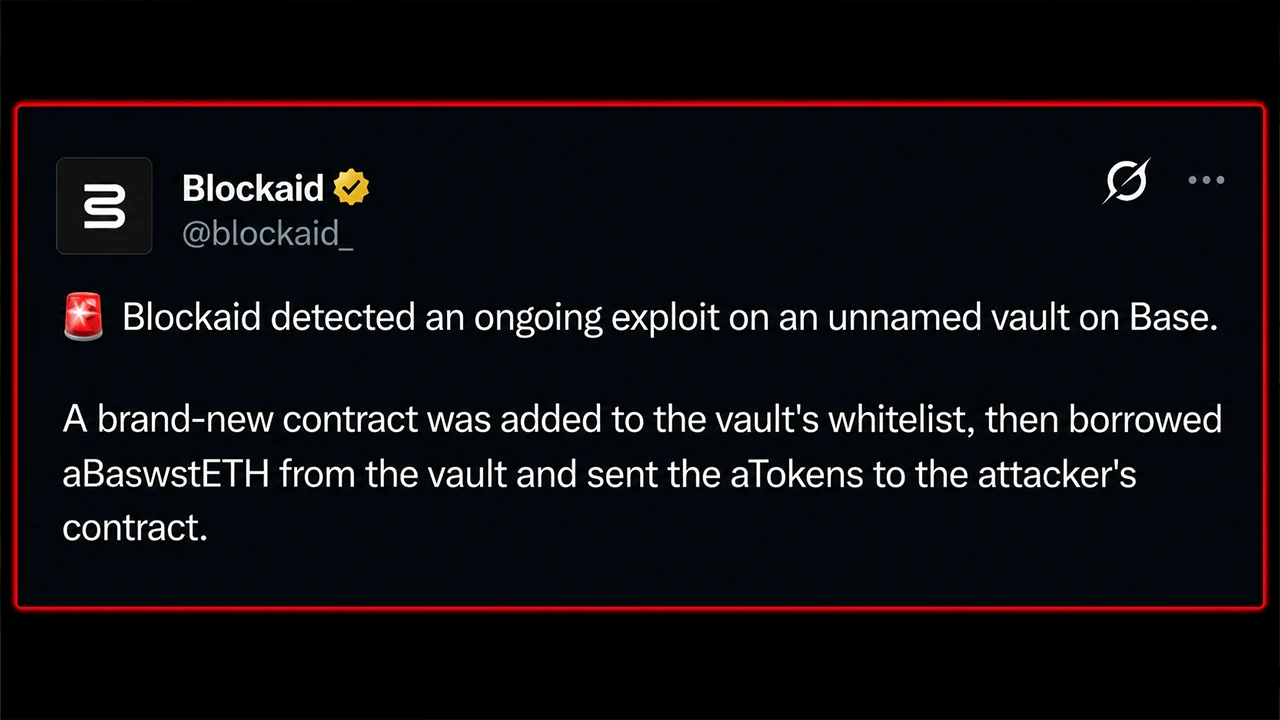
Alle 09:21 UTC del 4 ottobre, Blockaid ha individuato quello che sembrava un attacco in corso su un vault ospitato su Base, il protocollo Ethereum layer 2 (L2) di Coinbase. A quel punto, erano già andati persi circa 2,02 milioni di dollari. Circa 40 minuti dopo, la perdita aveva superato i 6 milioni di dollari, con le società di sicurezza che hanno rintracciato circa 1.783 wstETH provenienti da un vault.
Poi è arrivata la parte più strana. Nessun protocollo ha rivendicato il vault. Il suo apparente gestore è un Safe 3-di-7 i cui sette firmatari rimangono non identificati, lasciando una scena del crimine da svariati milioni di dollari senza un proprietario noto al pubblico.

Sei deflussi, un contratto appena inserito nella whitelist
Peckshield, Certik ed Exvul hanno concordato su un conteggio pressoché identico. Le società di sicurezza hanno affermato che 1.783,067 aBaswstETH sono stati presi in prestito dal vault e riscattati tramite Aave su Base in circa 1.783 wstETH.
In parole povere, i token inizialmente prelevati erano token di ricevuta di Aave che rappresentavano ether wrapped (wrapped staked ether) depositati sulla L2 Base. Un contratto di nuova creazione è stato aggiunto alla whitelist del vault, ha preso in prestito quei token di ricevuta, li ha trasferiti a un contratto controllato dall’autore dell’attacco e li ha riscattati tramite Aave per ottenere i sottostanti wstETH.
Exvul ha contato sei deflussi. L’esatto errore di autorizzazione, tuttavia, rimane non confermato. Le società di sicurezza non hanno affermato che alcun contratto principale sia stato compromesso, e non si è trattato di un attacco alla catena Base stessa. Le speculazioni su un wallet compromesso o su una particolare posizione su Aave rimangono tali.
Un Safe a sette firmatari senza nome
I dati on-chain rendono il mistero ancora più difficile da ignorare. Il vault svuotato è un proxy trasparente di Openzeppelin il cui proprietario rimanda a un Safe creato circa 324 giorni fa. Tale Safe richiede tre firme su sette per agire, ma non ha un nome di protocollo pubblico e nessuno dei suoi sette indirizzi di firmatari è stato identificato pubblicamente dalle società di sicurezza che stanno monitorando l’incidente. L’autorità di aggiornamento è separata, aggiungendo un ulteriore livello di contratti tra il vault e chiunque lo controlli in ultima istanza. Per ora, il proprietario operativo visibile sulla blockchain è il «Safe» anonimo 3 su 7. Il proxy svuotato è 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC, mentre il proprietario del Safe è 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4. Basescan e Arkham Intelligence identificano quest’ultimo come un Safeproxy creato tramite Safe Proxy Factory 1.4.1. Questa distinzione è importante per comprendere ciò che gli investigatori sanno effettivamente. Possono vedere il vault, il contratto del suo proprietario, i sette indirizzi di firma e la traccia dei token. Ciò che non possono vedere è l’organizzazione umana dietro a quegli indirizzi, né se la modifica della whitelist sia derivata da credenziali rubate, da un hacker “bianco”, da autorizzazioni errate o da un’altra vulnerabilità sconosciuta. Nessun team pubblico si è fatto avanti per colmare questa lacuna.
Il rischio sistemico sembra per ora contenuto, anche se lo sblocco dei wstETH rubati potrebbe esercitare una pressione a breve termine sul suo ancoraggio. Ciò che rimane è un quadro curioso: circa 6 milioni di dollari sono scomparsi, gli investigatori on-chain sono in grado di tracciare il meccanismo alla base del prelievo e sette indirizzi di firmatari sono ben visibili. Eppure, le persone che controllano tali indirizzi rimangono vistosamente assenti dalla vicenda. La vicenda è ancora in evoluzione. Nessun protocollo ha rivendicato la proprietà del vault e nessuno ha pubblicato un resoconto confermato relativo a un bug o alla compromissione delle chiavi. Ulteriori dettagli saranno aggiunti man mano che emergeranno nuove informazioni.

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.