Gli operatori Core Lightning che utilizzano la versione 26.06.7 o precedenti sono oggetto di attacchi mirati, come ha segnalato giovedì sera il progetto del software per nodi della rete Lightning di Bitcoin, circa 10 giorni dopo il rilascio di una patch di sicurezza. Il team non ha identificato quali vulnerabilità stiano sfruttando gli aggressori né ha segnalato alcun furto di fondi. La versione 26.06.8 risolve diversi problemi di sicurezza, tra cui una falla nella chiusura dei canali in grado di mettere a rischio i fondi, e agli operatori viene consigliato di effettuare immediatamente l’aggiornamento.
I nodi Lightning di Bitcoin nel mirino mentre Core Lightning lancia l’allarme
SCRITTO DA

CONDIVIDI

Punti chiave
- Core Lightning afferma che gli aggressori stanno prendendo di mira i nodi con versione 26.06.7 o precedenti.
- La versione 26.06.8 è stata rilasciata il 22 settembre con correzioni per le vulnerabilità che possono mettere a rischio i fondi.
- Gli operatori non devono fare i conti con perdite confermate, poiché Core Lightning raccomanda l’aggiornamento immediato.
Core Lightning lancia l’allarme: gli hacker prendono di mira i nodi non aggiornati
Core Lightning ha un messaggio piuttosto semplice per chiunque stia ancora utilizzando software obsoleto: aggiornate subito. Il 1° ottobre, l’implementazione del nodo Bitcoin Lightning Network ha avvertito che gli hacker stanno prendendo di mira i nodi che utilizzano la versione 26.06.7 o precedenti, rendendo la patch rilasciata il 22 settembre una questione di sicurezza urgente.
Non è ancora chiaro cosa stiano sfruttando esattamente gli hacker. Il progetto non ha confermato che alcun attacco abbia avuto successo né che siano stati rubati fondi, ma la versione 26.06.8 ha risolto vulnerabilità che vanno da problemi di denial-of-service a un difetto di chiusura dei canali in grado di mettere a rischio il denaro.
La patch è arrivata prima dell’allarme
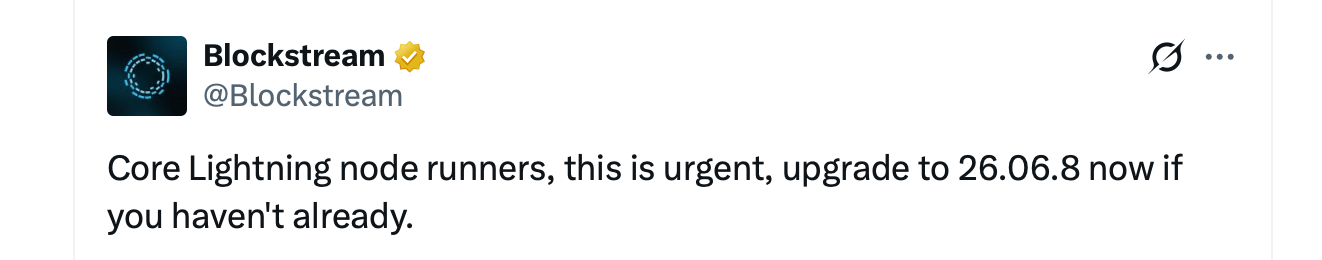
Core Lightning, gestito nell’ambito del Progetto Elements, ha invitato gli operatori dei nodi a passare all’ultima versione «il prima possibile» dopo aver ricevuto segnalazioni di aggressori che prendevano di mira nodi non aggiornati. L’azienda di criptovalute Blockstream ha amplificato l’avvertimento e ha esortato gli operatori che utilizzano ancora versioni precedenti a installare la 26.06.8.
La parte curiosa riguarda la tempistica. La versione 26.06.8 è arrivata il 22 settembre, circa 10 giorni prima dell’avviso di attacco, e i manutentori raccomandavano già vivamente l’aggiornamento. Alcuni test sono stati deliberatamente tenuti nascosti per rendere più difficile ai potenziali aggressori il reverse engineering delle vulnerabilità sottostanti, mentre gli operatori avevano il tempo di applicare la patch. A quel punto la situazione si è fatta critica. Le descrizioni pubbliche del rilascio indicano tre classi di bug. Uno potrebbe causare il crash del nodo del mittente. Un altro potrebbe esaurire la memoria tramite l’interfaccia REST di Core Lightning. Il più grave riguarda la chiusura dei canali e può potenzialmente costare fondi all’utente a causa di un meccanismo di penalità mal funzionante.
Quando la chiusura di un canale va storta
Inoltre, il sistema di sanzioni della Lightning Network è progettato in modo tale che, se un nodo barare trasmettendo uno stato del canale obsoleto, il partecipante onesto possa richiedere una penalità. Un difetto nella versione 26.06 potrebbe indurre Core Lightning a scambiare determinate transazioni per una normale chiusura cooperativa e a non rilevare l’impegno revocato nascosto al di sotto.
In tale scenario, il software destinato a individuare il trasgressore potrebbe non riuscire ad attivare la penalità, lasciando all’altra parte i fondi che avrebbero dovuto essere confiscati. Il progetto non ha specificato se gli aggressori stiano sfruttando quella particolare falla, la vulnerabilità da crash, il problema REST o un’altra questione i cui dettagli rimangono parzialmente nascosti. Questa distinzione è importante. Non si tratta di una vulnerabilità di Bitcoin in sé. Riguarda Core Lightning, un’implementazione della Lightning Network, una rete di scalabilità costruita su Bitcoin. LND, Eclair e LDK non sono stati menzionati nell’avviso, mentre i normali utenti di portafogli non eseguono necessariamente nodi Core Lightning. La loro esposizione dipende dall’infrastruttura che sta dietro ai loro portafogli.
Un ciclo di sicurezza iniziato ad agosto
L’avviso di giovedì non è piombato dal nulla. Il 26 agosto, Core Lightning ha rivelato che stava vagliando una grande quantità di segnalazioni di vulnerabilità generate dall’intelligenza artificiale. Diverse si sono rivelate fondate, richiedendo una correzione coordinata.
Agli operatori è stato detto di non limitarsi a spegnere il sistema. Core Lightning ha invece raccomandato di riavviare con l’opzione –offline, che interrompe le connessioni tra pari mantenendo il daemon in grado di monitorare la blockchain e di rispondere a una chiusura forzata. Un nodo spento non può svolgere tale compito. La versione 26.06.7 è stata rilasciata intorno al 28 agosto, ma il 15 settembre è stata avviata un’altra indagine riguardante funzionalità sperimentali che avrebbero potuto influire sui fondi. Sei giorni dopo è arrivata la versione 26.06.8. Circa 10 giorni dopo, sono pervenute segnalazioni di attacchi mirati in corso.
Il denaro online rende diversa l’applicazione delle patch
I nodi Lightning non sono cold wallet che raccolgono polvere in un cassetto. Le loro chiavi di canale rimangono online perché i nodi devono instradare i pagamenti in tempo reale. Ciò rende il software obsoleto ben più di un semplice grattacapo in termini di uptime. I fondi possono trovarsi direttamente all’interno del sistema che un aggressore sta cercando di violare.
Non esiste un bilancio pubblico delle perdite e Core Lightning non ha affermato che gli attacchi abbiano avuto successo. Per ora, ogni nodo che esegue ancora la versione 26.06.7 o precedenti rimane nel gruppo che, secondo il progetto, è preso di mira dagli aggressori. Agli operatori viene consigliato di installare la versione 26.06.8 o successive, verificare le firme o i digest di Docker e mantenere disabilitate le funzionalità sperimentali a meno che non ne comprendano i rischi.
La patch è disponibile al pubblico da giorni. Ora sembra che qualcuno stia bussando alle porte di chi non l’ha ancora installata. Nel frattempo, molti si chiedono quanti altri bug verranno individuati nel settore delle criptovalute grazie a scoperte assistite dall’intelligenza artificiale.

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.