Secondo un’indagine di Slowmist pubblicata oggi, gli autori dell’attacco che hanno sottratto circa 388 milioni di dollari a Bitget hanno eseguito per la prima volta il codice all’interno di un server compromesso il 31 agosto, quasi quattro settimane prima del furto.
Gli hacker di Bitget sono rimasti all'interno dell'exchange per 25 giorni prima del furto da 388 milioni di dollari
SCRITTO DA

CONDIVIDI
Punti chiave
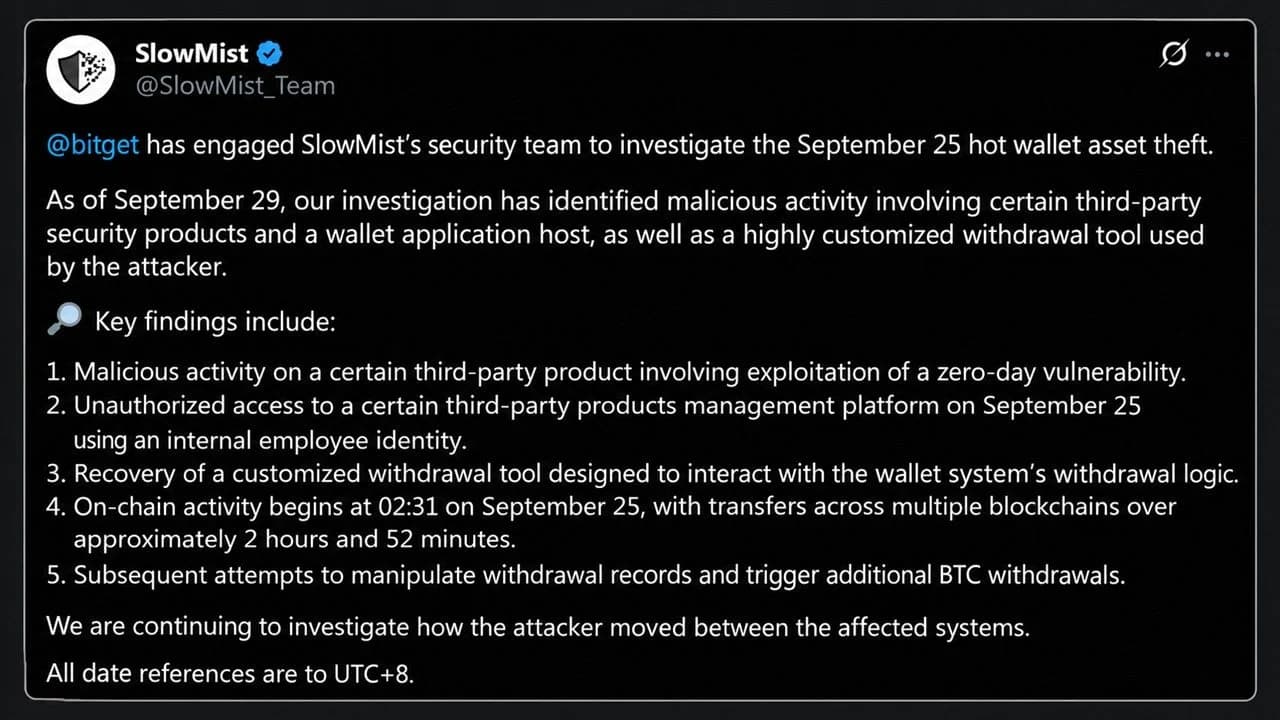
- Slowmist ha fatto risalire la prima attività malevola nei sistemi collegati a Bitget al 31 agosto, 25 giorni prima del furto.
- L’identità di un dipendente e uno strumento di prelievo personalizzato hanno consentito agli autori dell’attacco di trasferire fondi per 2 ore e 52 minuti.
- Il 30 settembre Mistrack ha segnalato script sospetti di origine nordcoreana che reindirizzavano il bottino tramite CoW Protocol e Chainflip.
La porta era aperta già da agosto
Bitget ha coinvolto la società di sicurezza blockchain il 25 settembre per indagare sul furto dai propri hot wallet, e i risultati, aggiornati al 29 settembre, ridefiniscono la cronologia degli eventi. La prima attività dannosa nei log disponibili risale al 31 agosto, quando un servizio su un nodo di un prodotto di sicurezza di terze parti, che Slowmist chiama "Prodotto A", è stato colpito tramite una vulnerabilità zero-day, ovvero un difetto del software di cui il fornitore non era ancora a conoscenza.
L’autore dell’attacco ha eseguito uno script nascosto, ha letto una variabile di ambiente contenente una password del database e si è collegato al database. La stessa attività legata allo script nascosto è stata rilevata su altri due nodi il 23 e il 25 settembre; il rapporto aggiunge:
Questi risultati dimostrano che gli ambienti di servizio interessati erano già stati compromessi prima che le risorse venissero trasferite all’esterno.
Ciò corrisponde alla spiegazione fornita dalla stessa Bitget, secondo cui gli aggressori hanno sfruttato un prodotto di sicurezza di terze parti per ottenere credenziali interne di alto livello. Ciò che Slowmist ha aggiunto è la parte che nessuno conosceva, ovvero da quanto tempo gli intrusi si trovassero all’interno del sistema.
La notte del furto, minuto per minuto
Il rapporto registra ogni fase in UTC+8. Convertita in UTC, la sequenza del 24 settembre si svolge così:
- 16:07 UTC: Utilizzando l’identità di un dipendente interno, l’autore dell’attacco è entrato nella piattaforma di gestione di uno strumento di un secondo fornitore, il “Prodotto B”, e ha effettuato tre tentativi consecutivi per iniettare comandi di sistema.
- 17:49 UTC: Uno “strumento di prelievo altamente personalizzato”, successivamente recuperato dai file cancellati dall’autore dell’attacco, ha iniziato a eseguire il furto. Ha falsificato i parametri di controllo del rischio, generato richieste di prelievo e avviato il processo di prelievo stesso.
- 18:31 UTC: è stato effettuato il primo trasferimento on-chain verificato, pari a 93 TRX, seguito 11 secondi dopo da 0,84 ETH.
- 21:23 UTC: L’ultimo trasferimento completato, circa 2 ore e 52 minuti dopo il primo.
La fase più intensa si è verificata all’inizio: Arkham Intelligence ha rilevato che 228 milioni di dollari sono stati trasferiti in soli 18 minuti su sette catene, con XRP per un valore di circa 153 milioni di dollari come singola voce più consistente. Dopo l’avvio dei trasferimenti, l’autore dell’attacco ha anche tentato di riscrivere i registri dei prelievi nel database del portafoglio. Due ordini di prelievo di BTC falsificati hanno generato errori e i log mostrano che l’intruso ha verificato lo stato degli ordini e ha riprovato. Non sono state sottratte chiavi private; gli aggressori hanno invece ingannato il sistema di approvazione interno, facendogli autorizzare trasferimenti che sembravano legittimi.
La scappatoia tramite Chainflip
Il denaro continua a circolare: Cos, fondatore di Slowmist, ha affermato che lo strumento Trackagent di Mistrack ha individuato hacker presumibilmente nordcoreani che combinavano il protocollo CoW e Chainflip per riciclare i fondi. Gli script automatizzati inseriscono ordini di scambio su CoW Protocol, un aggregatore di exchange decentralizzati (DEX), e impostano come destinatario un contratto di deposito Chainflip preconfigurato. Una volta che un ordine viene eseguito, gli asset passano direttamente a uno scambio cross-chain e ne escono dall’altra parte sotto forma di bitcoin.
L’ironia, tuttavia, è difficile da non notare, poiché solo un giorno prima gli intermediari di Chainflip avevano rifiutato un deposito diretto proveniente dagli stessi aggressori e avevano rispedito i fondi lungo il percorso originale. Cos ha avvertito che i controlli antiriciclaggio (AML) e “know-your-transaction” (KYT) di Chainflip sono in ritardo rispetto agli hacker, il cui sistema suddivide i fondi tra i bridge, li converte in bitcoin, li mescola e cambia rotta nel momento stesso in cui un percorso si chiude.
Anche altre porte sono state sbattute in faccia. Near Intents ha bloccato la maggior parte di un tentativo di riciclaggio da 50 milioni di dollari, lasciando passare 166.000 dollari e congelandone 503.000. I flussi precedenti passavano attraverso Thorchain, Uniswap, 1inch Fusion e Stargate, il che ha riacceso una vecchia polemica su Thorchain riguardo al fatto se i protocolli neutri debbano controllare il denaro rubato.
Cosa devono ancora sapere gli utenti di Bitget
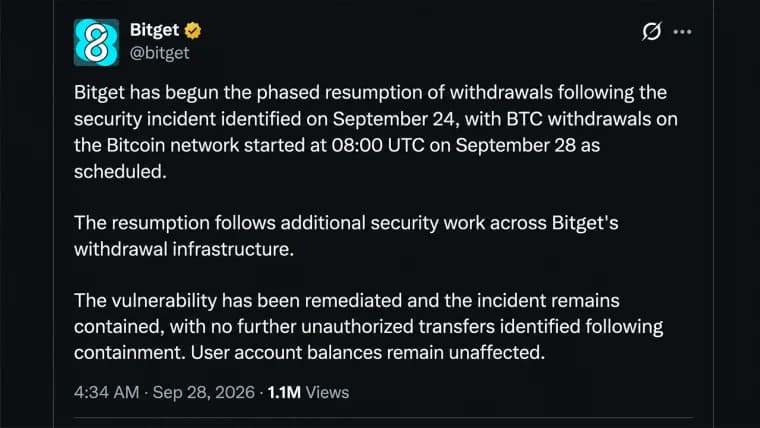
Bitget afferma che il suo Fondo di protezione degli utenti, che detiene oltre 464 milioni di dollari, copre la perdita. I prelievi stanno riprendendo gradualmente: prima i bitcoin, seguiti da ether, USDT e poi da tutte le altre risorse.
La questione più importante va oltre Bitget e Slowmist non ha rivelato i nomi dei fornitori dietro al “Prodotto A” e al “Prodotto B”, affermando di stare ancora cercando di capire come l’autore dell’attacco si sia spostato tra i sistemi. Secondo Fortune, nel 2025 gruppi legati alla Corea del Nord hanno rubato la cifra record di 2 miliardi di dollari; pertanto, qualsiasi exchange che utilizzi lo stesso stack di sicurezza ha ora motivo di setacciare i propri log a partire dalla fine di agosto.

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.