Quello che era iniziato come un misterioso trasferimento di centinaia di milioni di dollari da portafogli contrassegnati con il marchio Bitget ora ha una spiegazione. La fondatrice di Bitget, Gracy Chen, ha rivelato giovedì che l’exchange di criptovalute ha subito trasferimenti non autorizzati da alcune parti della propria infrastruttura di portafogli “hot” e “warm”, con un danno stimato in circa 351,6 milioni di dollari.
Bitget vittima di un attacco hacker da 351 milioni di dollari: prelievi bloccati mentre prendono il via le indagini
SCRITTO DA

CONDIVIDI
Punti chiave
- Bitget ha confermato una violazione avvenuta il 24 settembre che ha comportato una perdita stimata di 351,6 milioni di dollari.
- Gracy Chen ha affermato che il fondo di protezione di Bitget, pari a oltre 464 milioni di dollari, copre interamente la perdita.
- Bitget ha sospeso i prelievi e prevede di pubblicare un rapporto completo sull’incidente entro 24 ore.
Segnalati trasferimenti on-chain per decine di milioni provenienti da wallet contrassegnati come appartenenti a Bitget
Quello che era iniziato come un misterioso trasferimento di centinaia di milioni di dollari da wallet contrassegnati come appartenenti a Bitget ora ha una spiegazione. La fondatrice di Bitget, Gracy Chen, ha rivelato giovedì che l’exchange di criptovalute ha subito trasferimenti non autorizzati da parti della propria infrastruttura di hot wallet e warm wallet, con un danno stimato in circa 351,6 milioni di dollari.
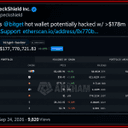
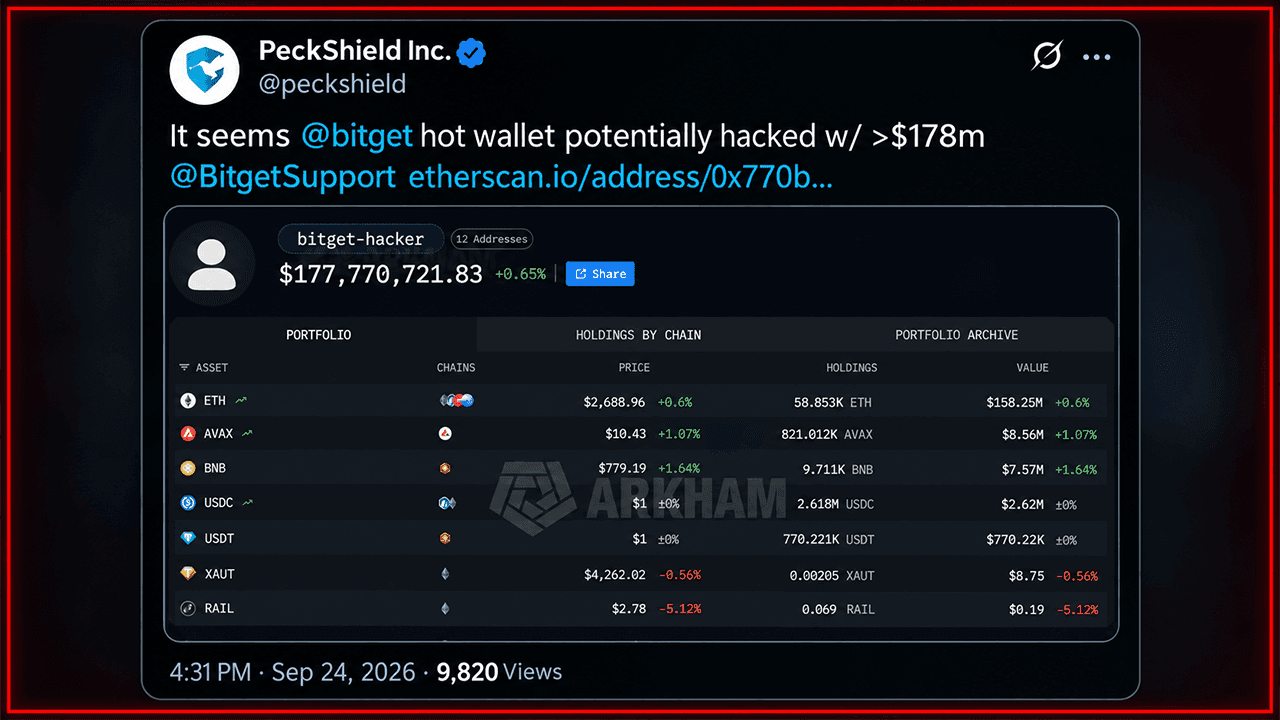
La conferma è arrivata dopo che, nella mattinata di giovedì, i ricercatori di sicurezza blockchain hanno iniziato a segnalare ingenti movimenti su più blockchain provenienti da indirizzi associati a Bitget. Le stime iniziali sui social media collocavano l’attività sospetta intorno ai 174 milioni di dollari, per poi salire a 183 milioni man mano che emergevano ulteriori transazioni. La cifra effettiva, secondo Bitget, è quasi il doppio di tale importo.
In un avviso di sicurezza, Chen ha affermato che i sistemi di Bitget hanno rilevato trasferimenti non autorizzati alle 18:31 UTC del 24 settembre e che il suo team di sicurezza ha attivato “immediatamente” i protocolli di emergenza. Bitget stima che siano stati interessati circa 351,6 milioni di dollari. Chen ha sottolineato che i cold wallet dell’exchange rimangono al sicuro, affermando che l’incidente è stato circoscritto ad alcune parti dei livelli di hot wallet e warm wallet di Bitget all’interno della sua architettura a tre livelli. L’exchange ha temporaneamente sospeso i prelievi mentre conduce una revisione della sicurezza. I depositi e il trading rimangono operativi.
Bitget afferma che il fondo di protezione da 464 milioni di dollari copre la perdita
Forse la cifra più significativa dopo i 351,6 milioni di dollari stessi è quella di 464 milioni di dollari. Chen ha dichiarato che il Fondo di protezione degli utenti di Bitget dispone attualmente di oltre 464 milioni di dollari e che l’intera perdita stimata rientra nella sua copertura. Secondo l’exchange, i saldi dei conti degli utenti rimangono accurati e le risorse dei clienti sono protette.
Bitget ha dichiarato che il proprio team di risposta alle emergenze è stato attivato pochi minuti dopo aver rilevato i trasferimenti. Gli indirizzi associati ai movimenti anomali sono stati identificati, segnalati e denunciati, mentre le forze dell’ordine e le società di sicurezza on-chain sono state formalmente informate.
In precedenza, nel corso della giornata, le società di sicurezza Hacken e PeckShield avevano segnalato movimenti sospetti che coinvolgevano portafogli contrassegnati come appartenenti a Bitget. All’epoca, tuttavia, non vi era alcuna conferma ufficiale che le transazioni costituissero un furto. Tale incertezza è ora superata, sebbene rimanga senza risposta una domanda fondamentale: in che modo gli aggressori sono riusciti a penetrare nel sistema?
Bitget ha dichiarato che non formulerà ipotesi sul vettore di attacco mentre le indagini sono in corso. Chen ha promesso aggiornamenti ogni ora attraverso i canali ufficiali e ha affermato che entro 24 ore verrà pubblicato un rapporto completo sull’incidente, comprensivo della causa principale e delle misure correttive.
Per ora, i prelievi rimangono sospesi mentre gli investigatori ricostruiscono a ritroso uno dei più gravi incidenti di sicurezza confermati del 2026 nel settore degli exchange di criptovalute.
Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.