Sabato 21 novembre 2026 Chainflip ha subito una grave violazione della sicurezza, quando un hacker ha sottratto circa 12 milioni di dollari dai suoi depositi di bitcoin ed ethereum. L’incidente ha costretto il protocollo di trading cross-chain a un arresto di emergenza e ha provocato un forte crollo del prezzo del suo token nativo FLIP.
Hacker di Chainflip ruba 12 milioni, token FLIP crolla del 69%
SCRITTO DA

CONDIVIDI
Punti chiave
- Gli investigatori hanno scoperto una firma crittografica insolita che potrebbe spiegare come si siano verificati i prelievi non autorizzati.
- L’autore dell’attacco ha convertito le stablecoin rubate in Ethereum prima di instradare migliaia di monete attraverso Tornado Cash.
- Chainflip ha offerto una ricompensa del 10% per il recupero dei fondi, con scadenza fissata per lunedì 23 novembre.
I vault di Chainflip svuotati tramite transazioni coordinate in Bitcoin ed Ethereum
L’exchange decentralizzato (DEX) noto come Chainflip facilita lo scambio nativo di criptovalute tra diverse blockchain senza richiedere agli utenti di ricorrere ai tradizionali asset “wrapped”. La sua infrastruttura opera attraverso una rete distribuita di fino a 150 validatori responsabili della gestione dei vault condivisi e dell’autorizzazione dei trasferimenti.
In circostanze normali, circa 100 validatori devono partecipare a un processo di firma a soglia prima che gli asset possano lasciare queste riserve. Il sistema utilizza firme crittografiche aggregate, con chiavi di firma che vengono solitamente ruotate ogni tre giorni per limitare l’esposizione. L’intruso è riuscito ad aggirare tali protezioni.
Secondo i risultati delle analisi on-chain, i preparativi sono iniziati intorno all’11 novembre, quando i fondi associati al presunto autore dell’attacco sono transitati attraverso Tornado Cash, un mixer per la privacy basato su Ethereum. Il 20 novembre, l’individuo ha acquistato token FLIP e ha registrato un account di validatore, stabilendo una presenza all’interno dell’infrastruttura di Chainflip.
Il furto è iniziato intorno all’1:41 del mattino (ora della costa orientale) del 21 novembre, quando una singola transazione in bitcoin ha trasferito 122,86137042 BTC a un indirizzo appena creato. Circa 20 minuti dopo, i fondi sono stati nuovamente spostati, aggiungendo un’altra fase alla cronologia delle transazioni.
Il prelievo in ether è seguito alle 07:10:59 UTC, eseguito tramite la funzione transferBatch del vault. Tale operazione ha trasferito 520,2243399 ETH, 3.249.631,41 USDC e 758.141,33 USDT all’indirizzo 0x7d14a719072DA80076b4edcec3e3401209d21Eaf.
Il portafoglio da cui è stata inviata la transazione, 0x78fa4ac270db14886033e95b9b9e93f887aa2db0, aveva ricevuto le commissioni di transazione iniziali da Tornado Cash circa un minuto prima. La cronologia delle transazioni, per il resto vuota, suggerisce che l’indirizzo sia stato creato appositamente per l’operazione. Nel giro di pochi minuti, i proventi in stablecoin sono stati scambiati con ether tramite Uniswap. Successivamente, circa 2.909 ETH sono entrati in Tornado Cash attraverso 38 transazioni eseguite in soli 48 secondi, costringendo gli investigatori a seguire una traccia rapidamente frammentata.
Un’anomalia crittografica mette in luce una potenziale vulnerabilità nella sicurezza dei validatori
La società di analisi blockchain Bitquery ha esaminato 299.677 firme accettate dall’Ethereum KeyManager di Chainflip dal 2023, individuando un’irregolarità che distingue il trasferimento non autorizzato dalla normale attività del vault. La transazione conteneva un nonce di 39 cifre che si discostava dallo schema sequenziale stabilito. Nessuna delle altre firme presenti nel set di dati storico presentava la stessa caratteristica. Questa scoperta suggerisce che l’autorizzazione possa essere stata generata al di fuori della consueta procedura di firma multiparte, potenzialmente tramite un accesso non autorizzato alla chiave di firma aggregata o a quote crittografiche sufficienti.
A differenza degli attacchi di rientranza o delle vulnerabilità convenzionali della logica contrattuale, il vault ha accettato quella che sembrava essere una firma valida. La questione di fondo, quindi, riguarda il modo in cui l’autore dell’attacco abbia ottenuto l’autorità necessaria per produrla, piuttosto che il fatto che il contratto abbia eseguito correttamente le sue istruzioni.
Chainflip Labs ha successivamente collegato l’incidente al validatore appena registrato e ha affermato che gli investigatori avevano identificato e corretto il meccanismo specifico responsabile. Tuttavia, l’organizzazione non ha pubblicato un’analisi tecnica post mortem completa che spieghi con precisione come si sia verificata la vulnerabilità.
La precedente rotazione delle chiavi programmata ha avuto luogo il 18 novembre. A seguito dei trasferimenti non autorizzati, i validatori hanno completato un’altra rotazione circa un’ora e 42 minuti dopo, sostituendo le credenziali potenzialmente compromesse in anticipo rispetto alla tempistica ordinaria. Altri vault, tra cui Arbitrum, non hanno registrato prelievi immediati di entità paragonabile.
Chainflip lancia un ultimatum per il recupero con una taglia del 10%
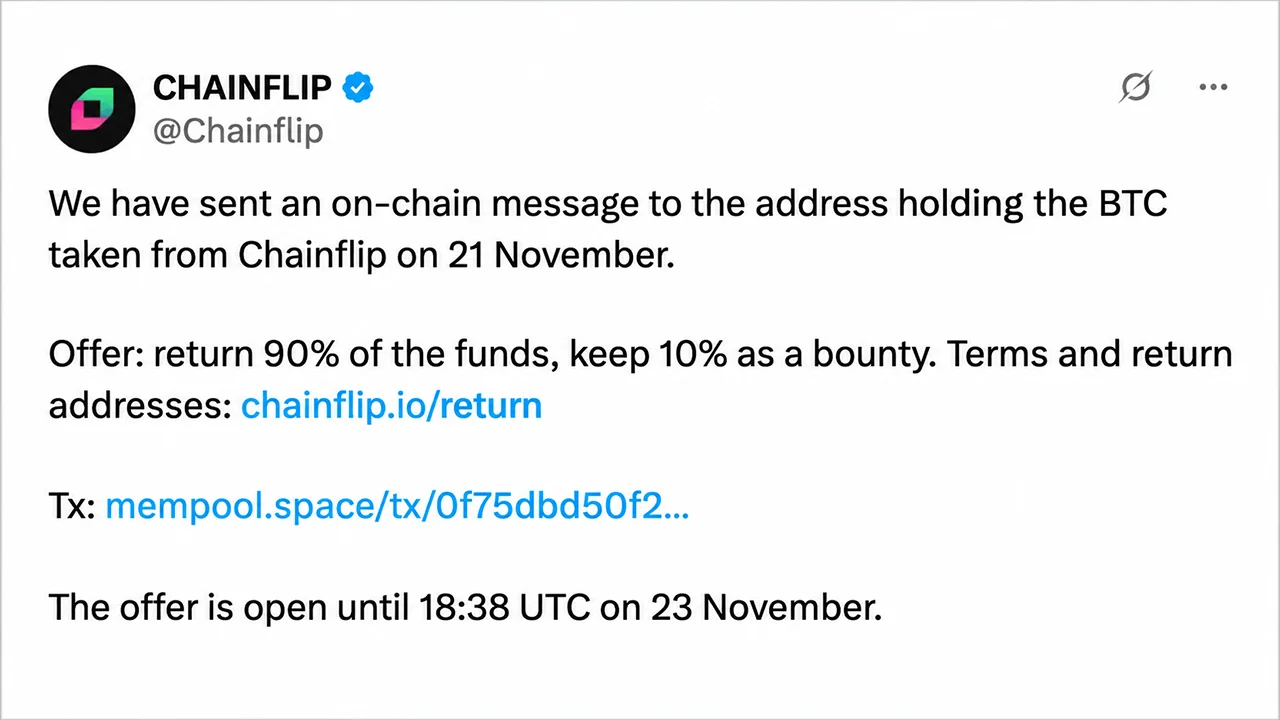
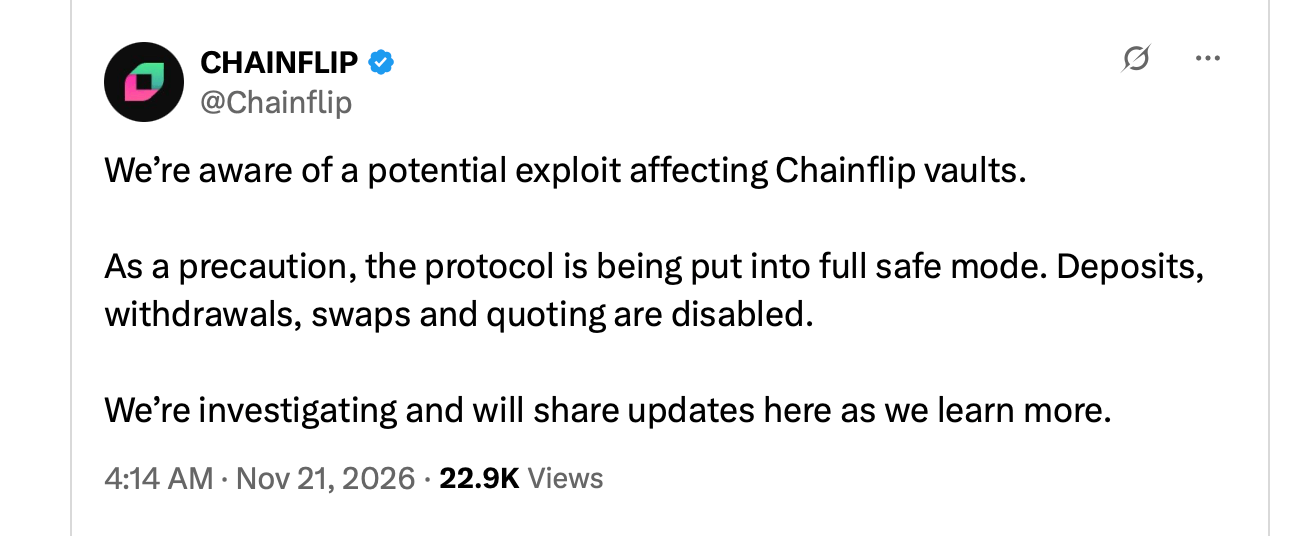
Gli sviluppatori hanno attivato la modalità «Full Safe Mode», sospendendo depositi, prelievi, scambi e quotazioni di prezzo mentre proseguivano le indagini. Chainflip Labs ha successivamente contattato l’autore del reato tramite un messaggio on-chain, proponendo che il 90% dei proventi venisse restituito entro le 18:38 UTC di lunedì 23 novembre, in cambio del permesso di trattenere il restante 10%.
Il rimborso richiesto ammontava a 110,57523337 BTC e 2.618,1 ETH, dove quest’ultimo importo rappresentava le disponibilità convertite dal lato Ethereum. In base all’accordo proposto, Chainflip avrebbe classificato un rimborso tempestivo come un recupero “white-hat” e avrebbe ritirato le denunce già presentate alle forze dell’ordine.
La comunicazione avvertiva inoltre che le società di sorveglianza della blockchain avevano segnalato gli indirizzi coinvolti e stavano monitorando i prelievi dal mixer di privacy. Secondo quanto riferito, gli investigatori avrebbero identificato il server utilizzato per la registrazione dei validatori, insieme a metadati aggiuntivi potenzialmente utili per stabilire l’identità dell’autore del reato.
Chainflip ha confermato che le autorità avevano già ricevuto segnalazioni relative al furto. Al 22 novembre non era stato annunciato alcun risarcimento e l’organizzazione non aveva delineato un piano formale di indennizzo per gli utenti coinvolti.
Il crollo del prezzo di FLIP cancella il rialzo di novembre
La falla nella sicurezza ha interrotto quello che fino a quel momento era stato un mese incoraggiante per la criptovaluta nativa del protocollo. FLIP veniva scambiato intorno a 0,30 $ all’inizio di novembre, prima di salire nella fascia compresa tra 0,45 $ e 0,48 $ tra il 18 e il 20 novembre. La successiva liquidazione ha azzerato tali guadagni, spingendo l’asset verso livelli di prezzo osservati l’ultima volta a fine maggio.
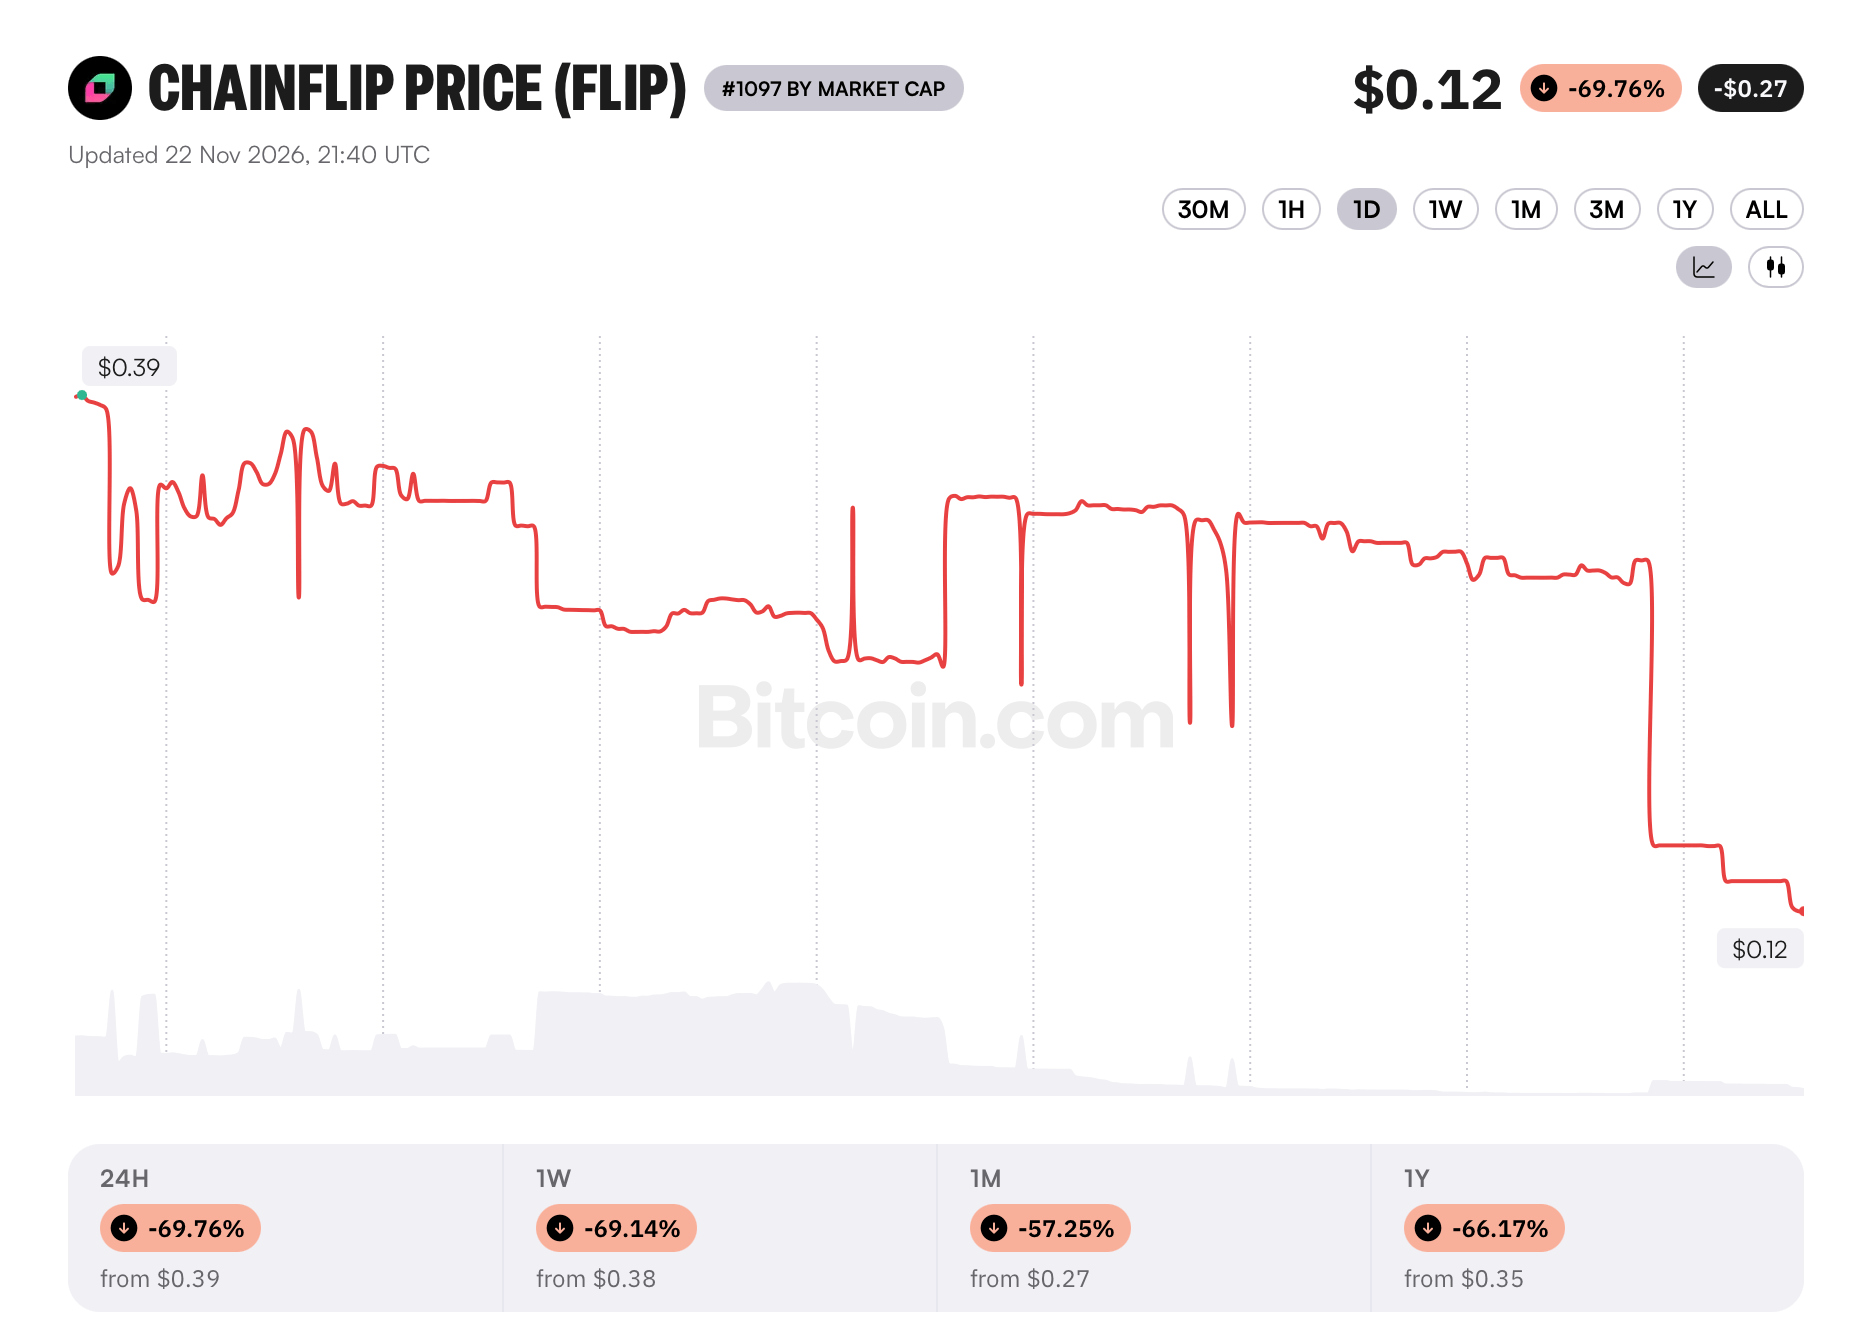 Domenica, il feed dei prezzi di mercato di Bitcoin.com mostrava quotazioni comprese tra 0,12 e 0,15 dollari per FLIP, con perdite nelle ultime 24 ore che raggiungevano circa il 60-66%. Le differenze tra le diverse piattaforme di trading riflettevano una scarsa liquidità e condizioni di volatilità. L’episodio ha inoltre riacceso le preoccupazioni derivanti dall’exploit subito da Chainflip il 12 settembre, quando una falla nel memo delle transazioni TRON ha permesso a un hacker di ottenere rimborsi duplicati per un totale di circa 736.442 USDT.
Quella precedente vulnerabilità comportava l’errata interpretazione di depositi già elaborati come swap falliti. I validatori hanno infine approvato il rimborso dei fornitori di liquidità coinvolti utilizzando fondi in eccedenza. L’ultimo incidente presenta una sfida sostanzialmente diversa, poiché la presunta vulnerabilità riguarda l’infrastruttura di autorizzazione stessa piuttosto che un errore isolato nell’elaborazione delle transazioni.
Per Chainflip, il danno finanziario immediato è solo una parte del problema. L’avvicinarsi della scadenza per il recupero, le questioni tecniche ancora irrisolte e l’incertezza relativa al risarcimento dei clienti pongono il protocollo di fronte a una difficile prova della propria architettura di sicurezza. Anche se le risorse mancanti venissero recuperate, stabilire perché le sue misure di sicurezza distribuite abbiano fallito rimarrà fondamentale per ricostruire la fiducia.
Il Bitcoin potrebbe testare quota 50.000 dollari se dovesse continuare la correzione del Nasdaq, dopo che nel fine settimana un’ondata di vendite aveva portato la criptovaluta vicino ai 55.000 dollari. Il Bitcoin è risalito sopra
Leggi ora: Hayes: Bitcoin può testare 50.000 dollari se il Nasdaq scende

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.
Informazioni sull'autore
SCRITTO DAJamie RedmanNews Lead
Jamie Redman è il responsabile delle notizie presso Bitcoin.com News e un giornalista di tecnologia finanziaria con sede in Massachusetts.