Nel suo ultimo rapporto sull’informatica quantistica, l’IOSCO stima che le reti blockchain, compreso il bitcoin, potrebbero incontrare difficoltà nel prepararsi ad affrontare un’era post-quantistica, poiché richiedono un’azione coordinata per aggiornare e modificare gli elementi alla base di queste reti decentralizzate.
IOSCO avvisa sui rischi quantistici per blockchain, Bitcoin valuta soluzioni
SCRITTO DA
CONDIVIDI
Punti chiave
- L’IOSCO ha pubblicato un rapporto in cui avverte che i futuri computer quantistici potrebbero violare l’attuale crittografia finanziaria.
- L’organizzazione esorta le reti blockchain a raggiungere la “cripto-agilità” per adattarsi alle imminenti minacce quantistiche.
- La decentralizzazione rende difficile l’aggiornamento, lasciando i sistemi blockchain vulnerabili a futuri attacchi quantistici.
L’IOSCO mette in guardia sulle difficoltà della blockchain nel raggiungere la «cripto-agilità»
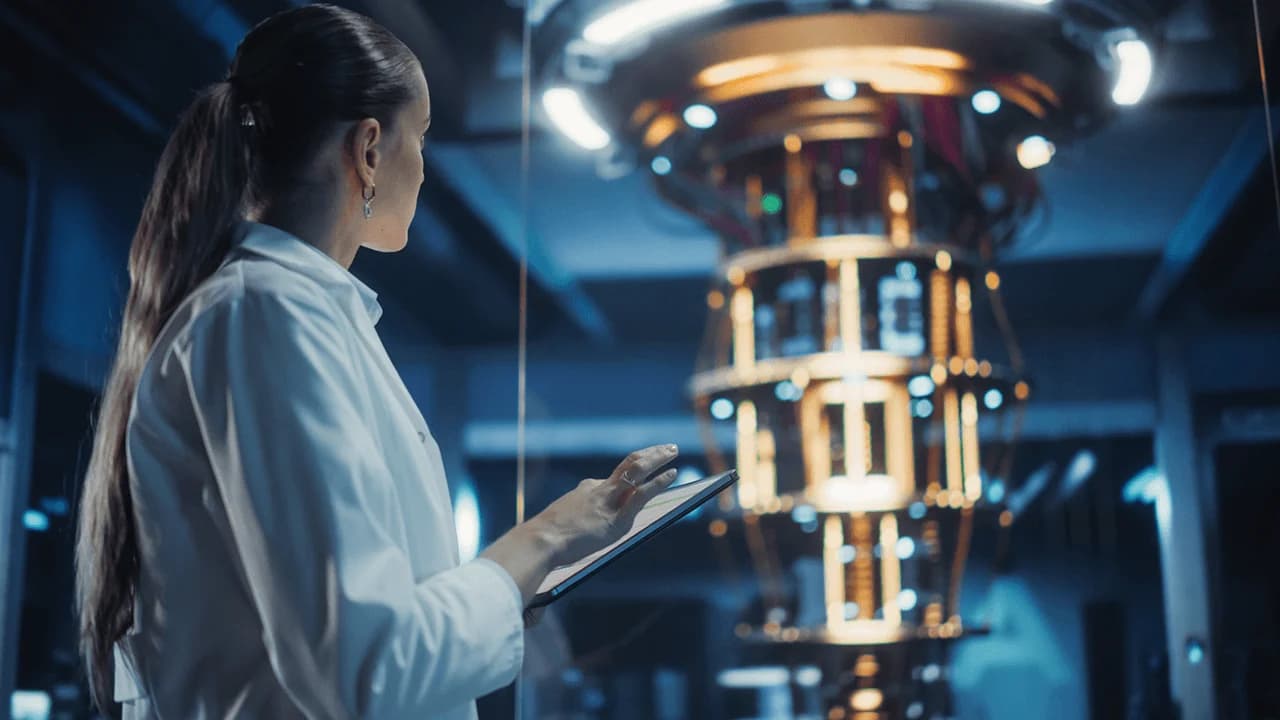
Le organizzazioni internazionali stanno ora esaminando i rischi che i sistemi finanziari dovranno affrontare in vista di un futuro dominato dall’informatica quantistica. L’Organizzazione internazionale delle commissioni di vigilanza sui valori mobiliari (IOSCO), un’organizzazione composta da membri che raggruppa autorità di regolamentazione dei valori mobiliari e organizzazioni internazionali, ha pubblicato un rapporto che esamina gli effetti dell’informatica quantistica sui mercati finanziari.
Il rapporto, pubblicato giovedì, evidenzia diverse preoccupazioni su come le strutture decentralizzate possano influire sul grado di preparazione dei progetti blockchain in vista dell’avvento di un computer quantistico rilevante dal punto di vista crittografico (CRQC).
L’IOSCO sottolinea che, per affrontare le possibili vulnerabilità di questi progetti, ciascuno di essi dovrebbe impegnarsi a raggiungere la “cripto-agilità”, definita come “le capacità necessarie per sostituire e adattare gli algoritmi crittografici nei protocolli, nelle applicazioni, nel software, nell’hardware, nel firmware e nelle infrastrutture, preservando al contempo la sicurezza e la continuità operativa”.
Ciononostante, riconosce anche che in un ambiente così decentralizzato non è facile abbracciare pienamente questo concetto, poiché potrebbe «richiedere modifiche coordinate alle regole dei protocolli e l’adozione da parte di tutti i partecipanti decentralizzati, rendendo le transizioni crittografiche più complesse».
«La migrazione alla crittografia post-quantistica potrebbe rivelarsi particolarmente impegnativa per i sistemi blockchain, poiché la crittografia è integrata nella loro architettura di base e l’implementazione richiede un’azione coordinata tra reti decentralizzate», afferma il rapporto.
L’IOSCO sottolinea che le attuali capacità di calcolo quantistico rimangono insufficienti per risolvere problemi reali su scala industriale in grado di compromettere i sistemi protetti crittograficamente. Ciononostante, ha anche sottolineato che un CRQC, in grado di «violare sistemi crittografici ampiamente utilizzati in tempi ragionevoli», potrebbe emergere nel periodo 2030–2035.
«Ciò crea un’urgenza a breve termine per la migrazione alla crittografia post-quantistica, dati i tempi necessari per la transizione dei sistemi e la sensibilità a lungo termine dei dati», ha valutato l’IOSCO.
Emergono potenziali soluzioni
Sebbene il bitcoin non abbia ancora integrato la crittografia post-quantistica, aziende e ricercatori stanno sensibilizzando l’opinione pubblica sui problemi legati al raggiungimento di un futuro quantistico senza contromisure valide.
Il mese scorso, la società di informatica quantistica Alice & Bob ha pubblicato una nuova ricerca secondo cui gli attacchi quantistici potrebbero richiedere meno risorse di quanto stimato in precedenza, calcolando che un computer quantistico da 29.588 qubit potrebbe risolvere un problema di crittografia a curva ellittica a 256 bit in soli 61,8 minuti.
Sebbene si tratti di una ipotesi teorica, la possibilità di un attacco ha destato preoccupazione tra i giganti finanziari come Fidelity, che ha sottolineato come «sistemi sufficientemente potenti potrebbero alla fine compromettere la sicurezza delle chiavi private» e ha presentato alcune soluzioni al problema. Gli sviluppatori di Bitcoin stanno valutando diverse proposte per proteggere la rete da futuri attacchi basati sull’informatica quantistica, ciascuna delle quali affronta diversi aspetti della minaccia. Il BIP-360 propone un nuovo tipo di output Pay-to-Merkle-Root (P2MR) che elimina il vulnerabile meccanismo di spesa basato sul percorso della chiave di Taproot, riducendo l’esposizione della chiave pubblica e gettando al contempo le basi per future firme resistenti ai computer quantistici.
Il BIP-361, di cui è coautore Jameson Lopp, delinea una migrazione graduale verso indirizzi resistenti al quantistico. A lungo termine, ciò limiterebbe la spesa dagli indirizzi legacy, rendendo potenzialmente inaccessibili i bitcoin non migrati a meno che i possessori non soddisfino i nuovi requisiti di recupero. SHRINCS, sviluppato dai ricercatori e dai collaboratori di Blockstream, propone invece firme resistenti ai computer quantistici basate sull’attuale crittografia SHA-256 di Bitcoin. Un’analisi di sicurezza pubblicata di recente sostiene la proposta, sebbene permangano preoccupazioni riguardo alla sicurezza dei wallet, alle dimensioni maggiori delle transazioni e alle commissioni potenzialmente più elevate.
La Fondazione Ethereum, nel frattempo, ha istituito all’inizio di quest’anno un team incaricato di sviluppare una soluzione alla minaccia quantistica, con l’obiettivo di implementare la crittografia post-quantistica sulla rete entro il 2029.
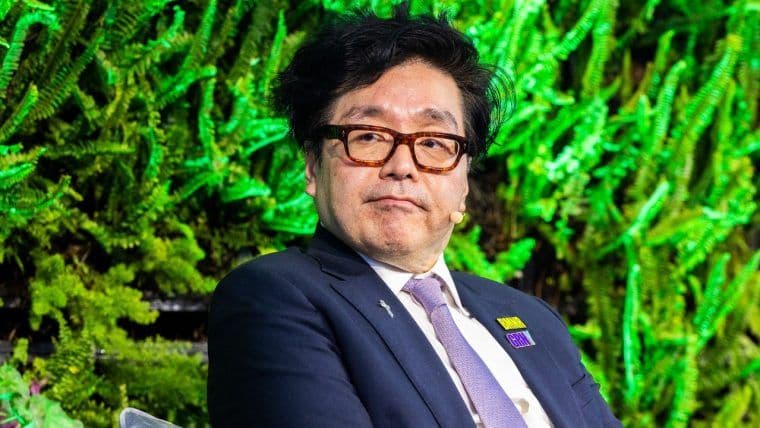
Il presidente di Bitmine, Tom Lee, ha avvertito che, a differenza di altre reti concorrenti, il bitcoin non ha raggiunto un consenso su come affrontare le future minacce legate all'informatica quantistica.
Leggi ora: Tom Lee di Bitmine avverte che Bitcoin non dispone di un piano quantistico prima del 2028

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.
Informazioni sull'autore
SCRITTO DASergio Goschenko
Sergio è un giornalista di criptovalute con sede in Venezuela, con oltre 2.000 articoli pubblicati, citato in decine di articoli accademici e report.