Una nuova ricerca condotta dalla società di informatica quantistica Alice & Bob suggerisce che per violare la crittografia che protegge la rete Bitcoin potrebbero essere necessarie risorse di calcolo quantistico di gran lunga inferiori a quanto si ritenesse in precedenza, rendendo ancora più urgenti gli sforzi volti a preparare la criptovaluta a un futuro post-quantistico.
Ricercatori quantistici: 30.000 qubit crackano chiavi Bitcoin in un'ora
SCRITTO DA

CONDIVIDI
Punti chiave
- Alice & Bob stima che un computer quantistico dotato di soli 29.588 qubit fisici potrebbe violare la crittografia a curva ellittica di Bitcoin in circa un’ora.
- Una nuova ricerca condotta da Alice & Bob, Google e Quantinuum suggerisce che gli attacchi quantistici potrebbero richiedere risorse significativamente inferiori, rendendo potenzialmente più concrete le minacce crittografiche.
- Milioni di BTC potrebbero essere vulnerabili a causa delle chiavi pubbliche esposte, aumentando la pressione per lo sviluppo di protezioni resistenti ai quantici prima che emergano computer sufficientemente potenti.
La minaccia del «Q-Day» di Bitcoin si avvicina
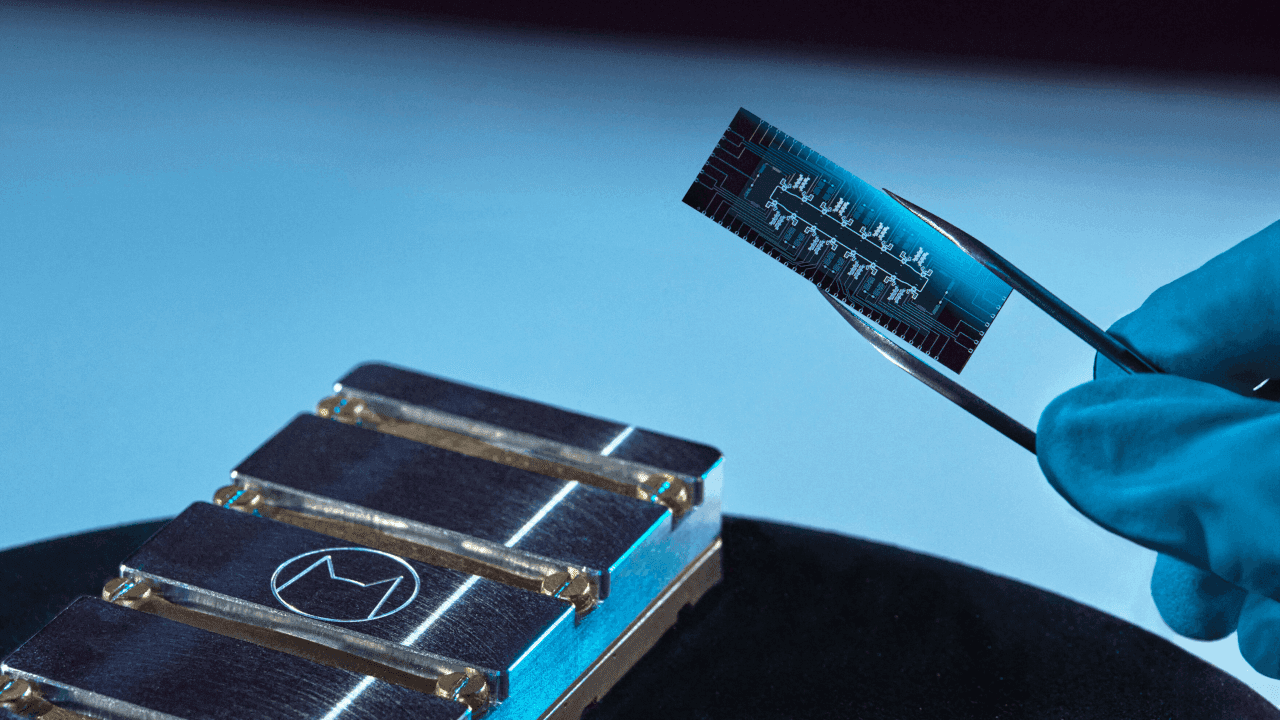
L’azienda con sede a Parigi e Boston ha annunciato giovedì che i suoi ricercatori stimano che un computer quantistico tollerante ai guasti, dotato di circa 29.588 qubit fisici, potrebbe risolvere un problema di crittografia a curva ellittica a 256 bit in soli 61,8 minuti. Il problema matematico è alla base delle firme digitali utilizzate per autorizzare le transazioni in bitcoin. I risultati, descritti in dettaglio in un nuovo articolo di ricerca, suggeriscono inoltre che 22.593 qubit fisici potrebbero violare la crittografia RSA-2048 in circa 3,14 giorni, una riduzione significativa rispetto alle stime precedenti. Nel 2019, i ricercatori avevano previsto che la fattorizzazione dell’RSA-2048 avrebbe richiesto circa 20 milioni di qubit fisici, mentre una stima rivista da Google Quantum AI lo scorso anno ha portato tale cifra al di sotto del milione.
Alice & Bob afferma che i suoi ultimi calcoli rappresentano un nuovo punto di riferimento per ridurre al minimo la combinazione tra requisiti hardware quantistici e tempo di elaborazione. La ricerca si basa su una tecnologia superconduttiva specializzata nota come «cat qubit», progettata per ridurre determinati errori quantistici a livello hardware. I ricercatori hanno combinato tale approccio con codici di correzione degli errori più efficienti e miglioramenti alle operazioni matematiche richieste dall’algoritmo di Shor, il metodo di calcolo quantistico in grado di eludere la crittografia a chiave pubblica ampiamente utilizzata. L’azienda ha sottolineato che i propri risultati sono stime teoriche delle risorse necessarie, piuttosto che prove del fatto che i computer quantistici esistenti siano in grado di decifrare le chiavi di Bitcoin. La costruzione di macchine in grado di eseguire in modo affidabile questi calcoli rimane una sfida ingegneristica di primo piano. Per il Bitcoin, le implicazioni riguardano principalmente il suo sistema di firma digitale a curva ellittica, che consente agli utenti di dimostrare la proprietà dei fondi. Un computer quantistico sufficientemente potente potrebbe potenzialmente calcolare le chiavi private a partire da chiavi pubbliche esposte, consentendo agli aggressori di generare firme non autorizzate e rubare criptovaluta.
L’attacco stimato da Alice & Bob, della durata di un’ora, supererebbe comunque l’intervallo medio tra i blocchi di Bitcoin, pari a circa 10 minuti, limitando la praticabilità immediata di attaccare transazioni ordinarie in attesa di conferma. Tuttavia, le monete associate a chiavi pubbliche già esposte potrebbero subire una minaccia più grave, poiché gli aggressori non avrebbero necessariamente bisogno di completare il calcolo prima del blocco successivo.
Il ritmo sta accelerando
L’annuncio fa seguito a una serie di recenti sviluppi che suggeriscono che le barriere tecniche agli attacchi quantistici si stanno gradualmente riducendo. Come riportato da Bitcoin.com News all’inizio di questo mese, Google Quantum AI ha dimostrato una tecnica di riduzione degli errori chiamata “magic state cultivation”, ottenendo un miglioramento di 40 volte nell’affidabilità degli stati quantistici specializzati necessari per calcoli complessi. Un’altra ricerca di Google pubblicata a marzo ha suggerito che una macchina quantistica avanzata potrebbe teoricamente compromettere le firme a curva ellittica di Bitcoin utilizzando meno di 500.000 qubit fisici, con una configurazione proposta in grado di completare un attacco in circa nove minuti.
Nel frattempo, l’azienda di informatica quantistica Quantinuum ha annunciato il 19 ottobre che il suo sistema Helios aveva raggiunto una fedeltà logica del 99,9995%, equivalente a circa cinque errori per milione di operazioni. L’azienda ha descritto questo risultato come un passo avanti verso il proprio obiettivo di realizzare un computer quantistico tollerante ai guasti e commercialmente utile entro il 2029.
I calcoli di Alice & Bob rappresentano un diverso tipo di progresso, dimostrando come le scelte architetturali e i miglioramenti negli algoritmi possano ridurre sostanzialmente le apparecchiature necessarie per attaccare i sistemi crittografici esistenti.
«Le stime delle risorse necessarie per eseguire l’algoritmo sono in costante calo, poiché il settore ha sviluppato approcci migliori alla correzione degli errori e alla progettazione degli algoritmi», ha dichiarato Théau Peronnin, CEO di Alice & Bob, in un comunicato.
L’azienda prevede che il miglioramento dell’hardware quantistico e la riduzione dei requisiti computazionali possano potenzialmente convergere all’inizio degli anni ’30, sebbene questa rimanga una proiezione piuttosto che una tempistica definita. Questi risultati aumentano la pressione sugli sviluppatori di Bitcoin affinché studino schemi di firma resistenti alla crittografia quantistica prima che tali macchine diventino disponibili. Stime precedenti suggerivano che circa 6,9 milioni di BTC potessero essere potenzialmente a rischio, poiché le chiavi pubbliche corrispondenti sono già state rivelate. Sostituire l’attuale tecnologia di firma di Bitcoin comporterebbe notevoli complicazioni, tra cui maggiori requisiti in termini di dati di transazione, problemi di compatibilità con i portafogli esistenti e la difficile questione di come proteggere le monete detenute in indirizzi inattivi o inaccessibili.
Alice & Bob hanno esortato le organizzazioni a iniziare ad adottare protezioni crittografiche post-quantistiche piuttosto che attendere un attacco quantistico effettivo. Per Bitcoin, dove i cambiamenti richiedono un'approfondita revisione tecnica e un ampio coordinamento di rete, le stime in calo potrebbero rendere la preparazione sempre più importante, anche se l'arrivo effettivo di un computer quantistico con capacità crittografiche rimane incerto.
Google ha annunciato un importante passo avanti nel campo dell'informatica quantistica, che potrebbe rendere ancora più imminente la minaccia alla crittografia del bitcoin.
Leggi ora: Google annuncia svolta “magica” in fisica quantistica, minaccia Q-Day Bitcoin

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.
Informazioni sull'autore
SCRITTO DAAndrew Hayward
Andrew è il caporedattore di Bitcoin.com News.