Google ha annunciato un importante passo avanti nel campo dell’informatica quantistica, dimostrando una tecnica che riduce gli errori di un fattore 40 e potrebbe contribuire a rendere più pratici i potenti computer quantistici. Questo progresso arriva in un momento in cui i ricercatori avvertono sempre più spesso che le future macchine quantistiche potrebbero compromettere la crittografia che protegge il bitcoin e altre risorse digitali.
Google annuncia svolta “magica” in fisica quantistica, minaccia Q-Day Bitcoin
SCRITTO DA
CONDIVIDI
Punti chiave
- I ricercatori di Google sono riusciti a ridurre gli errori di 40 volte, facendo progredire lo sviluppo di potenti computer quantistici.
- I futuri computer quantistici potrebbero potenzialmente violare la crittografia del bitcoin, mettendo a rischio i portafogli con chiavi pubbliche esposte.
- I ricercatori stanno studiando protezioni resistenti alla crittografia quantistica, ma l’aggiornamento della rete Bitcoin presenta notevoli sfide tecniche e di coordinamento.
L’ultima svolta quantistica di Google
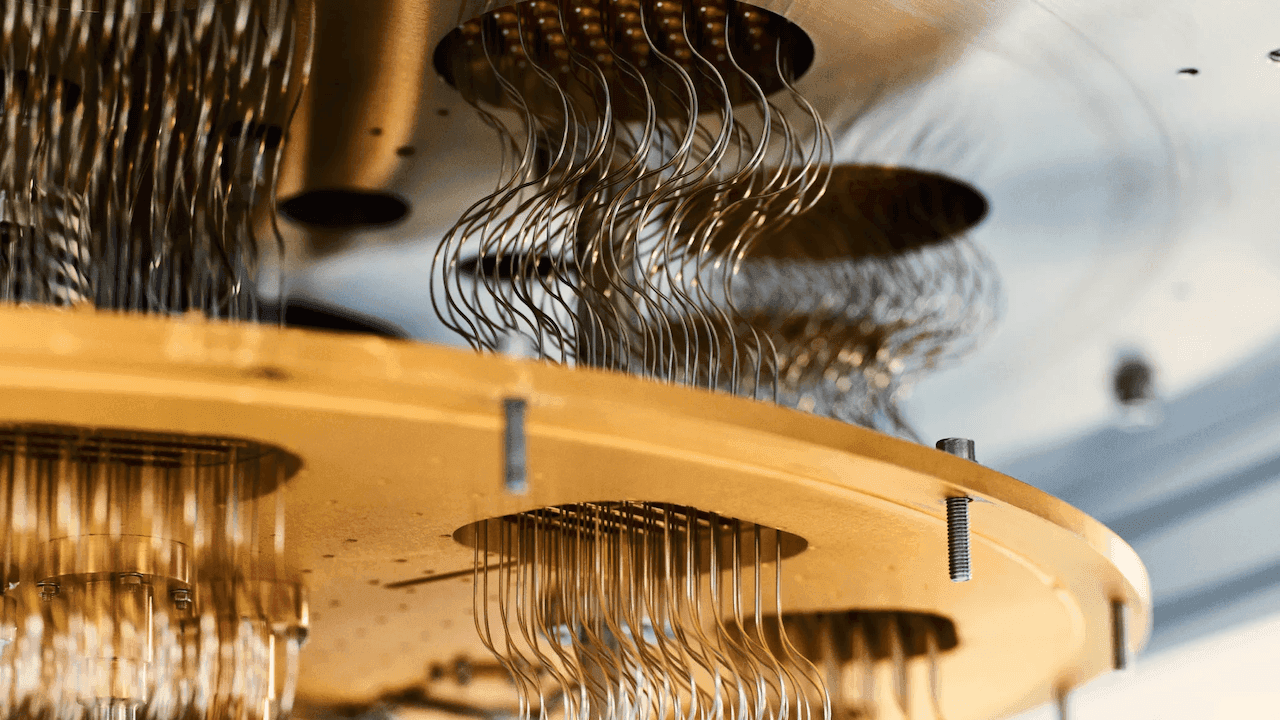
Google Quantum AI ha dichiarato giovedì che i ricercatori hanno dimostrato con successo una tecnica chiamata “coltivazione dello stato magico” sul processore quantistico Willow dell’azienda, superando un ostacolo di lunga data allo sviluppo di computer quantistici su larga scala con correzione degli errori.
La ricerca, pubblicata sulla rivista scientifica *Science*, ha ottenuto una riduzione degli errori di 40 volte rispetto agli stati quantistici che non erano stati sottoposti al processo. I ricercatori hanno inoltre prodotto i cosiddetti stati T con una fedeltà logica record del 99,99%, dimostrando un’accuratezza eccezionalmente elevata in una componente critica del calcolo quantistico.
Gli stati magici sono risorse quantistiche specializzate necessarie per eseguire determinate operazioni essenziali per il calcolo quantistico generico. La loro produzione affidabile ha rappresentato una sfida ingegneristica di primo piano; alcune stime suggeriscono che fino al 95% della capacità di un computer quantistico potrebbe essere dedicata alla loro generazione.
La tecnica di Google affronta questo collo di bottiglia introducendo uno stato quantistico rumoroso in una piccola regione di un processore e utilizzando misurazioni coordinate per rilevare gli errori ed eliminare i tentativi difettosi. I ricercatori hanno inoltre dimostrato un metodo per trasferire stati quantistici purificati tra diverse architetture di correzione degli errori, una capacità importante per il ridimensionamento dei sistemi quantistici.
Sebbene Google abbia riconosciuto che permangono notevoli sfide tecniche, l’azienda ha descritto i risultati come un passo cruciale verso la realizzazione di computer quantistici utili e tolleranti ai guasti, in grado di risolvere problemi al di là delle possibilità delle macchine convenzionali.
La minaccia alla sicurezza quantistica del Bitcoin
Questa scoperta alimenta le crescenti preoccupazioni riguardo all’eventuale vulnerabilità della sicurezza crittografica del Bitcoin di fronte all’informatica quantistica, una pietra miliare attesa nota come “Q-Day”.
A marzo, i ricercatori di Google hanno pubblicato un’analisi separata secondo cui la violazione della crittografia a curve ellittiche alla base delle firme digitali del bitcoin potrebbe richiedere meno di 500.000 qubit fisici, circa 20 volte meno rispetto ad alcune stime precedenti.
Tale ricerca ha inoltre delineato uno scenario teorico in cui computer quantistici sufficientemente avanzati potrebbero ricavare una chiave privata di Bitcoin da una chiave pubblica esposta in circa nove minuti, consentendo potenzialmente agli aggressori di intercettare le transazioni prima della conferma. I ricercatori hanno stimato che circa 6,9 milioni di BTC potrebbero essere esposti a rischio attraverso chiavi rese pubbliche, inclusi formati di portafoglio più vecchi e indirizzi che sono stati riutilizzati.
Tuttavia, attualmente non esiste alcun computer quantistico in grado di sferrare attacchi di questo tipo. L’ultima ricerca di Google sullo “stato magico” non dimostra la capacità di violare la crittografia di Bitcoin, ma affronta uno degli ostacoli tecnici allo sviluppo di macchine che potrebbero, in futuro, riuscirci.
A settembre, Fidelity Digital Assets ha avvertito che computer quantistici sufficientemente potenti potrebbero, in futuro, ricavare le chiavi private dalle chiavi pubbliche di Bitcoin esposte. L’azienda ha esaminato sistemi di firma resistenti alla crittografia quantistica, tra cui un approccio proposto denominato SHRINCS, sottolineando al contempo le complicazioni poste da firme più grandi che potrebbero ridurre la velocità di elaborazione delle transazioni di Bitcoin e aumentare le commissioni.
La sfida che ci attende
Proprio questa settimana, l’exchange di criptovalute Coinbase ha pubblicato una valutazione dettagliata che delinea le sfide legate alla transizione di Bitcoin verso una crittografia resistente ai computer quantistici. L’exchange, che dichiara di custodire circa il 15% dell’offerta di Bitcoin, ha sottolineato che la sostituzione degli attuali algoritmi di firma rappresenterebbe solo una parte della soluzione. Gli sviluppatori devono inoltre considerare i sistemi di custodia istituzionali, la capacità limitata della blockchain, la compatibilità con i portafogli esistenti e i fondi detenuti in indirizzi inattivi. Coinbase ha indicato alcune proposte, tra cui il BIP-360, come potenziali basi per l’introduzione di protezioni crittografiche più adattabili.
Una questione particolarmente complessa riguarda i Bitcoin detenuti in portafogli i cui proprietari hanno smarrito le chiavi private o non sono comunque in grado di migrare i propri fondi verso i nuovi standard di sicurezza. Tali fondi potrebbero rimanere esposti anche dopo che la rete avrà adottato protezioni resistenti all’attacco quantistico.
Google ha fissato separatamente il 2029 come obiettivo per la migrazione dei propri sistemi verso la crittografia post-quantistica, sottolineando i preparativi in atto nel settore più ampio.
Per il Bitcoin, la sfida non è rappresentata da un’immediata falla nella sicurezza, ma dal processo potenzialmente lungo di coordinamento degli aggiornamenti su una rete decentralizzata, prima che i computer quantistici diventino abbastanza potenti da minacciare le protezioni esistenti.
Coinbase ha illustrato gli ostacoli tecnici e operativi che il bitcoin deve superare prima che una sicurezza resistente alla crittografia quantistica possa diventare una realtà.
Leggi ora: Coinbase: rischi quantistici sul Bitcoin, a rischio il 5% dei BTC

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.