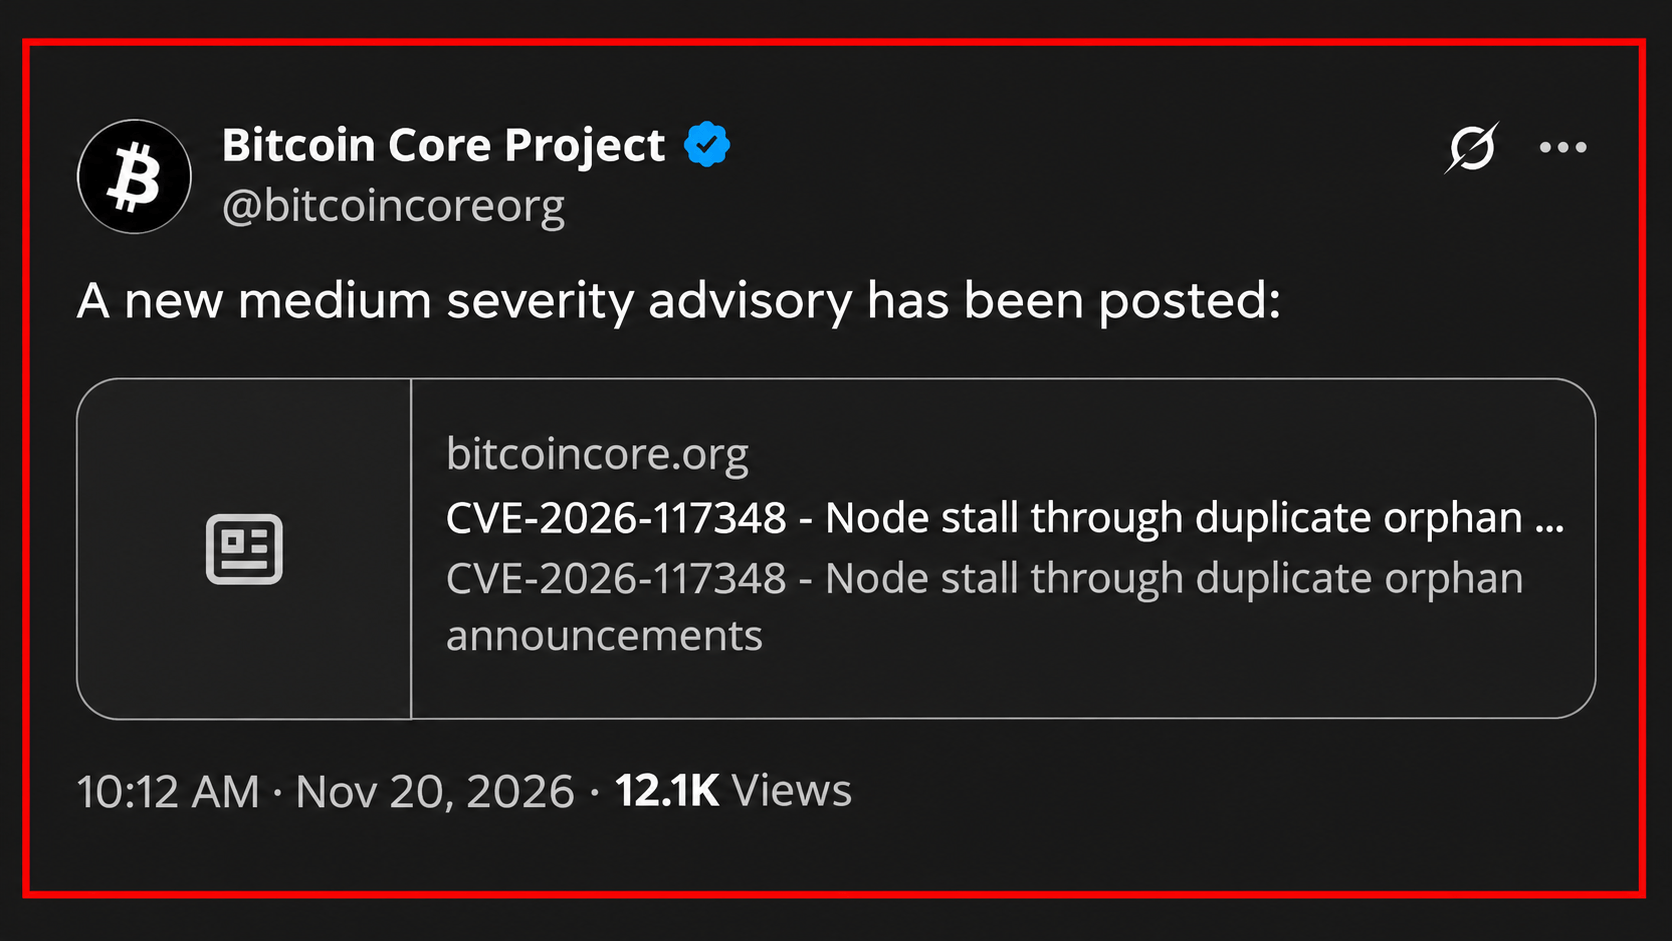
Venerdì 20 novembre 2026, Bitcoin Core ha reso nota una vulnerabilità di media gravità che consentiva a peer malintenzionati di paralizzare temporaneamente i nodi tramite ripetuti annunci di transazioni. La falla, scoperta grazie a una ricerca sulla sicurezza supportata dall’intelligenza artificiale, evidenzia come il rilevamento automatizzato delle vulnerabilità stia trasformando la sicurezza del software delle criptovalute.
AI individua falla in Bitcoin Core che può bloccare i nodi
SCRITTO DA

CONDIVIDI
Punti chiave
- Una vulnerabilità di Bitcoin Core recentemente resa nota solleva nuove domande sulla resilienza delle infrastrutture di rete critiche.
- L’intelligenza artificiale sta portando alla luce punti deboli nella sicurezza che erano sfuggiti ad anni di analisi convenzionale del software.
- La crescente sofisticazione della ricerca automatizzata delle vulnerabilità sta costringendo gli sviluppatori di criptovalute a riconsiderare la rapidità con cui vengono affrontate le minacce alla sicurezza.
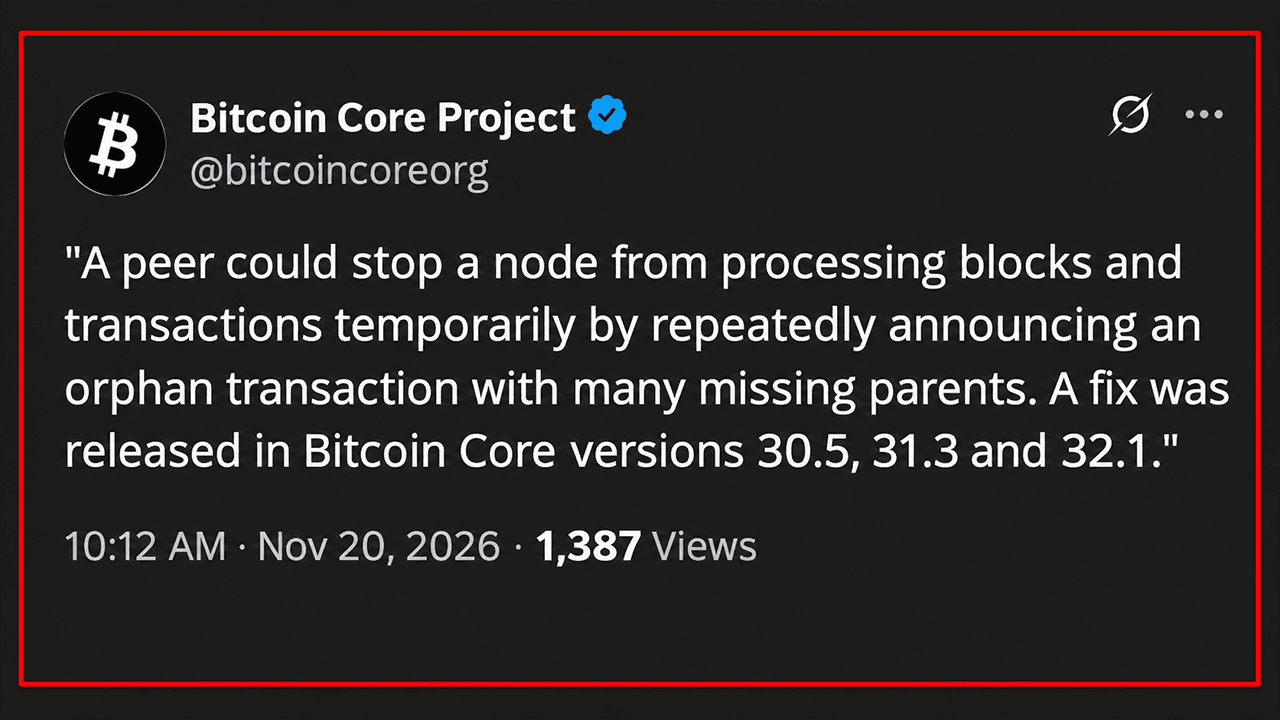
La vulnerabilità, catalogata come CVE-2026-117348 e denominata “Blocco del nodo tramite annunci orfani duplicati”, potrebbe impedire ai nodi Bitcoin interessati di elaborare i blocchi e le transazioni in arrivo per più di una dozzina di secondi per ogni messaggio malevolo.
Secondo la comunicazione ufficiale di Bitcoin Core, il problema ha interessato le versioni dalla 29.0 alla 29.5, dalla 30.0 alla 30.4 e dalla 31.0 alla 31.2. Gli aggiornamenti correttivi sono disponibili nelle versioni 30.5, 31.3 e 32.1, mentre il ramo 29.x, ormai fuori produzione, non riceverà ulteriori patch.
Come uno scanner basato sull’intelligenza artificiale ha scoperto la vulnerabilità di Bitcoin Core che causava il blocco dei nodi
Il team di sviluppo software noto come Bitcoin Core gestisce un’area di stoccaggio temporaneo denominata “orfanotrofio”, dove le transazioni attendono le transazioni “genitrici” mancanti. Quando un altro partecipante alla rete annuncia una di queste transazioni, il software ne esamina le dipendenze per determinare quali informazioni mancanti debbano essere richieste.
La vulnerabilità sfruttava un’inefficienza trascurata in tale processo. I messaggi di inventario di Bitcoin possono contenere 50.000 voci, ma il software non riusciva a ignorare gli annunci di transazioni duplicati. Un malintenzionato poteva fare ripetutamente riferimento a una transazione orfana con migliaia di transazioni “genitrici” mancanti, costringendo il nodo ricevente a eseguire migliaia di volte gli stessi controlli, molto onerosi dal punto di vista computazionale.
Ogni messaggio manipolato poteva bloccare l’elaborazione per oltre 12 secondi, rendendo il nodo preso di mira temporaneamente incapace di gestire i blocchi in arrivo o altre comunicazioni di rete.
La scoperta è partita da Project Loupe, un’iniziativa di sicurezza automatizzata basata su modelli linguistici di grandi dimensioni (LLM) sviluppata da Elias Rohrer presso Spiral, la divisione di sviluppo open source di Bitcoin di Block. Lo sviluppatore di Bitcoin Core Gregory Sanders ha successivamente convalidato la scoperta e l’ha segnalata al team di sicurezza del progetto.
Project Loupe ha segnalato la vulnerabilità l’8 luglio. Un ricercatore indipendente identificato come Stutxo ha presentato una segnalazione separata il 4 agosto, lo stesso giorno in cui Sanders ha aperto una pull request correttiva. Gli sviluppatori hanno integrato la correzione il 6 agosto e Bitcoin Core 32.1 l’ha incorporata il 27 ottobre.
La divulgazione del 20 novembre ha accompagnato le versioni aggiornate per i rami precedenti ancora in manutenzione. La correzione garantisce che ogni annuncio di transazione univoco venga elaborato una sola volta per ogni messaggio di inventario. Sebbene la falla consentisse attacchi temporanei di tipo denial-of-service, l’avviso non ha individuato alcun meccanismo per rubare bitcoin o danneggiare in modo permanente i nodi.
La ricerca sulla sicurezza dell’IA mette in luce debolezze di lunga data nella blockchain
La divulgazione arriva nel corso di un anno straordinario per la ricerca sulle vulnerabilità assistita dall’IA nell’ambito delle infrastrutture delle criptovalute.
A febbraio, un’analisi assistita dall’IA ha individuato una vulnerabilità critica nella verifica delle firme nell’emendamento Batch proposto per l’XRP Ledger prima della sua attivazione. Un’altra indagine ha portato alla luce una vulnerabilità ad alta gravità in Nethermind, un client di esecuzione di Ethereum, che avrebbe potuto compromettere le operazioni dei validatori.
Verso la fine di maggio, il ricercatore Taylor Hornby aveva utilizzato un sistema di auditing assistito dall’IA per identificare una falla risalente a quattro anni fa nel protocollo di privacy Orchard di Zcash. La vulnerabilità avrebbe potuto consentire la contraffazione non rilevabile di ZEC, sebbene gli sviluppatori l’abbiano corretta prima della divulgazione pubblica. Agosto ha portato un’altra dimostrazione impressionante. Sedici sviluppatori volontari che partecipavano a un’iniziativa sulla sicurezza di Bitcoin hanno generato 4.962 segnalazioni relative a 390 progetti in circa un giorno, di cui 85 inizialmente classificate come critiche. Tuttavia, l’individuazione automatizzata ha introdotto notevoli complicazioni. I manutentori si sono trovati di fronte a migliaia di segnalazioni che richiedevano una verifica umana, mentre le preoccupazioni legittime in materia di sicurezza dovevano fare i conti con falsi positivi e segnalazioni scarsamente fondate.
Anche gli sviluppatori di Core Lightning hanno dovuto affrontare un afflusso di segnalazioni di vulnerabilità generate dall’intelligenza artificiale, identificando infine problemi di sicurezza reali che hanno richiesto il rilascio di correzioni. Le implicazioni vanno oltre la ricerca difensiva. Gli specialisti della sicurezza hanno espresso preoccupazione per il fatto che attori malintenzionati possano impiegare tecnologie simili per scoprire punti deboli nel software più vecchio, riducendo potenzialmente la durata utile dei tradizionali audit di sicurezza.
Bitcoin Core accelera la divulgazione mentre l’IA cambia la ricerca sulla sicurezza
Riconoscendo questo sviluppo, Bitcoin Core ha rivisto la propria politica di divulgazione delle vulnerabilità nel mese di ottobre. I problemi classificati come facilmente individuabili, comprese le debolezze identificabili tramite analisi relativamente semplici assistite da modelli di linguaggio grande (LLM), vengono ora resi pubblici in modo accelerato insieme alle versioni correttive. Il CVE-2026-117348 illustra tale approccio nella pratica.
L’episodio mette inoltre in luce un difficile paradosso di sicurezza. L’IA è in grado di identificare le vulnerabilità trascurate più rapidamente rispetto alla ricerca convenzionale, ma la sua crescente accessibilità offre potenzialmente agli aggressori capacità analoghe. Per le infrastrutture open source delle criptovalute, la sfida principale non consiste più semplicemente nell’individuare i punti deboli, ma nel convalidarli e correggerli prima che gli avversari sfruttino le stesse informazioni.
Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.
Informazioni sull'autore
SCRITTO DAJamie RedmanNews Lead
Jamie Redman è il responsabile delle notizie presso Bitcoin.com News e un giornalista di tecnologia finanziaria con sede in Massachusetts.