Il 10 novembre 2026, Bitcoin Core ha reso note tre vulnerabilità di sicurezza, tra cui un difetto di elevata gravità in grado di compromettere le operazioni di mining e due ulteriori punti deboli che interessano l’elaborazione dei blocchi e le connessioni Tor. Sebbene gli sviluppatori avessero risolto i problemi nell’ottobre 2025, i dettagli tecnici sono rimasti riservati fino ad ora.
Bitcoin Core: vulnerabilità ad alto rischio può bloccare nodi di mining
SCRITTO DA

CONDIVIDI
Punti chiave
- Questa settimana Bitcoin Core ha reso note tre vulnerabilità già risolte in precedenza, tra cui una in grado di interrompere le operazioni di mining.
- Il difetto più grave potrebbe impedire ai nodi interessati di produrre modelli di blocco validi a seguito di una riorganizzazione della blockchain.
- Migliaia di nodi hanno rischiato di essere esposti a un’altra vulnerabilità nella configurazione di Tor, sebbene le installazioni predefinite non ne siano state influenzate.
In che modo un bug di Bitcoin Core potrebbe bloccare le operazioni di mining?
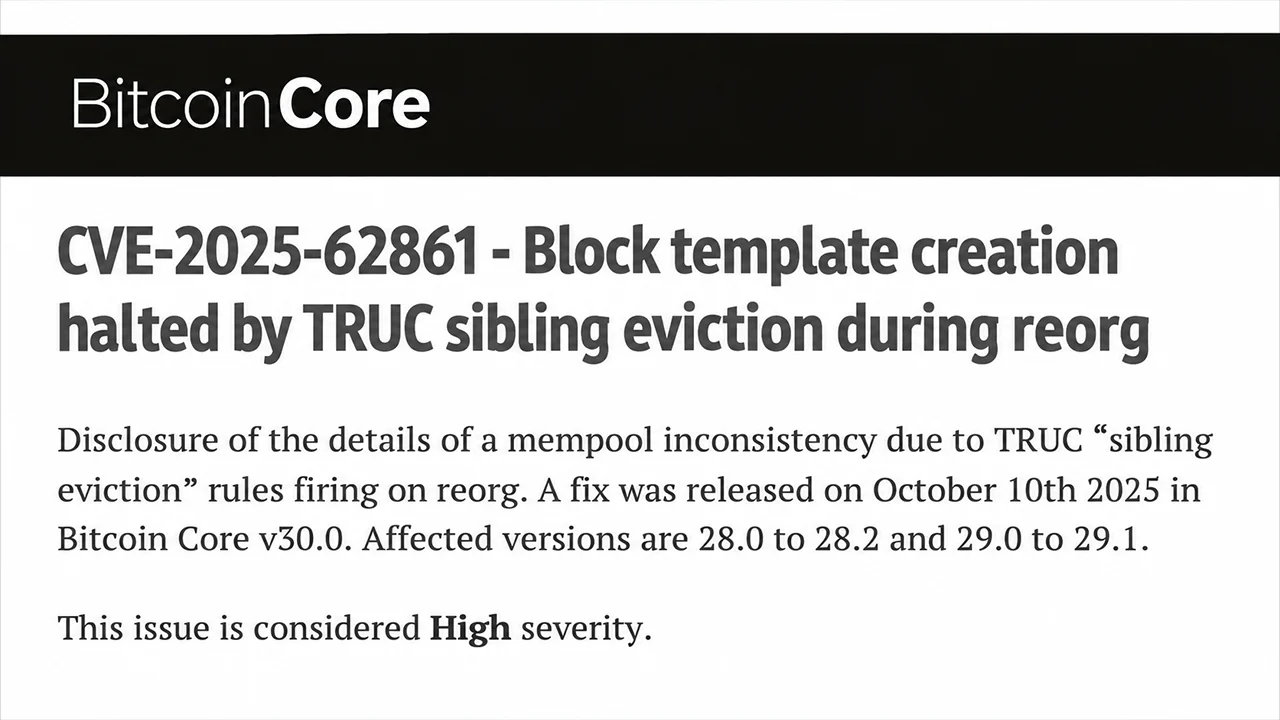
La vulnerabilità più grave, identificata come CVE-2025-62861, ha interessato le versioni di Bitcoin Core dalla 28.0 alla 28.2 e dalla 29.0 alla 29.1. Classificato come di gravità elevata, il difetto riguardava la gestione delle transazioni durante le riorganizzazioni della blockchain, rendendo potenzialmente i nodi di mining incapaci di costruire modelli di blocco validi.
Al centro del problema c’erano le transazioni di versione 3, comunemente chiamate transazioni TRUC, che operano sotto restrizioni specifiche del mempool. Durante una riorganizzazione della catena, Bitcoin Core poteva espellere erroneamente alcune transazioni pur mantenendo quelle dipendenti, creando incongruenze all’interno del proprio pool di transazioni.
Per i miner, le conseguenze erano particolarmente problematiche. I nodi interessati potevano fallire la convalida dei modelli di blocco, impedendo loro di fatto di generare nuovo lavoro di mining fino al riavvio. Le apparecchiature di mining potevano continuare a eseguire l’hashing di modelli obsoleti, con il rischio di perdere le commissioni di transazione e ridurre l’efficienza operativa.
Il ricercatore di sicurezza Niklas Goegge ha segnalato il difetto il 26 settembre 2025. Lo sviluppatore Greg Sanders ha successivamente introdotto una correzione, integrata il 2 ottobre, che ha impedito il comportamento problematico di espulsione delle transazioni durante le riorganizzazioni.
La correzione è stata implementata nelle versioni 30.0, 29.2 e 28.3 del software Bitcoin Core nel corso del mese di ottobre 2025. Ciononostante, circa il 9% dei nodi raggiungibili continuava a pubblicizzare versioni vulnerabili intorno alla data della segnalazione.
Quali erano le altre due vulnerabilità di sicurezza di Bitcoin Core?
La seconda vulnerabilità, CVE-2025-62859, era classificata come di media gravità e riguardava blocchi compatti costruiti in modo malevolo. Un aggressore poteva sfruttare una gestione impropria dei testimoni di transazione alterati per ritardare ripetutamente il download dei blocchi. In particolari condizioni di rete, tra cui connessioni peer compromesse ad alta larghezza di banda, l’interferenza poteva protrarsi indefinitamente.
Il ricercatore Eugene Siegel ha individuato la vulnerabilità nell’aprile 2025. Gregory Sanders ha sviluppato la correzione, che è stata integrata nelle versioni 30.0 e 29.2 di Bitcoin Core.
Nel frattempo, CVE-2025-62860 ha messo in luce un problema completamente diverso riguardante le connessioni Tor in entrata e i permessi dei peer fidati. Quando gli operatori configuravano l’impostazione opzionale -whitelist di Bitcoin Core per includere l’indirizzo del proprio daemon Tor, le connessioni in entrata potevano erroneamente ereditare i privilegi destinati ai peer fidati.
Tali eccezioni indebolivano alcune misure di sicurezza contro gli attacchi denial-of-service e le protezioni della privacy. Bitcoin Core ha indicato che migliaia di nodi raggiungibili della mainnet erano potenzialmente interessati, sebbene le configurazioni standard rimanessero sicure.
Perché Bitcoin Core ha aspettato fino a novembre per rendere note le vulnerabilità?
Gli annunci del 10 novembre hanno seguito il programma di divulgazione stabilito da Bitcoin Core. Gli sviluppatori hanno trattenuto i dettagli tecnici fino a quando l’ultima versione principale vulnerabile, la 29.x, non ha raggiunto lo stato di fine vita il 27 ottobre 2026. A differenza delle tre divulgazioni di vulnerabilità assistite dall’intelligenza artificiale pubblicate il 28 ottobre, questi problemi hanno seguito il tradizionale processo di embargo. È importante sottolineare che nessuna di esse ha consentito furti di bitcoin, creazione non autorizzata di monete o fallimenti del consenso, e non è stato segnalato alcun sfruttamento. La vulnerabilità relativa al mining richiedeva specifiche condizioni di riorganizzazione, il che significa che le sue conseguenze erano limitate agli operatori interessati piuttosto che a Bitcoin stesso.
Per i miner di Bitcoin e gli amministratori di nodi, questa distinzione è importante. La manutenzione del software rimane essenziale anche quando le vulnerabilità non possono compromettere i fondi. L’episodio illustra come difetti apparentemente oscuri nella gestione delle transazioni possano creare problemi operativi tangibili senza minacciare il consenso sottostante della rete.
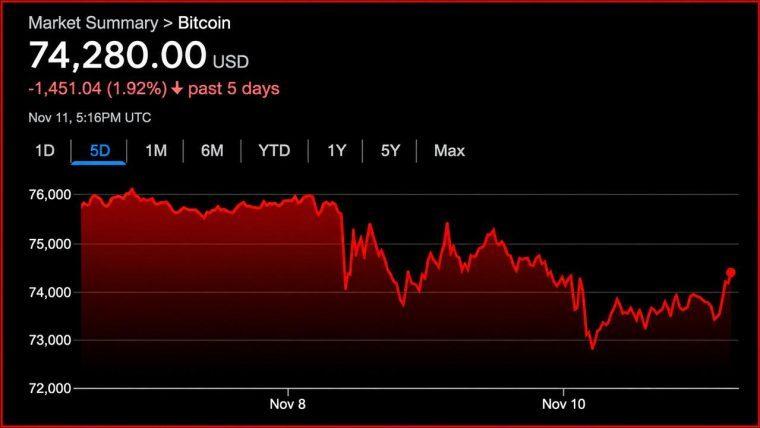
Il BTC supera nuovamente i 74.000 dollari dopo la pubblicazione dei dati sull’IPC, mentre i deflussi dagli ETF superano il miliardo di dollari. Gli esperti si chiedono se i flussi degli ETF siano davvero in grado di prevedere le tendenze…
Leggi ora: Bitcoin torna a 74.000 dollari dopo il crollo CPI

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.
Informazioni sull'autore
SCRITTO DAJamie RedmanNews Lead
Jamie Redman è il responsabile delle notizie presso Bitcoin.com News e un giornalista di tecnologia finanziaria con sede in Massachusetts.