Il 1° novembre 2026, Btcpay Server ha emesso un avviso di spegnimento d’emergenza, in seguito a segnalazioni secondo cui alcuni hacker stavano sottraendo bitcoin dai portafogli “caldi” collegati a server di pagamento self-hosted. Il fondatore Nicolas Dorier ha collegato le violazioni segnalate alle versioni precedenti alla 2.4.2, precisando che i server pubblici che utilizzavano la versione 2.4.7 non erano stati attaccati. L’avviso è arrivato appena tre giorni dopo che una revisione della sicurezza assistita dall’intelligenza artificiale aveva risolto 85 vulnerabilità, sollevando interrogativi sui rischi che corrono gli operatori che ritardano gli aggiornamenti software.
Btcpay: segnalati furti da hot wallet del fornitore di pagamenti Bitcoin
SCRITTO DA

CONDIVIDI
Punti chiave
- L’avviso di emergenza di Btcpay Server lascia i commercianti con domande senza risposta riguardo ai bitcoin rubati.
- I risultati preliminari di Nicolas Dorier indicano versioni del software precedenti alla 2.4.2.
- Le 85 vulnerabilità individuate da Anthropic aggiungono una svolta sorprendente all’ultima crisi di Btcpay Server.
Gli sviluppatori di Btcpay esortano a spegnere immediatamente i sistemi mentre i portafogli Bitcoin vengono svuotati
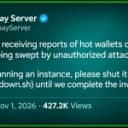
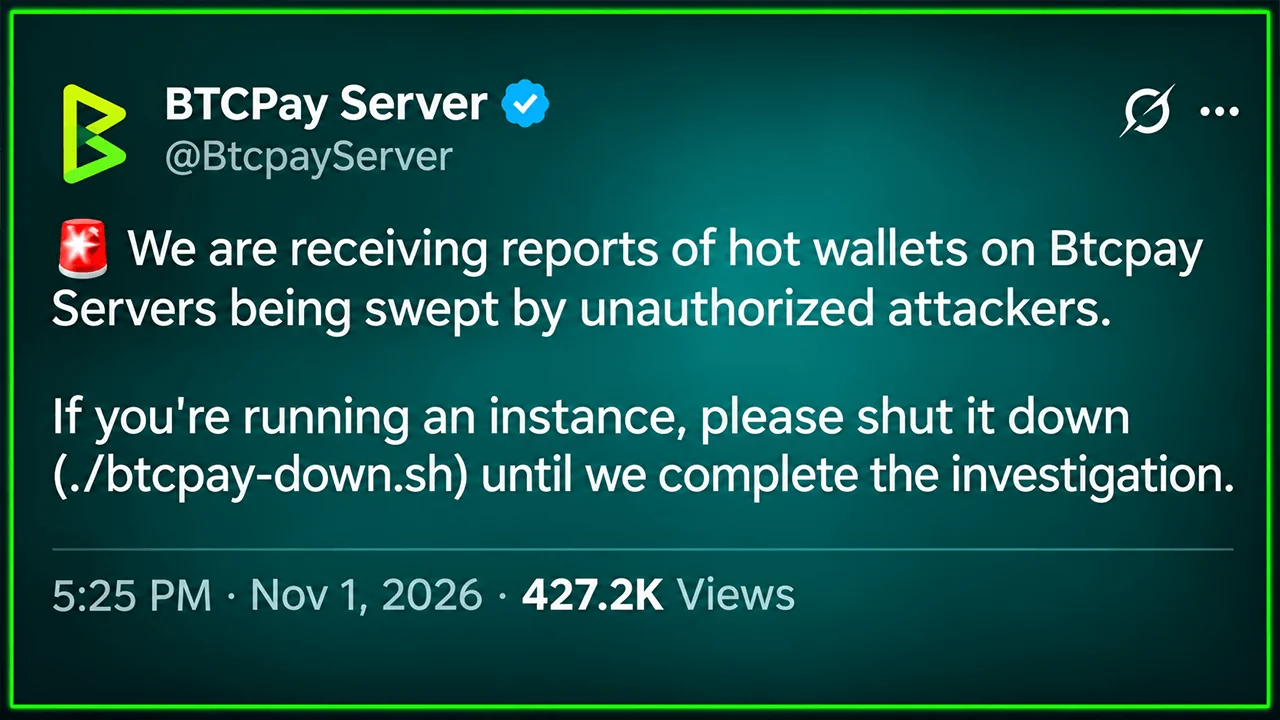
Alle 22:25 UTC circa del 1° novembre, l’account ufficiale di Btcpay Server ha pubblicato un avviso urgente:
«Stiamo ricevendo segnalazioni di hot wallet su BTCPay Server che vengono svuotati da aggressori non autorizzati».
Agli operatori è stato chiesto di spegnere le proprie istanze utilizzando il comando ./btcpay-down.sh fino a quando gli investigatori non avessero potuto stabilire cosa fosse successo. Il collaboratore principale Uncle Rockstar Developer ha ribadito l’avvertimento, dichiarando: «Non è un’esercitazione: spegnete il vostro BTCPay Server se avete un portafoglio “hot”».
BTCPay Server è un software open source che consente ai commercianti di accettare pagamenti in bitcoin (BTC) senza dover ricorrere a un intermediario di pagamento convenzionale. Gli operatori possono ospitare il software autonomamente e gestire la propria infrastruttura di portafogli. Tale indipendenza comporta delle responsabilità.
Al momento della pubblicazione, gli sviluppatori non avevano reso noto né il totale dei bitcoin rubati né il numero di commercianti coinvolti. L’allerta iniziale non forniva inoltre alcuna informazione confermata su come gli aggressori fossero riusciti ad accedere ai sistemi compromessi.
Il fondatore indica le versioni precedenti mentre le indagini si restringono
Il fondatore di Btcpay Server, Nicolas Dorier, ha successivamente fornito una spiegazione più specifica. Le sue conclusioni preliminari indicavano che le installazioni colpite utilizzavano versioni del software precedenti alla 2.4.2. Secondo quanto riferito, gli aggressori avrebbero ottenuto l’accesso come amministratori, con tracce forensi che indicano vulnerabilità presenti in quelle versioni precedenti.
Dorier ha inoltre indicato che i server pubblici e di dimostrazione che eseguono la versione 2.4.7 non sono stati attaccati. Questa distinzione smonta l’ipotesi che sia stata proprio l’ultima versione di emergenza a introdurre la vulnerabilità segnalata. Ciò non garantisce tuttavia che ogni installazione attuale sia immune, e gli investigatori devono ancora pubblicare un resoconto tecnico completo.
Il progetto aveva già risolto in agosto una vulnerabilità distinta che consentiva ad aggressori non autenticati di ottenere le credenziali "macaroon" del Lightning Network Daemon (LND), che fungono da token di autorizzazione. Tale vulnerabilità è stata corretta nella versione 2.4.2. Gli sviluppatori avevano precedentemente affermato che i portafogli on-chain di Btcpay non erano esposti a quella specifica vulnerabilità.
Non è stato ancora stabilito in modo definitivo se gli ultimi furti abbiano coinvolto la stessa vulnerabilità, un’altra vulnerabilità precedente o più vulnerabilità.
La revisione della sicurezza AI ha risolto 85 vulnerabilità pochi giorni prima dell’allerta
La tempistica aggiunge un’ulteriore svolta. Il 29 ottobre, Btcpay Server ha rilasciato la versione 2.4.7 dopo aver ricevuto segnalazioni di vulnerabilità generate dall’iniziativa di scansione di sicurezza open-source di Anthropic. L’aggiornamento ha risolto 85 problemi, tra cui uno critico, 13 ad alta gravità, 52 a media gravità e 19 a bassa gravità.
Le rivelazioni sono avvenute nel contesto di una più ampia espansione della ricerca sulle vulnerabilità assistita dall’IA nel 2026, poiché i sistemi sviluppati da giganti dell’IA come Anthropic, OpenAI e Google hanno dimostrato capacità sempre più sofisticate nell’identificare i punti deboli del software. La sola iniziativa di scansione di Anthropic ha segnalato oltre 29.000 potenziali vulnerabilità in sei mesi, sebbene solo una parte di esse sia stata sottoposta a revisione manuale. L’incidente di Btcpay evidenzia una distinzione fondamentale tra l’individuazione delle vulnerabilità e la protezione del software già in uso. La pubblicazione delle correzioni non comporta l’aggiornamento automatico dei server gestiti in modo indipendente.
I commercianti mettono offline i server mentre le indagini proseguono
Le aziende, tra cui Coincards, hanno messo offline le installazioni di Btcpay a seguito dell’avviso. Per i commercianti, l’interruzione crea un immediato compromesso tra la disponibilità dei pagamenti e la protezione dei fondi accessibili tramite i portafogli collegati. Dorier ha ribadito l’importanza di limitare i saldi degli hot wallet a importi che gli operatori possono permettersi di perdere.
Negli aggiornamenti forniti non sono state annunciate stime definitive delle perdite, né nuove patch specifiche per l’incidente, né il cessato allarme. Gli sviluppatori stavano preparando una spiegazione più completa. La questione preoccupante va oltre Btcpay: mentre i sistemi di intelligenza artificiale accelerano l’individuazione delle vulnerabilità, le infrastrutture di pagamento gestite in modo indipendente riescono a tenere il passo con le correzioni?

Gli utenti di BTCPay Server devono agire rapidamente. Informatevi sulla vulnerabilità e su come aggiornare o disattivare il servizio per motivi di sicurezza.
Leggi ora: I nodi Lightning di Bitcoin colpiti mentre BTCPay annuncia una correzione d'emergenza alla versione 2.4.2

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.
Informazioni sull'autore
SCRITTO DAJamie RedmanNews Lead
Jamie Redman è il responsabile delle notizie presso Bitcoin.com News e un giornalista di tecnologia finanziaria con sede in Massachusetts.