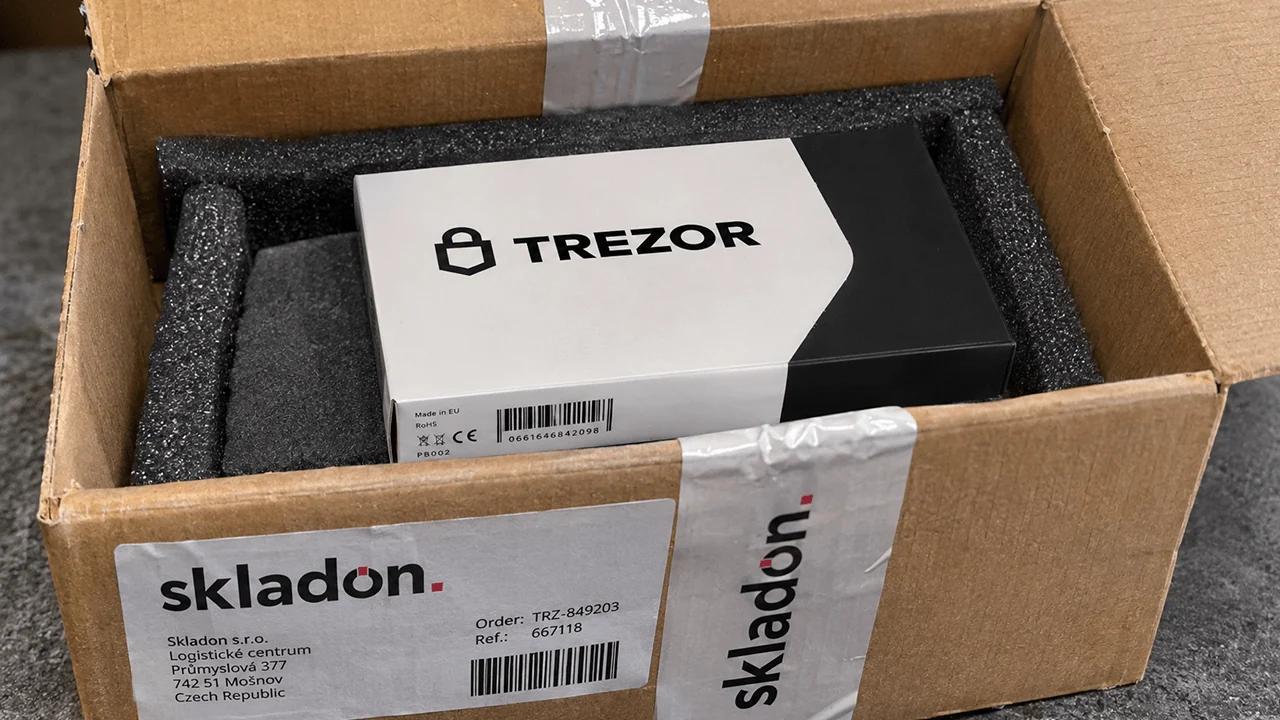
Il produttore di portafogli hardware Trezor ha reso noto lunedì 16 novembre 2026 che una violazione della sicurezza presso il partner di spedizione Skladon ha reso accessibili le informazioni personali relative a circa 27.000 ordini dei clienti, esponendo potenzialmente i possessori di criptovalute al rischio di truffe di phishing mirate e minacce alla sicurezza fisica.
Hacker colpiscono partner spedizione Trezor, esposti dati acquirenti portafogli
SCRITTO DA

CONDIVIDI
Punti chiave
- Secondo quanto riferito, gli autori dell’attacco avrebbero estratto nomi, indirizzi, numeri di telefono, indirizzi e-mail e informazioni sugli acquisti da circa 27.000 ordini Trezor.
- Trezor ha confermato che i propri dispositivi wallet, le frasi di recupero e i sistemi interni non sono stati compromessi.
- L’azienda sta riducendo i tempi di conservazione dei dati e sta introducendo il ritiro anonimo in 18 paesi europei.
Trezor conferma la violazione dei dati da parte di Skladon e mette in guardia da truffe mirate
L’intrusione non autorizzata è avvenuta il 7 novembre, sebbene Skladon abbia informato il produttore di portafogli hardware solo il 15 novembre. Trezor ha reso pubblico l’incidente il giorno successivo, spiegando che le indagini sono ancora in corso. I dati compromessi riguardano ordini effettuati tra il 9 agosto e il 7 novembre 2026. Le informazioni esposte includono nomi completi dei clienti, numeri di telefono, indirizzi di consegna, indirizzi e-mail, date di acquisto, nomi dei prodotti e prezzi. Le operazioni di spedizione internazionale di Skladon fanno sì che l’incidente si estenda a più paesi, sebbene i clienti statunitensi non siano stati coinvolti.
La notizia fa seguito a una precedente violazione dei dati subita da Trezor che ha coinvolto un partner terzo, Shipmonk. È fondamentale sottolineare che Trezor ha precisato che l’ultima intrusione non ha penetrato la propria infrastruttura né compromesso i portafogli di criptovaluta dei clienti. Le frasi di recupero, i PIN e le passphrase non sono stati esposti poiché né Trezor né Skladon possiedono tali informazioni.
Ciononostante, le informazioni rubate sollevano notevoli preoccupazioni in materia di privacy e comportano il rischio di phishing e attacchi di tipo “wrench”. I criminali in possesso di dati di acquisto autentici possono spacciarsi per rappresentanti dell’azienda, creare richieste di assistenza convincenti o identificare individui che potenzialmente detengono criptovalute. Alcuni clienti hanno già segnalato telefonate sospette a seguito dell’incidente. Trezor ha avvertito che comunicazioni fraudolente potrebbero pervenire tramite e-mail, SMS, posta tradizionale o chiamate non richieste. «Considerate sospette qualsiasi chiamata, SMS, e-mail o lettera inaspettata relativa al vostro ordine e prestate attenzione ai potenziali rischi per la vostra sicurezza fisica», ha avvertito Trezor nella sua comunicazione su X.
I clienti interessati che rimangono identificabili hanno ricevuto notifiche via e-mail. Tuttavia, un gruppo più ristretto che ha acquistato dispositivi tra il 9 e il 14 agosto non può essere contattato direttamente poiché i relativi dati erano stati precedentemente resi anonimi.
Il produttore di portafogli hardware ha consigliato ai clienti di contattare l’assistenza esclusivamente tramite il proprio sito web ufficiale e di non divulgare mai i backup dei portafogli. Chiunque riceva minacce fisiche credibili dovrebbe contattare le forze dell’ordine locali.
Arriva il servizio “Anonymous Pickup” mentre Trezor rafforza le misure di protezione della privacy
In concomitanza con la comunicazione, Trezor ha messo in evidenza il proprio servizio “Anonymous Pickup“, sviluppato dall’inizio del 2026 e ora disponibile in 18 paesi europei. Il servizio consente ai clienti di acquistare portafogli hardware utilizzando un alias e un indirizzo e-mail, ritirando i propri ordini da armadietti per pacchi o punti di ritiro designati senza rivelare indirizzi di residenza o numeri di telefono.
I pacchi arrivano in imballaggi senza marchio, mentre i codici di ritiro facilitano il ritiro. La Germania offre una modalità modificata che richiede l’identificazione, sebbene l’indirizzo di residenza non sia necessario. «Il ritiro anonimo è ora disponibile nella maggior parte dell’Europa», ha scritto Trezor su X. Il produttore di portafogli hardware ha aggiunto:
«Non sono necessari né nome reale, né indirizzo di residenza, né numero di telefono. Basta un indirizzo e-mail valido per ordinare il proprio portafoglio e ritirarlo in modo riservato presso il punto di ritiro scelto.»
Trezor sta inoltre riducendo il periodo di conservazione dei dati dei clienti da 90 a 45 giorni e richiede ai partner di spedizione di adottare standard equivalenti. L’azienda prevede ulteriori riduzioni e sta riesaminando i requisiti di sicurezza dei fornitori terzi.
L’ultimo incidente fa seguito a una precedente violazione avvenuta nel 2026 che ha coinvolto uno dei provider di posta elettronica di Trezor, Brevo, la quale ha reso pubblici gli indirizzi delle newsletter, mettendo in luce le ricorrenti vulnerabilità tra i fornitori di servizi esterni. L’azienda ha informato l’autorità competente per la protezione dei dati e ha promesso ulteriori aggiornamenti man mano che gli investigatori stabiliranno la portata completa della violazione.
Sebbene le risorse digitali dei clienti rimangano protette, l’ultimo incidente di Trezor mette in luce una debolezza persistente nell’autocustodia delle criptovalute: i portafogli hardware possono proteggere le chiavi private, ma i registri di spedizione possono comunque collegare i loro proprietari a indirizzi fisici identificabili. Nessuno vuole ricevere sollecitazioni e visite da persone malintenzionate, ed è esattamente ciò che queste informazioni attraggono.
Diversi utenti non hanno gradito l’annuncio di Trezor. «Perché ricevo un servizio di terze parti pur ordinando dal sito UFFICIALE?», ha chiesto una persona all’azienda nel thread dedicato alla divulgazione. «Le aziende delle nostre dimensioni e con una portata globale non possono operare in modo efficiente senza fornitori di servizi di terze parti», ha risposto Trezor all’account X. Il produttore di portafogli ha aggiunto:
“L’obiettivo è gestire il più possibile internamente, ma occuparci personalmente di ogni aspetto dell’attività non è realistico. Skladon è uno dei partner che consegna gli ordini di Trezor e conserva solo i dati necessari per farvi arrivare il pacco.”

Coinone rivela una violazione dei dati dei clienti che riguarda informazioni sensibili, mentre un altro incidente di sicurezza nel settore delle criptovalute suscita nuove preoccupazioni.
Leggi ora: Violazione dati Coinone: esposte password e dati sensibili clienti

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.
Informazioni sull'autore
SCRITTO DAJamie RedmanNews Lead
Jamie Redman è il responsabile delle notizie presso Bitcoin.com News e un giornalista di tecnologia finanziaria con sede in Massachusetts.