Luxor Technology ha confermato un reindirizzamento non autorizzato dell’hashrate di mining di bitcoin attraverso la propria piattaforma Commander, mettendo fine alle speculazioni relative a un presunto attacco che avrebbe coinvolto migliaia di macchine di mining. L’azienda afferma che l’incidente è stato risolto nel giro di due ore e che i clienti coinvolti riceveranno un risarcimento completo.
Luxor conferma hack mining Bitcoin: attacco basato su IA
SCRITTO DA

CONDIVIDI
Punti chiave
- Luxor ha confermato che poco più di una dozzina di account dei clienti sono stati colpiti dal reindirizzamento non autorizzato dell’hashrate attraverso la propria piattaforma Commander.
- Il CEO Nick Hansen ha attribuito la violazione a un «sofisticato vettore basato sull’intelligenza artificiale», sebbene l’azienda non abbia reso pubblici i dettagli del meccanismo.
- Luxor afferma di aver risolto la vulnerabilità entro due ore, impedendo l’esfiltrazione dei dati, e che risarcirà i clienti coinvolti per le entrate di mining perse.
Luxor rompe il silenzio sulla violazione della sicurezza nel mining di Bitcoin
Quello che inizialmente sembrava essere un dirottamento non verificato del mining di Bitcoin si è trasformato in un incidente di sicurezza confermato, con Luxor Technology che ha ammesso che gli aggressori hanno reindirizzato le apparecchiature di mining attraverso la sua piattaforma di gestione Commander.
In una dichiarazione ufficiale rilasciata domenica 15 novembre 2026, Luxor ha rivelato che i sistemi di monitoraggio interni hanno rilevato modifiche non autorizzate alle configurazioni del mining pool, innescando un’immediata risposta da parte del team tecnico. Il team ha scritto:
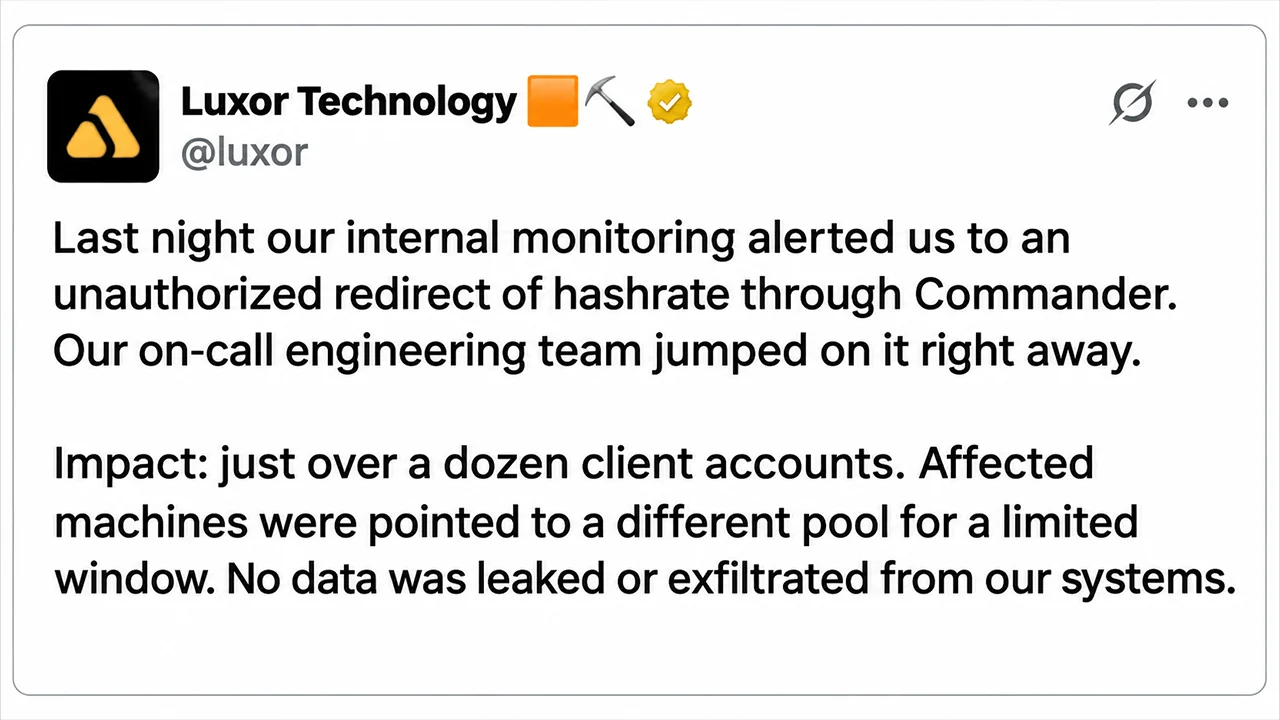
«Ieri sera il nostro monitoraggio interno ci ha segnalato un reindirizzamento non autorizzato dell’hashrate tramite Commander. Il nostro team tecnico di reperibilità è intervenuto immediatamente.»
Secondo Luxor, sono stati interessati poco più di una dozzina di account dei clienti, con le macchine di mining temporaneamente reindirizzate verso un altro pool. L’azienda sostiene che nessuna informazione sia stata sottratta dai propri sistemi.
“Impatto: poco più di una dozzina di account dei clienti. Le macchine interessate sono state reindirizzate verso un pool diverso per un periodo limitato. Nessun dato è trapelato o è stato sottratto dai nostri sistemi”, ha reso noto il team su X. Luxor ha spiegato che i propri ingegneri hanno applicato una patch a Commander entro due ore e hanno iniziato a ripristinare le configurazioni originali delle apparecchiature interessate. L’azienda si è inoltre impegnata a rimborsare ogni cliente coinvolto per la potenza di calcolo deviata durante l’incidente. “Risarcimento: ogni cliente coinvolto riceverà il rimborso completo per l’hashrate reindirizzato, come se il mining fosse avvenuto normalmente”, ha aggiunto Luxor.

L’azienda ha inoltre sottolineato che la violazione è rimasta circoscritta a Commander, mentre il suo mining pool e il firmware LuxOS non sono stati compromessi.
Il CEO Nick Hansen attribuisce la violazione a un sofisticato attacco basato sull’intelligenza artificiale
Il CEO di Luxor, Nick Hansen, ha successivamente fornito un resoconto più personale dell’incidente, riconoscendo l’interruzione operativa e identificando quella che ha descritto come un’intrusione assistita dall’intelligenza artificiale.
“Le ultime 12 ore sono state piuttosto difficili”, ha scritto Hansen. Ha affermato che la violazione è iniziata intorno alle 18:00 ora del Pacifico di sabato 14 novembre, interessando una parte dei clienti di Commander. Il CEO ha proseguito:
«Ieri, intorno alle 18:00 PDT, una parte dei clienti di Commander è stata compromessa tramite un sofisticato vettore basato sull’intelligenza artificiale».
Sebbene Hansen abbia attribuito l’intrusione a un metodo basato sull’intelligenza artificiale, Luxor non ha ancora pubblicato i risultati tecnici che stabiliscano con precisione in che modo gli aggressori abbiano ottenuto l’accesso o manipolato le configurazioni di mining.
Hansen ha spiegato che gli ingegneri hanno identificato e risolto il problema prima di intraprendere il processo più laborioso di ripristino delle macchine colpite. Ha inoltre presentato le sue scuse ai clienti e ha ribadito che Luxor coprirà le loro perdite. Ha dichiarato:
«Mi scuso. Ci affidate la vostra flotta e dobbiamo migliorare.»
Il dirigente ha inoltre osservato che i clienti coinvolti riceveranno ulteriori informazioni via e-mail, mentre Luxor ha promesso un’analisi post-mortem completa dell’incidente.
I dati di OCEAN Mining rivelano un’attività insolita dell’hashrate
Prima della conferma da parte di Luxor, alcune notizie circolate sabato in tarda serata suggerivano che circa 64.000 macchine di mining, per un totale stimato di 13 exahash al secondo (EH/s), fossero state reindirizzate verso il mining pool Ocean. Tali cifre non sono state verificate da fonti indipendenti e la rivelazione da parte di Luxor di poco più di una dozzina di account compromessi non permette di stabilire il numero totale di macchine coinvolte.

Ocean, un mining pool Bitcoin non custodito lanciato nel 2023 con il sostegno finanziario di Jack Dorsey, consente ai miner di ricevere pagamenti direttamente tramite transazioni coinbase di blocco. La sua dashboard pubblica ha mostrato un’attività di mining insolita intorno all’incidente segnalato, mentre un indirizzo di destinazione sospetto ha accumulato circa 0,65761026 BTC in ricompense di mining. Monaut, sviluppatore di Mempool.space, ha osservato:
“Uff, circa 0,657 BTC di quote guadagnate dall’hash rubato, secondo la dashboard di Ocean”
Tuttavia, i premi stimati non costituiscono pagamenti completati. I dati disponibili sulla blockchain non hanno mostrato alcuna transazione in entrata confermata verso l’indirizzo sospetto, il che suggerisce che l’operatore non abbia incassato bitcoin dall’attività di mining reindirizzata.
CoreX Hosting, che inizialmente aveva reso pubblico il presunto attacco, ha successivamente riferito che l’hashrate non autorizzato era sceso a circa 100 petahash al secondo (PH/s).
La conferma di Luxor risolve la questione centrale relativa al verificarsi o meno di un reindirizzamento non autorizzato, ma rimangono irrisolti alcuni dettagli importanti. Il numero esatto di macchine coinvolte, la potenza di calcolo totale dirottata e i meccanismi tecnici della presunta compromissione assistita dall’intelligenza artificiale attendono ulteriori chiarimenti.
Per gli operatori di mining, l’incidente illustra come modifiche non autorizzate alle configurazioni del parco macchine possano compromettere i ricavi senza che gli aggressori debbano appropriarsi direttamente della criptovaluta. L’impegno di risarcimento da parte di Luxor affronta le conseguenze finanziarie immediate, ma la sua imminente indagine dovrà affrontare una questione più rilevante: in che modo gli aggressori abbiano ottenuto, in primo luogo, un controllo sufficiente per reindirizzare le apparecchiature di mining industriali.
Gli articoli di questa settimana hanno trattato temi quali le tensioni sui mercati, gli investimenti aziendali, la sicurezza dei portafogli hardware, la tokenizzazione e i mercati predittivi.
Leggi ora: Bitcoin in calo, DTCC sceglie Solana per la tokenizzazione – Riepilogo settimanale

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.
Informazioni sull'autore
SCRITTO DAJamie RedmanNews Lead
Jamie Redman è il responsabile delle notizie presso Bitcoin.com News e un giornalista di tecnologia finanziaria con sede in Massachusetts.