Una vulnerabilità di sicurezza su Web3Auth ha costretto Keplr, fornitore di portafogli Cosmos, a sospendere gli accessi tramite Google e Apple dopo che alcune chiavi private sono state compromesse, causando una serie di transazioni non autorizzate su larga scala. Gli investigatori della blockchain hanno rintracciato trasferimenti per oltre 6 milioni di dollari, anche se le operazioni di recupero rendono difficile stabilire l’ammontare effettivo del furto.
Violazione Keplr Wallet: trasferimenti per 6 milioni su Cosmos
SCRITTO DA

CONDIVIDI
Punti chiave
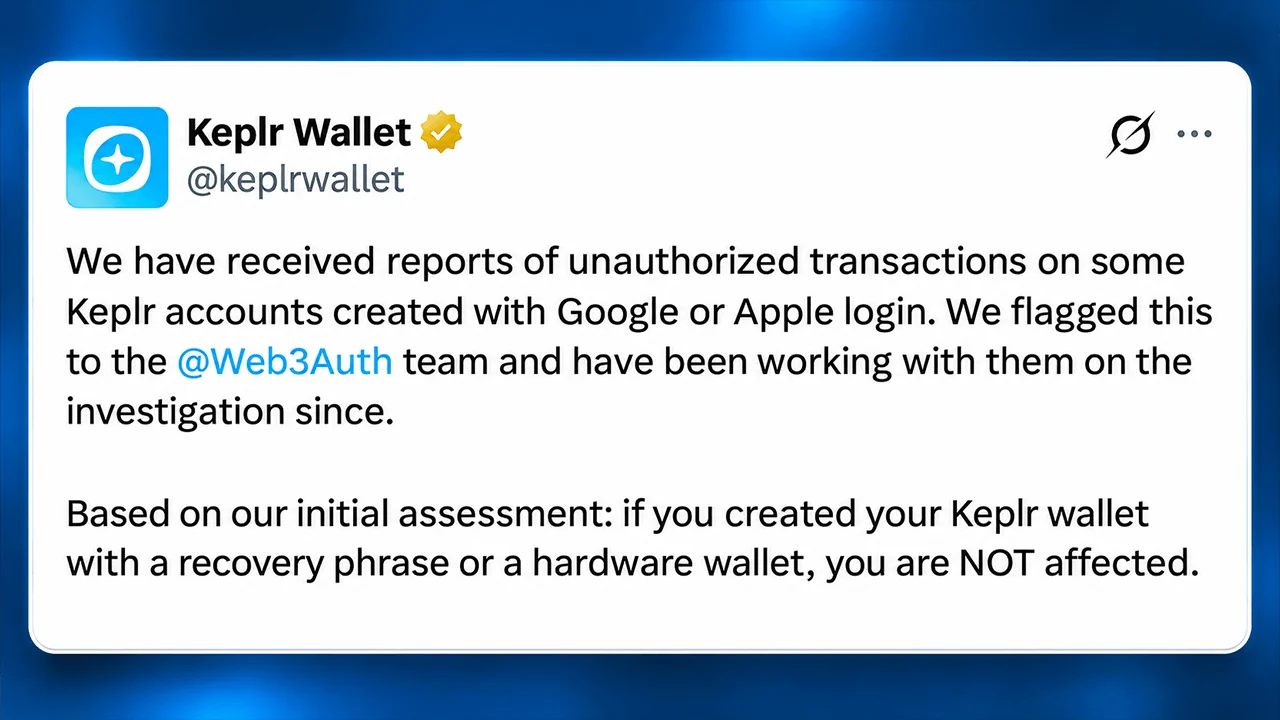
- Keplr ha sospeso gli accessi tramite Google e Apple il 7 novembre a seguito di un incidente di sicurezza che ha coinvolto il fornitore di autenticazione di terze parti Web3Auth.
- Bitquery ha identificato circa 6,01 milioni di dollari in trasferimenti da portafogli su diverse reti Cosmos, ma alcune transazioni erano legate a operazioni di recupero preventive.
- Gli account con frase di recupero e i portafogli hardware non sono stati interessati, mentre Web3Auth e Keplr stanno lavorando per mettere in sicurezza i portafogli vulnerabili con accesso tramite social network.
La vulnerabilità di Web3Auth espone gli account di accesso tramite social network di Keplr
Il problema è iniziato venerdì 6 novembre, quando Web3Auth ha reso nota una falla di sicurezza che interessava l’infrastruttura utilizzata da servizi di terze parti. Già nelle prime ore di sabato, Keplr segnalava transazioni non autorizzate relative ad account creati tramite l’autenticazione di Google e Apple, spingendo il fornitore del portafoglio a disabilitare entrambi i metodi di accesso.
Josh Lee, cofondatore di Chainapsis, la società che gestisce Keplr, ha successivamente chiarito che la vulnerabilità aveva origine da Web3Auth piuttosto che dal software di Keplr stesso. Le prime stime indicavano che fosse stato colpito circa il 20% degli account con accesso tramite social, sebbene, secondo quanto riferito, solo una minima parte fosse stata effettivamente compromessa.
La distinzione è importante perché la funzione di accesso tramite social di Keplr si basa su un’infrastruttura di chiavi di terze parti anziché sulle tradizionali frasi di recupero controllate dall’utente. Tale comodità semplifica l’accesso alle criptovalute, ma crea dipendenze assenti nelle tradizionali configurazioni basate su portafogli hardware e frasi di seed.
La società di analisi blockchain Bitquery ha esaminato le transazioni effettuate tra il 6 e il 7 novembre, identificando un'ampia attività di svuotamento dei portafogli su Cosmos Hub, Osmosis, Celestia, Akash, Noble, Dydx, Babylon e Injective.
La sua indagine ha stimato che gli indirizzi dei "collettori" abbiano ricevuto asset per un valore di almeno 6,01 milioni di dollari, sulla base delle valutazioni registrate il 7 novembre. Cosmos Hub rappresentava circa 3,50 milioni di dollari, seguito da Osmosis con 1,04 milioni di dollari e Injective con 615.000 dollari.
Perché la stima di 6 milioni di dollari relativa al furto segnalato da Keplr è complessa
L’analisi di Bitquery ha contato circa 44.700 chiavi private distinte coinvolte nell’attività, con l’86% dei portafogli interessati su sette reti collegate che hanno subito trasferimenti dopo l’avviso iniziale di Keplr. La perdita mediana per portafoglio è stata di soli 1,34 dollari, sebbene il singolo trasferimento più consistente si sia avvicinato ai 325.000 dollari.
Gli investigatori hanno inoltre documentato lo spostamento di circa 1,96 milioni di ATOM in staking senza il consueto periodo di sblocco di 21 giorni. Le transazioni hanno impiegato meccanismi di staking liquido, convertendo le posizioni in token azionari trasferibili e reindirizzando al contempo circa 251.000 dollari in ricompense di staking.
Tuttavia, le rivelazioni successive hanno introdotto un’importante complicazione. Keplr e Web3Auth hanno confermato che le operazioni di recupero condotte da white hat stavano utilizzando il percorso di accesso esposto per trasferire gli asset vulnerabili in custodia protettiva.
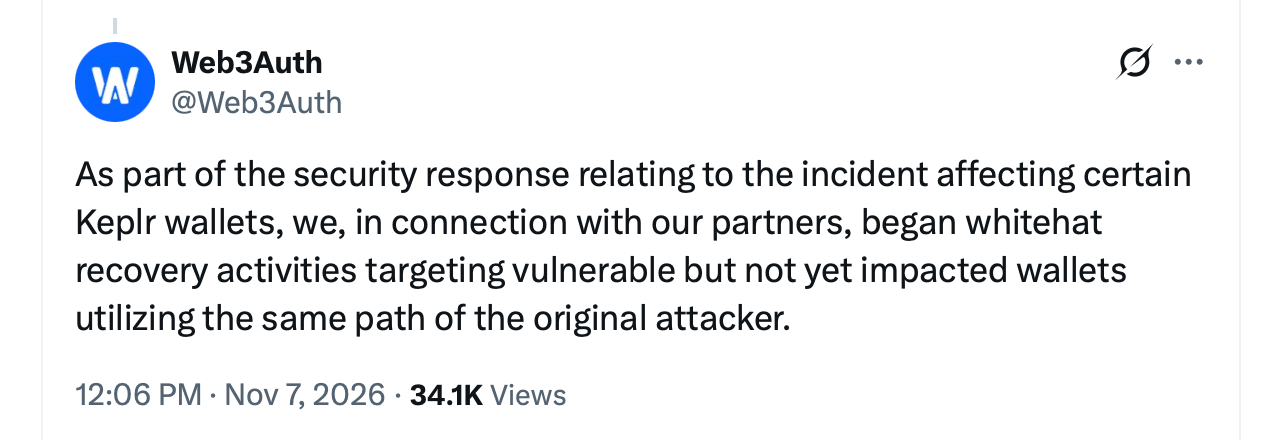 Domenica 8 novembre, Keplr ha identificato indirizzi di recupero che coincidevano con diversi portafogli di raccolta esaminati da Bitquery. Di conseguenza, i 6,01 milioni di dollari rappresentano trasferimenti osservati, non un conteggio verificato di furti irrecuperabili.
| Rete blockchain | Indirizzo di recupero verificato |
|---|---|
| Cosmos Hub | cosmos1atuap9kfnt6y8ykvn3437e7j3z8qffh3qtnmwu |
| Osmosis | osmo1atuap9kfnt6y8ykvn3437e7j3z8qffh3gsqtcw |
| Celestia | celestia1atuap9kfnt6y8ykvn3437e7j3z8qffh33pzt53 |
| Akash | akash1atuap9kfnt6y8ykvn3437e7j3z8qffh3ds7uhx |
| Nobile | noble1atuap9kfnt6y8ykvn3437e7j3z8qffh3ggxnkj |
| Injective | inj1lqmdmuczn5rxn5jkc34wwrqdeh70etpf5wvt7g |
| dYdX | dydx1atuap9kfnt6y8ykvn3437e7j3z8qffh3fjalwt |
| Babilonia | bbn1atuap9kfnt6y8ykvn3437e7j3z8qffh3h4z239 |
| Axelar | axelar1atuap9kfnt6y8ykvn3437e7j3z8qffh3y99n9a |
| Saga | saga1atuap9kfnt6y8ykvn3437e7j3z8qffh37c2ff6 |
| Agoric | agoric1atuap9kfnt6y8ykvn3437e7j3z8qffh3jk3y72 |
| EVM | 0x413e4F4De7E5FF010913488F781E679e76f706dA |
Keplr e Web3Auth avviano le operazioni di recupero
Web3Auth sostiene che i fondi trasferiti tramite le sue operazioni di protezione rimangano al sicuro. Keplr, dal canto suo, ha avvertito che alcuni utenti coinvolti potrebbero riscontrare saldi inaspettatamente vuoti poiché i loro asset sono stati trasferiti per motivi di sicurezza. Le società non hanno rivelato la causa tecnica precisa della vulnerabilità, né hanno stabilito una cifra definitiva delle perdite o annunciato un piano di rimborso completo.
Gli utenti che hanno creato account tramite le società tecnologiche globali Google o Apple dovrebbero evitare di depositare ulteriori asset, trasferire le disponibilità liquide rimanenti in portafogli recentemente messi in sicurezza e ignorare le offerte di recupero non richieste. Gli asset in staking potrebbero richiedere un’ulteriore elaborazione. Per ora, l’incidente mette in luce una scomoda contraddizione nella progettazione dei portafogli di criptovalute. Semplificare la gestione delle chiavi private può rendere le applicazioni blockchain più accessibili, ma esternalizzare l’autenticazione introduce un altro potenziale punto di fallimento. Finché i trasferimenti protettivi non saranno riconciliati con i prelievi dolosi, l’ultimo allarme di sicurezza multimilionario del settore rimane tanto un mistero contabile quanto un’emergenza tecnica.

La violazione dei dati di Gnosis Pay ha portato alla divulgazione di informazioni sui clienti, tra cui indirizzi di residenza, numeri di carte di credito e portafogli di criptovalute collegati, suscitando preoccupazioni.
Leggi ora: Violazione dati Gnosis Pay: a rischio informazioni sensibili clienti

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.
Informazioni sull'autore
SCRITTO DAJamie RedmanNews Lead
Jamie Redman è il responsabile delle notizie presso Bitcoin.com News e un giornalista di tecnologia finanziaria con sede in Massachusetts.