Un server di portafogli Bitcoin malintenzionato potrebbe sostituire di nascosto un pagamento legittimo con una transazione fraudolenta, per poi attendere che il proprietario approvi il furto. L’ultima patch di sicurezza di Electrum colma questa falla dopo che alcuni hacker hanno sfruttato la vulnerabilità e sottratto fondi.
Attacco al wallet Electrum: furto Bitcoin mascherato da fee alte
SCRITTO DA

CONDIVIDI
Punti chiave
- Electrum 4.8.3 risolve una vulnerabilità ad alta gravità che consentiva a server malevoli di sostituire le transazioni in Bitcoin.
- Electrum ha confermato le segnalazioni di un utente che ha perso fondi dopo aver aumentato la commissione di transazione.
- Gli utenti di Electrum dovrebbero effettuare immediatamente l’aggiornamento e verificare gli indirizzi di destinazione prima di firmare le transazioni.
I server malevoli trasformano l’aumento delle commissioni Bitcoin in un furto
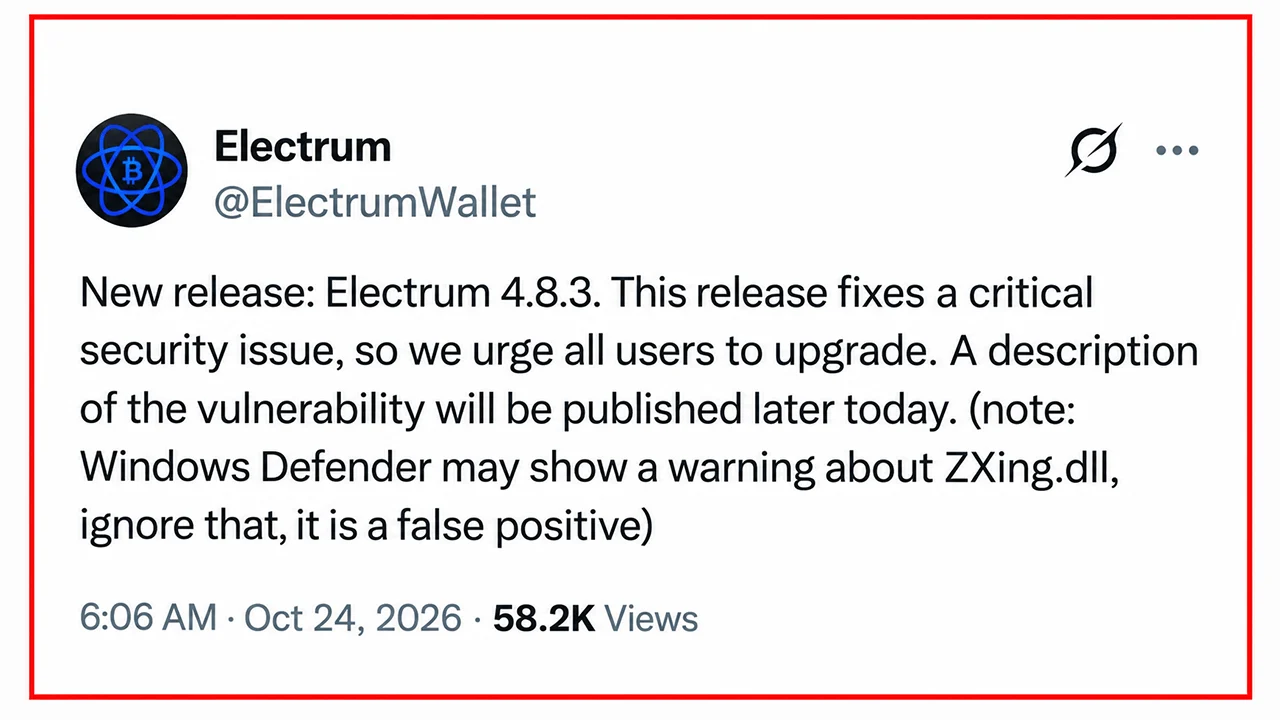
Sabato Electrum ha rilasciato la versione 4.8.3, avvertendo gli utenti di effettuare immediatamente l’aggiornamento dopo che gli sviluppatori hanno scoperto che alcuni server malintenzionati stavano sfruttando una vulnerabilità ad alto rischio che interessava tutte le versioni precedenti. La vulnerabilità, documentata nell’avviso GitHub GHSA-6jp4-8v48-cc5v, sfruttava il modo in cui il portafoglio Bitcoin leggero gestisce le transazioni non confermate.
Electrum si affida a server esterni per la cronologia delle transazioni, le stime delle commissioni e la trasmissione dei pagamenti. Sebbene verifichi in modo indipendente le transazioni confermate, le versioni precedenti accettavano alcune transazioni non confermate senza verificarne le firme. Gli aggressori hanno trasformato questa distinzione in una trappola.
Un server compromesso poteva intercettare un pagamento legittimo, impedirne la trasmissione e sostituirlo con una transazione fraudolenta che indirizzava i fondi verso un indirizzo Bitcoin controllato dall’autore dell’attacco. La transazione sostitutiva presentava firme non valide, ma Electrum la visualizzava come un normale pagamento in sospeso.
Quattro caratteri corrispondenti aiutano a nascondere l’attacco
Il trucco diventava pericoloso quando gli utenti tentavano di aumentare le commissioni di transazione tramite Replace-By-Fee (RBF). Anziché aumentare la commissione sul proprio pagamento originale, le vittime potevano firmare inavvertitamente la transazione sostituita, autorizzando il trasferimento dei propri bitcoin all’autore dell’attacco.
L’inganno si spingeva oltre. Gli aggressori generavano indirizzi di destinazione i cui ultimi quattro caratteri corrispondevano a quelli della destinazione prevista, rendendo meno probabile che un rapido confronto degli indirizzi rivelasse la sostituzione. Una transazione fraudolenta presentava addirittura una commissione pari a zero, incoraggiando apparentemente la vittima ad avviare proprio quell’adeguamento della commissione necessario per completare il furto. Gli sviluppatori hanno ricevuto due segnalazioni private. L’11 ottobre, l’utente dannydeezy ha segnalato una sostituzione di transazione, sebbene il meccanismo di aumento della commissione non fosse stato compreso appieno. Il 18 ottobre, Raju-K12 ha segnalato la perdita di fondi dopo aver approvato un aumento della commissione. La seconda segnalazione ha dimostrato che l’attacco non era solo teorico.
Electrum 4.8.3 blocca la sostituzione delle transazioni
La patch, introdotta tramite il commit 90fe308, richiede a Electrum di verificare le firme delle transazioni non confermate che spendono monete appartenenti al portafoglio. Le transazioni fraudolente con firme non valide vengono rifiutate prima di entrare nella cronologia locale del portafoglio. Gli utenti che utilizzano versioni precedenti alla 4.8.3 dovrebbero scaricare l’aggiornamento esclusivamente da electrum.org e verificarne le firme crittografiche. Fino all’aggiornamento, gli utenti dovrebbero controllare attentamente ogni indirizzo di destinazione e l’importo del pagamento prima di firmare, anche durante le modifiche alle commissioni. Coloro che si connettono esclusivamente a server Electrum affidabili e self-hosted non sono esposti a questo particolare attacco basato sul server. L’incidente mette in luce una curiosa contraddizione: un portafoglio progettato per proteggere le chiavi private potrebbe comunque essere manipolato al punto da richiedere una firma perfettamente valida per un pagamento che il suo proprietario non ha mai avuto intenzione di effettuare.

La violazione subita da Keystone il 24 ottobre ha comportato la divulgazione dei dati dei clienti, aggiungendosi a una serie di falle nella sicurezza dei portafogli hardware verificatesi nel corso del 2026.
Leggi ora: Violazione dati Keystone Wallet: indirizzi acquirenti esposti ai truffatori

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.