Gnosis Pay ha confermato una violazione dei dati venerdì 6 novembre 2026, in seguito a un accesso non autorizzato al proprio sistema legacy di carte di credito per consumatori che ha portato alla divulgazione delle informazioni dei clienti. Un utente coinvolto ha segnalato che il proprio nome, indirizzo di residenza, numero di carta e portafogli di criptovalute collegati sono stati compromessi, sebbene l’azienda affermi che i fondi dei clienti rimangano al sicuro.
Violazione dati Gnosis Pay: a rischio informazioni sensibili clienti
SCRITTO DA

CONDIVIDI
Punti chiave
- Gnosis Pay ha rilevato l’accesso non autorizzato il 3 novembre 2026 e ha reso nota la violazione dei dati il 6 novembre, avviando le misure di contenimento entro due ore dal rilevamento.
- Il fondatore di Rotki, Lefteris Karapetsas, ha riferito che le informazioni esposte includevano il suo nome completo, l’indirizzo di residenza, il numero della carta e gli indirizzi dei portafogli di criptovaluta collegati.
- Il sistema di carte per i consumatori interessato è previsto per essere dismesso il 20 dicembre 2026, mentre la piattaforma aziendale della società non sarebbe stata interessata dall’incidente.
Cosa è successo a Gnosis Pay?
Il fornitore di servizi di pagamento in criptovaluta ha reso noto l’incidente tre giorni dopo che i sistemi di monitoraggio avevano individuato un accesso non autorizzato. Secondo l’aggiornamento di Gnosis Pay sulla violazione dei dati, l’intrusione ha interessato la sua infrastruttura di carte business-to-consumer (B2C), piuttosto che la piattaforma aziendale che supporta i suoi programmi di pagamento white-label.
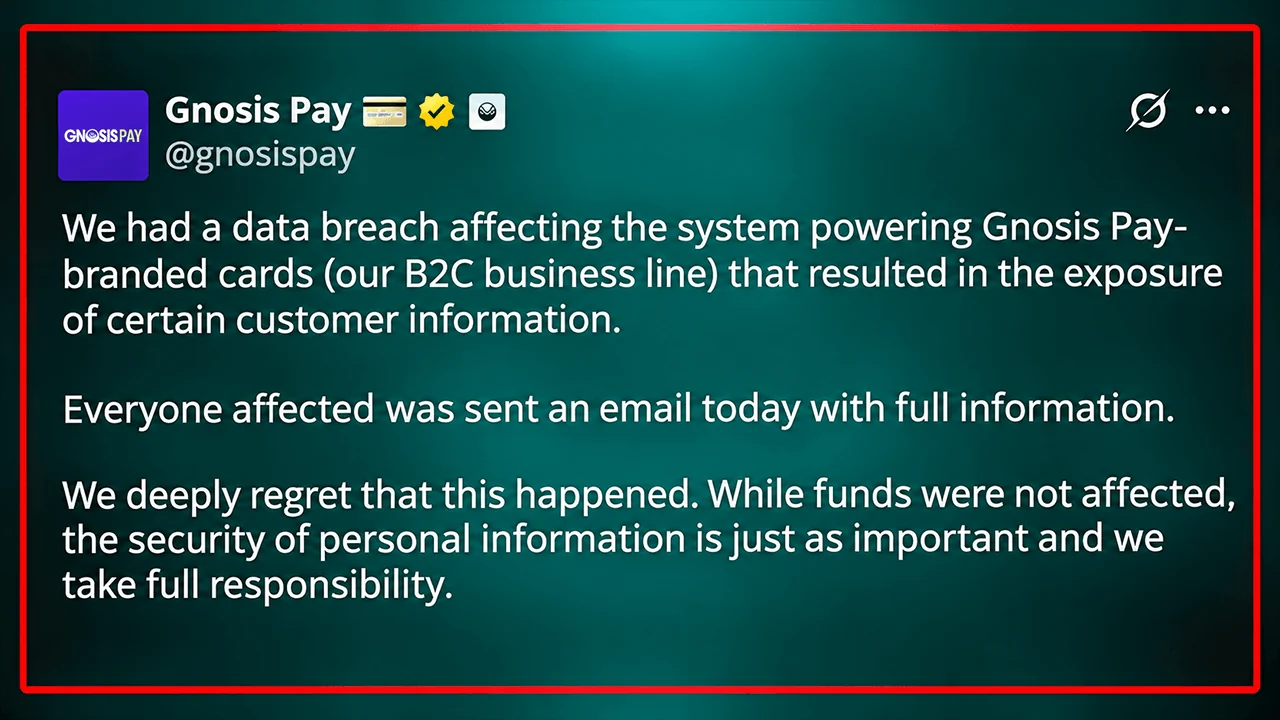
"Il 3 novembre 2026, i nostri sistemi di monitoraggio hanno rilevato un accesso non autorizzato al sistema che gestisce le carte a marchio Gnosis Pay (la nostra linea di business B2C), con conseguente esposizione di alcune informazioni relative ai clienti", ha spiegato l'azienda.
Gnosis Pay ha sottolineato che il proprio personale addetto alla sicurezza ha reagito immediatamente, avviando le misure di contenimento entro due ore dal rilevamento. L’azienda ha successivamente sostituito le credenziali compromesse e risolto la vulnerabilità responsabile dell’intrusione.
«La violazione dei dati è stata limitata al sistema che gestisce le carte a marchio Gnosis Pay, la cui dismissione era già prevista per il 20 dicembre 2026», ha dichiarato Gnosis Pay. «La nostra piattaforma aziendale, che gestisce tutti i nostri programmi di carte white label, non è stata interessata».
L’azienda non ha reso pubblico il numero di clienti coinvolti, né ha pubblicato un elenco completo delle informazioni esposte. I titolari delle carte interessati hanno invece ricevuto notifiche personalizzate che specificavano a quali dati dell’account fosse stato effettuato l’accesso.
Indirizzi dei portafogli Gnosis Pay esposti insieme a nomi e indirizzi di residenza
Le potenziali conseguenze vanno oltre la tradizionale frode con carte di pagamento. Lefteris Karapetsas, fondatore di Rotki, uno strumento di monitoraggio del portafoglio di criptovalute, ha riferito che le sue informazioni compromesse includevano il nome completo, l’indirizzo di residenza, il numero di carta e tutti gli indirizzi dei portafogli di criptovalute associati al suo account.
«Estremamente deluso. Mi avevate già perso come utente, ma avreste potuto almeno proteggere i miei dati… È davvero un vero peccato», ha scritto Karapetsas.
La rivelazione mette in luce una scomoda contraddizione che circonda i pagamenti in criptovaluta con custodia autonoma. Sebbene i clienti mantengano il controllo dei propri asset digitali, l’infrastruttura di pagamento centralizzata può comunque accumulare informazioni che collegano individui identificabili a indirizzi blockchain tracciabili pubblicamente.
Tali combinazioni creano opportunità per attacchi mirati di phishing, furti d’identità e potenziali intimidazioni fisiche, in particolare quando gli indirizzi di residenza accompagnano le informazioni finanziarie. Tuttavia, le informazioni disponibili non dimostrano che i dati esposti siano già stati sfruttati per tali scopi.
Karapetsas non è stato l’unico a rimanere deluso. «Potete chiudere domani, per favore, così non ci sarà un terzo attacco hacker?», ha risposto un utente di X al post di Gnosis Pay X sull’argomento. «Quale indirizzo devo usare per farvi causa a più non posso?», ha chiesto un altro account di X.
Gnosis Pay introduce i controlli 3D Secure dopo la violazione della sicurezza
Gnosis Pay ha introdotto la verifica obbligatoria 3D Secure per i pagamenti online con carta, intensificando al contempo il monitoraggio delle attività sospette relative a carte e portafogli. Queste misure di protezione rimarranno attive fino alla disattivazione del sistema consumer, prevista per il 20 dicembre. «Ci scusiamo sinceramente», ha dichiarato l’azienda. Gnosis Pay ha aggiunto:
«Comprendiamo quanto sia grave la divulgazione dei dati personali e ci rammarichiamo profondamente che ciò sia accaduto. Sebbene i fondi non siano stati compromessi, riconosciamo che la sicurezza dei dati personali sia altrettanto importante».
Il fornitore ha inoltre informato i propri partner e l’emittente della carta, comunicando al contempo con le autorità competenti in materia di protezione dei dati. Gnosis Pay ha affermato di stare conducendo una revisione completa della sicurezza e di aver predisposto un monitoraggio specialistico per individuare eventuali prove di uso improprio delle informazioni rubate. L’azienda ha avvertito:
«Diffidate di qualsiasi e-mail, SMS, chiamata o lettera inaspettata riguardante Gnosis Pay, un’app partner o la vostra carta, anche se contiene i vostri dati reali o un acquisto effettivo».
«Non condividete mai la vostra frase seed, le chiavi private, il PIN o il numero completo della carta», ha aggiunto Gnosis Pay, sottolineando che i rappresentanti legittimi non richiederanno mai credenziali sensibili né chiederanno ai clienti di trasferire fondi tramite comunicazioni non richieste.
La divulgazione di novembre fa seguito a un altro incidente avvenuto nel giugno 2026 che ha coinvolto un’infrastruttura correlata a Gnosis e che, secondo quanto riferito, ha causato perdite comprese tra circa 1,5 e 1,8 milioni di dollari, successivamente coperte da Gnosis.
A differenza di quell’incidente, l’ultima violazione minaccia principalmente la privacy personale piuttosto che la custodia immediata dei beni. Tuttavia, questa distinzione offre un conforto limitato quando i dati identificativi compromessi possono associare in modo permanente le persone a transazioni trasparenti sulla blockchain.
Il ritiro delle infrastrutture vulnerabili potrebbe eliminare future esposizioni attraverso quel sistema, ma non può annullare la divulgazione di informazioni personali sensibili. Gnosis Pay afferma che i fondi dei clienti rimangono al sicuro, ma le identità esposte, gli indirizzi di residenza e i collegamenti ai portafogli di criptovalute presentano rischi per la privacy che non possono essere semplicemente annullati.
L’incidente di Gnosis Pay segue una lunga serie di violazioni dei dati nel settore delle criptovalute nel 2026. A gennaio Ledger ha esposto le informazioni dei clienti, seguito dalla fuga di dati di Safepal che ha interessato quasi 40.000 clienti e dalla violazione di Trezor che ha coinvolto circa 81.000 persone. Keystone ha subito un’intrusione in ottobre che ha portato alla divulgazione di quasi 26.000 record di acquirenti, mentre Chainalysis ha reso nota una violazione riguardante le credenziali degli utenti e i token di autenticazione.
Gli hacker di Binance hanno convertito 175 milioni di dollari in altcoin rubati in 2.300 BTC; Elliptic ha rintracciato 20.000 portafogli e 65.000 transazioni.
Leggi ora: Nuovo colpo a Binance: hacker accumulano 2.300 bitcoin

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.
Informazioni sull'autore
SCRITTO DAJamie RedmanNews Lead
Jamie Redman è il responsabile delle notizie presso Bitcoin.com News e un giornalista di tecnologia finanziaria con sede in Massachusetts.