Giovedì 5 novembre 2026, Binance ha revocato tutte le chiavi API collegate a Signalplus, dopo che la piattaforma di trading di terze parti aveva segnalato un potenziale problema di sicurezza. L’exchange ha affermato che i propri sistemi interni non sono stati compromessi e che i fondi dei clienti sono rimasti al sicuro.
Binance revoca accesso API a Signalplus dopo hack da 6,34 mld$
SCRITTO DA

CONDIVIDI
Punti chiave
- Binance ha revocato le chiavi API di Signalplus il 5 novembre a seguito di un potenziale problema di sicurezza.
- CZ ha esortato gli utenti di Signalplus a revocare le credenziali API collegate ad altre piattaforme di scambio.
- Binance afferma che il problema di Signalplus non ha alcun collegamento accertato con l’attacco hacker subito il 29 ottobre.
La misura precauzionale arriva appena una settimana dopo l’attacco hacker da 6,34 miliardi di dollari subito da Binance il 29 ottobre, quando, secondo quanto riferito, gli hacker avrebbero compromesso 17 hot wallet su diverse blockchain. Sebbene gli incidenti si siano verificati a pochi giorni di distanza l’uno dall’altro, non vi sono prove che dimostrino un collegamento tra di essi.
Binance revoca le chiavi API di Signalplus a titolo precauzionale
Binance ha interrotto le integrazioni con SignalPlus dopo aver ricevuto segnalazione di un possibile problema di sicurezza riguardante il servizio di trading esterno.
“A seguito di un potenziale problema di sicurezza segnalato dalla piattaforma di terze parti SignalPlus, abbiamo rimosso in via preventiva tutte le chiavi API collegate a SignalPlus come misura precauzionale immediata”, ha annunciato l’exchange su X. L’azienda ha aggiunto:
«I sistemi di Binance non sono stati compromessi. I fondi degli utenti rimangono al sicuro».
SignalPlus è una società di tecnologia finanziaria con sede a Hong Kong che offre strumenti di trading basati sull’intelligenza artificiale (AI), analisi delle opzioni e servizi di esecuzione. Il suo software si collega agli exchange di criptovalute tramite interfacce di programmazione delle applicazioni (API), consentendo ai clienti di eseguire operazioni senza trasferire i propri asset fuori dall’exchange.
Ai clienti Binance interessati è stato chiesto di verificare le proprie posizioni e gli ordini in sospeso direttamente tramite i propri conti. L’exchange ha raccomandato di attendere che Signalplus confermi la risoluzione del problema prima di stabilire nuove connessioni API. L’exchange centralizzato (CEX) ha inoltre esortato gli utenti ad abilitare la whitelist degli IP, che limita l’accesso alle API agli indirizzi Internet approvati, e ha incoraggiato altre piattaforme integrate a verificare i propri controlli di sicurezza.
CZ avverte i trader di revocare le chiavi API di Signalplus
Il fondatore di Binance, Changpeng Zhao, comunemente noto come CZ, ha lanciato un avvertimento più ampio, suggerendo ai trader di verificare le proprie connessioni a Signalplus anche al di fuori di Binance.
“Se utilizzate SignalPlus per qualsiasi altra piattaforma di scambio, è ora di revocare tutte le vostre chiavi API”, ha dichiarato Zhao sui social media. Ha poi aggiunto un’altra avvertenza:
“In generale, si raccomanda di non conservare le proprie chiavi API su alcuna piattaforma di terze parti. 🙏”
Zhao ha fatto riferimento anche a Deribit, un exchange di derivati su criptovalute specializzato in opzioni e futures, sottolineando che la piattaforma aveva segnalato il problema. Il cofondatore di Binance, Yi He, ha fatto eco all’annuncio dell’azienda, affermando: «I sistemi di Binance non sono stati compromessi».
Nella sua dichiarazione specifica ha consigliato ai clienti di controllare gli ordini aperti, di ritardare il ricollegamento delle credenziali interessate e di implementare una whitelist degli indirizzi IP. Il problema di sicurezza di Signalplus rimane poco chiaro al pubblico. Nelle dichiarazioni fornite non è stata chiarita né la natura della presunta vulnerabilità né se gli aggressori abbiano avuto accesso alle credenziali dei clienti.
L’avviso su Signalplus segue l’attacco hacker da 6,34 miliardi di dollari subito da Binance
L’ultima misura precauzionale arriva mentre Binance continua ad affrontare le conseguenze della violazione di sicurezza del 29 ottobre, che ha comportato il furto di criptovalute per un valore di circa 6,34 miliardi di dollari. L’attacco precedente ha comportato la compromissione dei sistemi degli sviluppatori, l’uso di software dannoso e l’accesso non autorizzato all’infrastruttura di firma dei wallet. Gli hacker hanno successivamente trasferito gli asset su diverse blockchain.
L’FBI ha attribuito tale furto al gruppo nordcoreano TraderTraitor, associato anche all’attacco a Bybit del 2025. La Corea del Nord ha negato ogni responsabilità. Secondo quanto riferito, gli emittenti di stablecoin e i partner del settore hanno congelato o intercettato circa 2,85 miliardi di dollari. Binance si è impegnata a coprire le perdite dei clienti e ha iniziato a riaprire i prelievi in più fasi a partire dal 1° novembre. All’inizio del 5 novembre, le stime basate sul monitoraggio della blockchain indicavano che circa 3,2 miliardi di dollari in criptovaluta erano sotto il controllo degli autori dell’attacco, principalmente bitcoin (BTC) ed ethereum (ETH).
Nessun collegamento pubblico tra il problema di Signalplus e l’attacco a Binance della scorsa settimana
La distinzione tra i due incidenti è significativa. Secondo quanto riferito, la violazione di ottobre ha coinvolto l’infrastruttura interna dei portafogli di Binance, mentre l’ultima misura di sicurezza riguarda le credenziali API associate a una piattaforma di trading indipendente. La decisione di Binance di revocare l’accesso solleva inoltre interrogativi sulle autorizzazioni di trading di terze parti, in particolare quando i servizi esterni conservano credenziali in grado di avviare transazioni.
Per i clienti che si chiedono se debbano revocare le chiavi API di Signalplus, il consiglio di Zhao si estende anche alle connessioni con altre piattaforme di scambio, mentre Binance ha già invalidato le credenziali interessate sulla propria piattaforma. Binance afferma che i propri sistemi e i fondi dei clienti non sono stati compromessi, ma la portata del problema di sicurezza di Signalplus rimane da confermare.
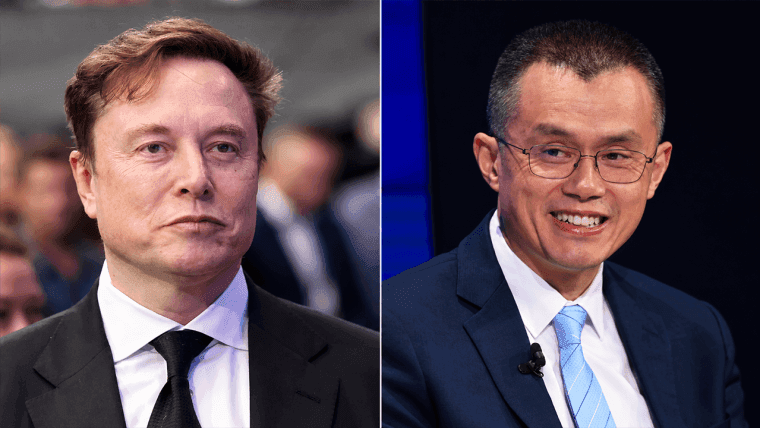
Le battute di Elon Musk sull'attacco hacker a Binance hanno spinto CZ a sottolineare la partecipazione dell'exchange in SpaceX, del valore di oltre 1 miliardo di dollari, mentre Yi He difendeva la situazione finanziaria dell'azienda.
Leggi ora: CZ chiede a Musk di smetterla sulle provocazioni per l'hack Binance da $6,3 mld

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.
Informazioni sull'autore
SCRITTO DAJamie RedmanNews Lead
Jamie Redman è il responsabile delle notizie presso Bitcoin.com News e un giornalista di tecnologia finanziaria con sede in Massachusetts.