Il presidente Donald Trump ha dichiarato che le autorità statunitensi stanno indagando sull'attacco hacker da 6,3 miliardi di dollari ai danni di Binance e ha preso atto delle garanzie fornite dall'exchange in merito al recupero dei fondi. L'FBI ha successivamente attribuito il furto alla Corea del Nord e ha messo in guardia dal rischio di ulteriori operazioni di riciclaggio.
Trump su hack Binance da 6,3 mld $, FBI: coinvolta Corea del Nord
SCRITTO DA

CONDIVIDI
Punti chiave
- Trump ha parlato dell’attacco hacker prima che l’FBI lo attribuisse alla Corea del Nord.
- Secondo l’FBI, gli autori nordcoreani hanno convertito gli asset rubati in ether.
- Binance ha segnalato un ripristino del 90% dei fondi e ha previsto il ripristino delle operazioni per domenica.
Trump esamina il collegamento con la Corea del Nord e le rassicurazioni di Binance
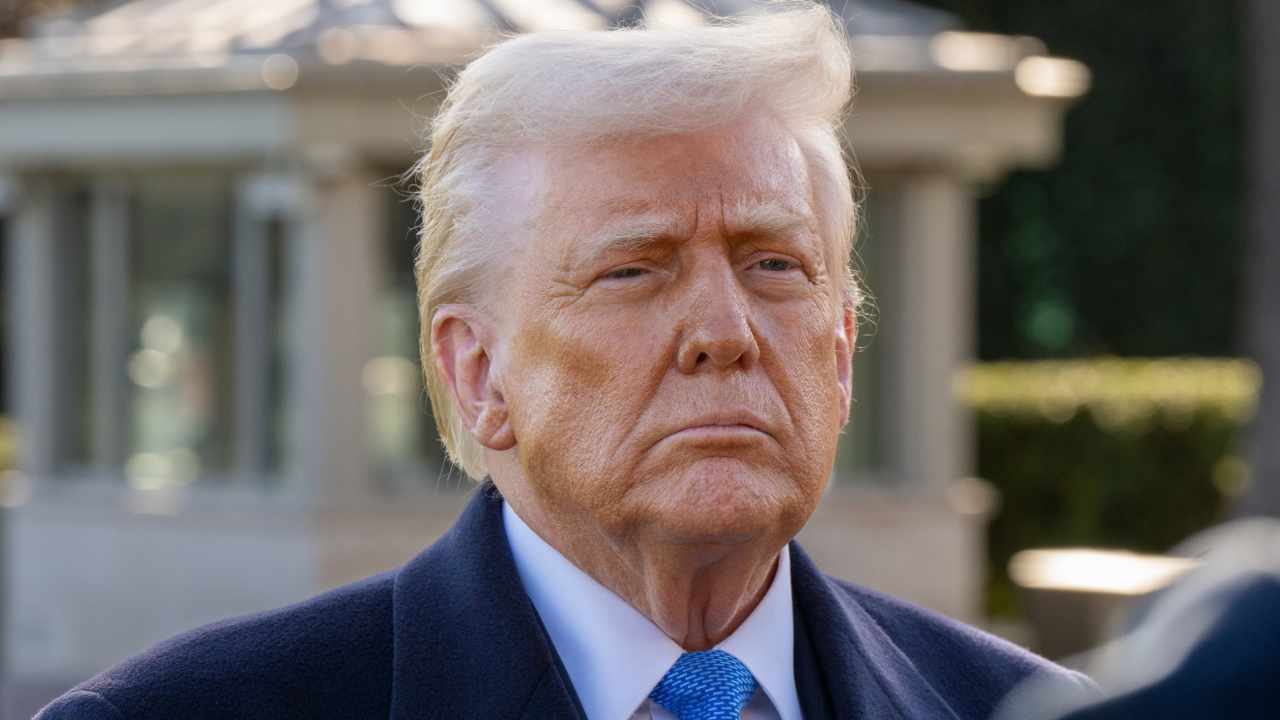
Il 30 ottobre il presidente Donald Trump ha dichiarato che i funzionari statunitensi stavano indagando sull’attacco hacker a Binance e sul possibile coinvolgimento della Corea del Nord. Ha parlato durante un incontro nello Studio Ovale con Stephen Hubbard, un cittadino americano recentemente rilasciato da una prigione russa. Alla domanda sulla responsabilità della Corea del Nord in merito all’attacco hacker a Binance, Trump ha dichiarato:
«Stiamo esaminando la questione».
Riguardo alle prospettive di recupero del denaro, Trump ha citato le rassicurazioni di Binance: «Beh, dicono che lo recupereranno e lo garantiscono, o qualcosa del genere. È così».
Paragonando le transazioni digitali alla firma di un assegno, ha aggiunto: «Ho sempre pensato che fosse un po’ pericoloso. Ma no, dicono di avere la situazione praticamente sotto controllo. Vedremo».
L’FBI attribuisce l’attacco a Binance alla Corea del Nord
Il 31 ottobre l’FBI (Federal Bureau of Investigation) ha attribuito il furto alla Corea del Nord, affermando:
«L’FBI (Federal Bureau of Investigation) sta diffondendo informazioni secondo cui la Repubblica Popolare Democratica di Corea (Corea del Nord) è responsabile del furto di oltre 6 miliardi di dollari USA in asset virtuali dall’exchange di criptovalute Binance, avvenuto il 29 ottobre 2026 o intorno a tale data.»
L’FBI, il Servizio Segreto degli Stati Uniti e la divisione Investigazioni Penali dell’Internal Revenue Service hanno osservato che gli autori dell’attacco hanno convertito le risorse rubate principalmente in ether. L’FBI si aspettava ulteriori conversioni tramite piattaforme di finanza decentralizzata e servizi di swap istantaneo, che scambiano una criptovaluta con un’altra. Ha identificato l’attività informatica nordcoreana con il nome di Tradertraitor.
L’FBI ha esortato gli exchange di criptovalute, gli operatori di infrastrutture blockchain, le società di analisi e altri fornitori di servizi di asset digitali a bloccare le transazioni che coinvolgono o provengono da indirizzi utilizzati dagli autori dell’attacco. L’allerta elencava gli indirizzi associati al riciclaggio degli asset rubati e richiedeva la collaborazione del settore privato per interrompere tali trasferimenti.
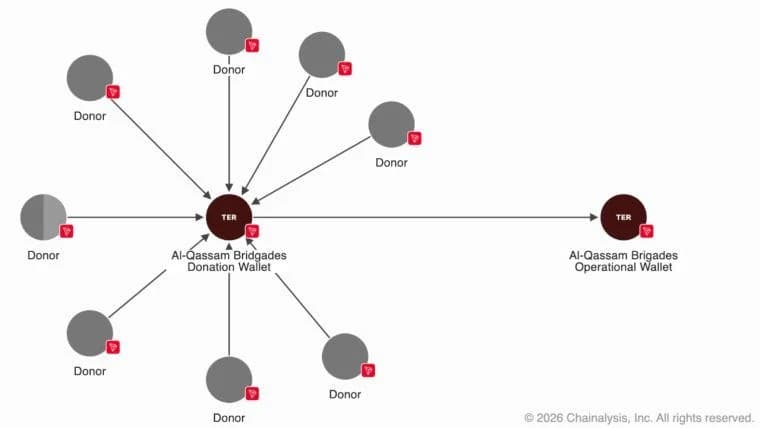
Anche Chainalysis e TRM Labs avevano attribuito l’attacco a “Tradertraitor”, un gruppo criminale informatico nordcoreano che prende di mira piattaforme di criptovalute e investitori. Le scoperte di Chainalysis sulla Corea del Nord includevano la commistione di asset rubati da Binance con i proventi del furto a Bitget avvenuto a settembre, precedentemente attribuito ad attori nordcoreani. Da parte sua, TRM Labs ha espresso elevata fiducia nella propria valutazione, citando informazioni di intelligence sia on-chain che off-chain. Gli investigatori hanno rintracciato migliaia di trasferimenti attraverso i registri pubblici delle transazioni sulla blockchain, inclusi ripetuti ritorni verso portafogli già utilizzati in precedenza. Chainalysis ha affermato che tale schema suggeriva un riciclaggio automatizzato, con un software che spostava ripetutamente i fondi per nasconderne l’origine.
Gli acquisti sostitutivi riducono il deficit di Binance
Il piano di recupero di Binance ha stanziato oltre 6,34 miliardi di dollari di fondi aziendali, esclusi circa 3 miliardi di dollari di asset congelati. Le disponibilità in token corrispondenti hanno inizialmente coperto circa l’80% delle perdite.
Un aggiornamento del 31 ottobre ha portato la ricostituzione al 90%, con 10 criptovalute, tra cui BTC, ETH e XRP, interamente garantite. La ricostituzione ha attinto ai fondi aziendali, al suo fondo di emergenza «Secure Asset Fund for Users» e alle riserve assicurative sui futures. Binance stava reperendo token meno liquidi per coprire il deficit residuo e si è impegnata ad assorbire tutte le perdite. Questi acquisti hanno sostituito le attività interessate, separatamente dal recupero dei fondi rubati. I prelievi sono rimasti previsti per domenica 1° novembre. Binance ha pubblicato un’istantanea delle riserve rilevata a mezzanotte (Tempo Universale Coordinato, UTC), lo standard temporale internazionale, il 31 ottobre. La prova crittografica completa era prevista entro il 3 novembre, consentendo ai possessori dei 10 token elencati di verificare la copertura minima 1:1.
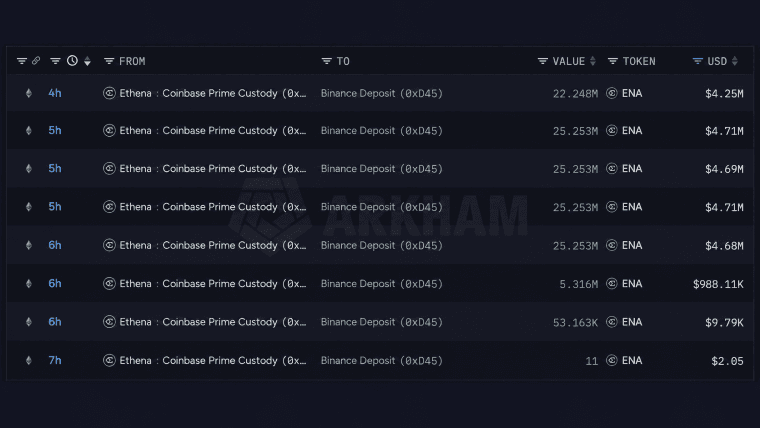
Binance sta riacquistando i token rubati durante l'attacco hacker da 6,3 miliardi di dollari, mentre i portafogli contrassegnati come Ethena inviano 128,63 milioni di ENA. Reserve prevede che il riacquisto di RSR avvenga entro lunedì.
Leggi ora: Binance cerca monete rubate, Ethena distribuisce 24 milioni in ENA

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.
Informazioni sull'autore
SCRITTO DAKevin Helms
Kevin Helms è un giornalista di criptovalute specializzato in Bitcoin, regolamentazione della blockchain e mercati globali degli asset digitali.