



Chainalysis ha individuato schemi di riciclaggio mai osservati prima, mentre gli autori dell’attacco facevano circolare le risorse rubate da Binance attraverso migliaia di transazioni, il che suggerisce l’uso di sistemi automatizzati per nascondere le tracce. L’indagine ha inoltre collegato il furto ad hacker nordcoreani.
Hacker di Binance: tattiche di riciclaggio crypto mai viste prima
SCRITTO DA

CONDIVIDI
Punti chiave
- L’attività ricorrente sui wallet suggerisce un riciclaggio automatizzato delle risorse rubate.
- Le risorse rubate da Binance sono state mescolate con i fondi provenienti dal furto subito da Bitget a settembre.
- Gli autori dell’attacco hanno scambiato 325 milioni di dollari in stablecoin con 285 milioni di dollari in ether.
Migliaia di trasferimenti indicano un riciclaggio automatizzato
La società di analisi blockchain Chainalysis ha individuato un sospetto riciclaggio automatizzato il 30 ottobre, a seguito di un furto su Binance stimato in 6,4 miliardi di dollari, definito il più grande furto di criptovalute mai registrato. L’azienda ha dichiarato:
«I nostri investigatori stanno osservando modelli di riciclaggio mai visti prima con i fondi rubati a seguito dell’attacco a Binance.»
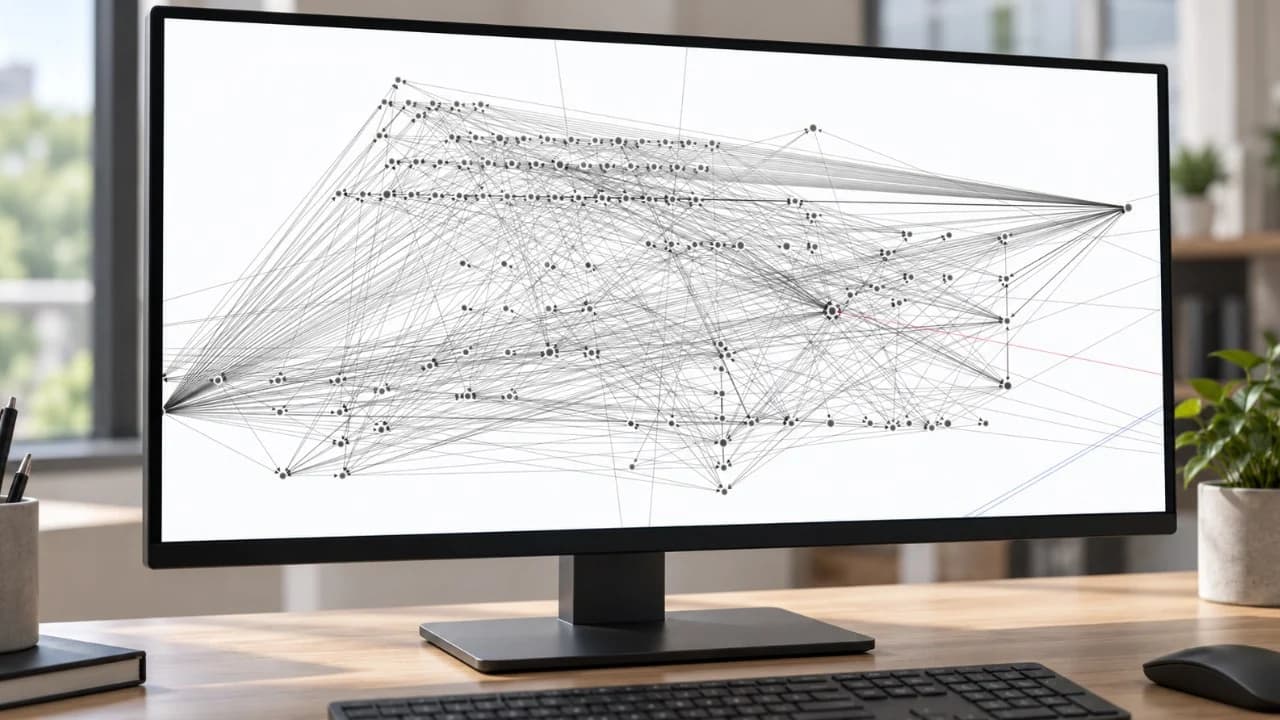
Migliaia di transazioni in un breve lasso di tempo hanno suggerito l’esistenza di un processo automatizzato volto a nascondere le tracce. Gli investigatori hanno rintracciato trasferimenti ripetuti tra indirizzi, compresi i ritorni verso portafogli utilizzati in precedenza nella sequenza. Molti indirizzi hanno ricevuto inizialmente esattamente 1 TRX, il token nativo di Tron utilizzato per pagare le commissioni di transazione, prima di accettare ulteriori fondi e inoltrare gli asset altrove. Chainalysis ha aggiunto: «Questa sequenza ripetitiva suggerisce un processo programmato per lo spostamento e la ridistribuzione dei fondi rubati».
Gli investigatori rintracciano gli accessi e un collegamento con la Corea del Nord
Il co-CEO di Binance, Richard Teng, ha rivelato ulteriori punti di violazione e controlli di approvazione aggirati, oltre a un meccanismo di autodistruzione che ha eliminato strumenti e tracce. Chainalysis ha rintracciato i flussi in uscita fino alle 16:20 circa, ora della costa orientale, del 29 ottobre e ha identificato un portafoglio Ethereum finanziato tramite Tornado Cash, un crypto mixer che nasconde i collegamenti tra depositi e prelievi. Tale portafoglio ha presentato autorizzazioni valide e firmate, ovvero permessi firmati crittograficamente, consentendo a un hot wallet di Binance di eseguire software distribuito dagli aggressori e trasferire asset verso indirizzi controllati dagli stessi. I modelli di riciclaggio suggerivano inizialmente il coinvolgimento di Tradertraitor, un gruppo di criminalità informatica nordcoreano. Chainalysis ha poi osservato che le risorse rubate da Binance si sono mescolate ai proventi del furto su Bitget avvenuto a settembre, precedentemente attribuito ad attori nordcoreani, rafforzando così l’attribuzione dell’attacco a Tradertraitor. Da parte sua, TRM Labs ha attribuito l’attacco a Binance a Tradertraitor con un elevato grado di certezza, citando informazioni di intelligence sia on-chain che off-chain.
Gli scambi di stablecoin in una corsa contro il congelamento delle risorse
Chainalysis ha spiegato:
«Il congelamento dei fondi richiede tempo. L’autore dell’attacco ha cercato di anticipare tale processo trasferendo rapidamente 500 milioni di dollari in stablecoin in un wallet il cui compito era quello di sostituire tali asset congelabili con asset non congelabili».
Tali controlli sul congelamento delle stablecoin e sulle blacklist possono impedire agli indirizzi designati di trasferire i token interessati, mentre l’ether nativo non dispone di un meccanismo equivalente controllato dall’emittente.
In circa 20 minuti, il portafoglio ha scambiato 325 milioni di dollari in stablecoin con circa 285 milioni di dollari in ether, per poi trasferire i restanti 175 milioni di dollari verso portafogli intermedi 10 minuti dopo. I congelamenti sono iniziati alle 17:14, ora della costa orientale, del 29 ottobre; secondo Chainalysis, nel suo resoconto del 30 ottobre risultavano congelati circa 2,8 miliardi di dollari. Binance, da parte sua, ha stimato separatamente il totale a circa 3 miliardi di dollari quel giorno.
L’exchange ha inoltre dichiarato di aver accantonato oltre 6,34 miliardi di dollari di fondi aziendali per far fronte all’incidente, esclusi i beni congelati. Di tale importo, 5 miliardi di dollari erano già detenuti in token coinvolti nell’incidente. Erano in corso acquisti tramite canali di mercato e over-the-counter per coprire le attività rimanenti.
Binance ha dichiarato che il proprio team di monitoraggio ha individuato una proposta DAO dannosa, ha avvertito il progetto, di cui non è stato rivelato il nome, e ha coordinato la chiusura dei depositi con le piattaforme di scambio prima…
Leggi ora: Binance contribuisce a sventare un attacco alla governance da 1,2 milioni di dollari in meno di 48 ore

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.
Informazioni sull'autore
SCRITTO DAKevin Helms
Kevin Helms è un giornalista di criptovalute specializzato in Bitcoin, regolamentazione della blockchain e mercati globali degli asset digitali.














