Un gruppo non identificato di autori di attacchi ha lanciato una catena L2 fasulla che si spacciava per Giwa, un progetto sostenuto da Upbit, individuata da DYORSWAP, un exchange decentralizzato multichain. Sono andati persi oltre 760 ETH trasferiti sulla catena e DYORSWAP ha annunciato una procedura di risarcimento per gli utenti coinvolti.
I truffatori lanciano una falsa L2 di ETH per sottrarre 2 milioni di dollari ai trader di criptovalute
SCRITTO DA

CONDIVIDI
Punti chiave
- Una falsa catena L2 di Ethereum denominata GIWA ha sottratto 766 ETH (oltre 2 milioni di dollari) a 1.335 utenti che avevano trasferito fondi tramite bridge.
- I truffatori hanno implementato una complessa catena falsa con bridge funzionanti, ingannando inizialmente DYORSWAP.
- DYORSWAP sta indagando sulla truffa e sta rimborsando gli utenti, ma deve affrontare critiche per averla resa possibile.
Lo schema di implementazione della falsa catena Giwa L2 causa perdite per oltre 760 ETH
È stato segnalato per la prima volta un nuovo e sofisticato schema che prevede il lancio di una falsa soluzione L2 di Ethereum, che ha colpito oltre un migliaio di utenti che hanno trasferito i propri fondi sulla catena.
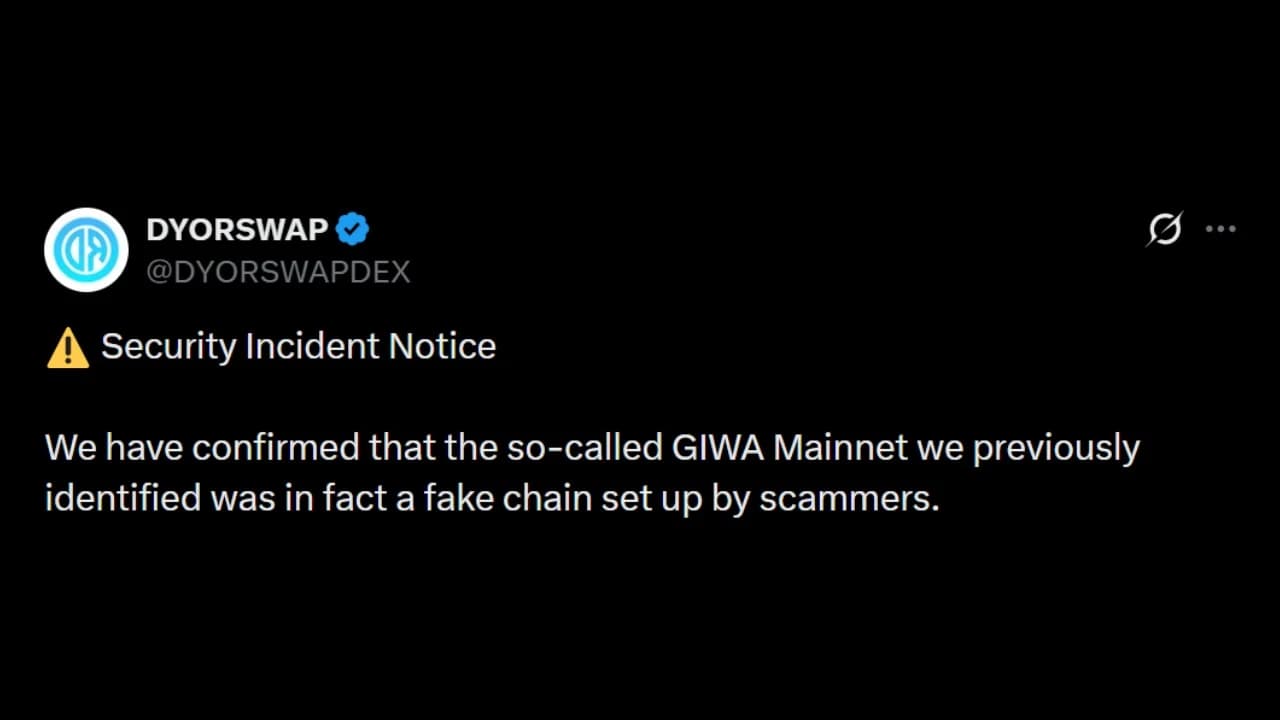
La catena, che utilizzava 9134 come numero di identificazione (Chain ID), è stata inizialmente identificata da DYORSWAP, un exchange decentralizzato (DEX) multi-catena, come la mainnet di GIWA, un progetto sostenuto da Upbit, inducendo i primi utenti a trasferire rapidamente i propri fondi sulla catena per approfittare delle opportunità finanziarie che ne sarebbero derivate.
Inizialmente, alcuni hanno sostenuto che la truffa consistesse semplicemente nel prendere un normale indirizzo ETH e pubblicarlo come catena L2. Tuttavia, nel suo rapporto ufficiale, DYORSWAP ha sottolineato che non era così, poiché l’implementazione della catena includeva un’infrastruttura in stile OP Stack, un bridge e un batcher, il che indica un grado di sofisticazione maggiore.
Il furto è stato perpetrato dopo che oltre 1.335 indirizzi avevano trasferito fondi al contratto, con circa 766,25 ETH sottratti a questi utenti, per un valore di oltre 2 milioni di dollari al momento della stesura di questo articolo.
Prima che i fondi venissero sottratti, DYORSWAP ha rilevato attività reali nella catena contraffatta, con transazioni degli utenti — tra cui acquisti, vendite e lanci di token — che avvenivano in tempo reale.
«Fino a nuovo avviso, NON utilizzate alcun RPC, bridge o contratto non ufficiale della mainnet GIWA e NON inviate fondi a nessun indirizzo correlato», ha dichiarato DYORSWAP dopo aver rilevato che i fondi degli utenti erano stati sottratti.
Ciononostante, mentre l’incidente era in corso, il vero progetto Giwa ha chiarito di non aver lanciato in segreto la propria mainnet. «Al momento NON abbiamo la nostra mainnet in funzione. Qualsiasi post che affermi di disporre di informazioni sull’RPC della mainnet di GIWA NON È VERO», ha spiegato Giwa sui social media.
Pur negando ogni responsabilità diretta nell’attacco, affermando che i fondi erano stati sottratti dalla catena falsa, DYORSWAP ha avviato una procedura di rimborso per gli utenti coinvolti, dichiarando di aver già distribuito oltre 200 ETH attingendo dai propri fondi.
DYORSWAP ha sottolineato che continuerà a indagare e a ricostruire l’intera cronologia delle transazioni della catena falsa per identificare e rintracciare gli indirizzi dell’autore dell’attacco.
Ciononostante, gli utenti hanno criticato l’approccio di DYORSWAP, sostenendo che senza il loro coinvolgimento nessuno avrebbe notato il lancio della catena né trasferito fondi su di essa, definendo l’accaduto una truffa di ingegneria sociale.
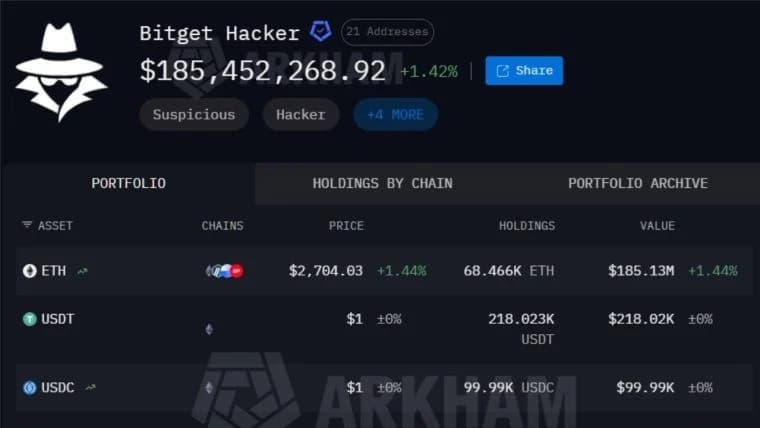
Lo schema del falso lancio della mainnet di Giwa fa seguito a una serie di incidenti di sicurezza che hanno preso di mira sia piattaforme decentralizzate che centralizzate, tenendo i possessori di criptovalute in costante allerta.

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.