Arravind Prabu, fondatore di Cryptobilis, ha rivelato che la società è stata acquisita da un soggetto non divulgato all’inizio di quest’anno. Pur ammettendo di aver fornito assistenza all’attuale team dirigenziale in alcune occasioni, Prabu ha negato di avere alcuna visibilità operativa sulle attività quotidiane dell’azienda.
Punti chiave
- L’ex CEO di Cryptobilis, Arravind Prabu, ha rivelato che la società è stata venduta nel marzo 2026 a nuovi proprietari.
- Prabu ha dichiarato che, a partire dalla vendita, i fondatori non hanno più avuto accesso né controllo sulle operazioni aziendali.
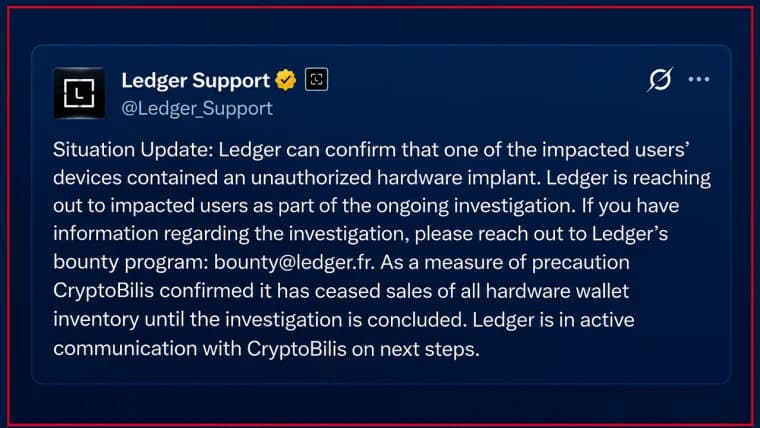
- Ledger ha sospeso le spedizioni dopo aver confermato che un dispositivo manomesso era stato venduto tramite Cryptobilis, causando perdite per milioni.
Il fondatore di Cryptobilis rivela la vendita dell’azienda e nega ogni responsabilità per lo sfruttamento dei dispositivi manomessi
Arravind Prabu, fondatore di Cryptobilis, la società che avrebbe venduto i portafogli Ledger interessati da un exploit ancora in corso, ha fornito chiarimenti sul proprio coinvolgimento con il fornitore di portafogli, prendendo le distanze dall’attuale exploit.
In una dichiarazione pubblicata su LinkedIn il 10 ottobre, Prabu ha rivelato che Cryptobilis è stata acquisita da una nuova proprietà di cui non è stata resa nota l’identità, con lui e un altro cofondatore che si sono dimessi e hanno ceduto le responsabilità operative e amministrative a questa nuova entità.
Inoltre, Prabu ha chiarito che, da quando la vendita è stata completata, né lui né l’altro cofondatore di Cryptobilis hanno avuto «alcun accesso, credenziali, visibilità o controllo amministrativo sui sistemi di backend di Cryptobilis, sui database dei clienti, sulla cronologia degli ordini o sui canali di comunicazione aziendali».
Ciononostante, ha riconosciuto di aver svolto un ruolo nell’assistere il nuovo team in alcune occasioni «in veste di consulenti e coordinatori» per garantire una transizione senza intoppi, ma ha negato di avere alcuna «visibilità aziendale o operativa sulla gestione quotidiana della società o sull’infrastruttura IT».
Per quanto riguarda il motivo per cui non aveva reso nota la vendita, Prabu ha sottolineato di essere stato vincolato contrattualmente a non rilasciare comunicati pubblici sulla transazione fino a metà ottobre, ma che tutti i fornitori erano stati informati della transazione e del passaggio alla nuova gestione.
Ciononostante, Prabu non ha chiarito se le scorte di hardware Ledger fossero incluse nel passaggio delle consegne operative alla nuova dirigenza, né chi avesse accesso a tali dispositivi prima di ciascuna vendita.
"Per tutte le questioni operative in corso, le richieste tecniche o le dichiarazioni ufficiali relative a Cryptobilis, si prega di contattare l’attuale responsabile", ha concluso Prabu.
Da quando Ledger ha individuato un dispositivo manomesso proveniente da Cryptobilis, l’azienda ha sospeso tutte le spedizioni e le vendite dei dispositivi Ledger, raccomandando ai clienti di non configurare i propri portafogli.
Ciononostante, secondo quanto riferito, altri dispositivi manomessi sarebbero comparsi in altre regioni, provenienti da diversi rivenditori autorizzati, ampliando la portata potenziale di questa vulnerabilità che ha già causato perdite per oltre 90 milioni.
Ledger sta ancora indagando sulla questione e, nel suo ultimo aggiornamento, ha ribadito che tutti i dispositivi compromessi provenivano da Cryptobilis.