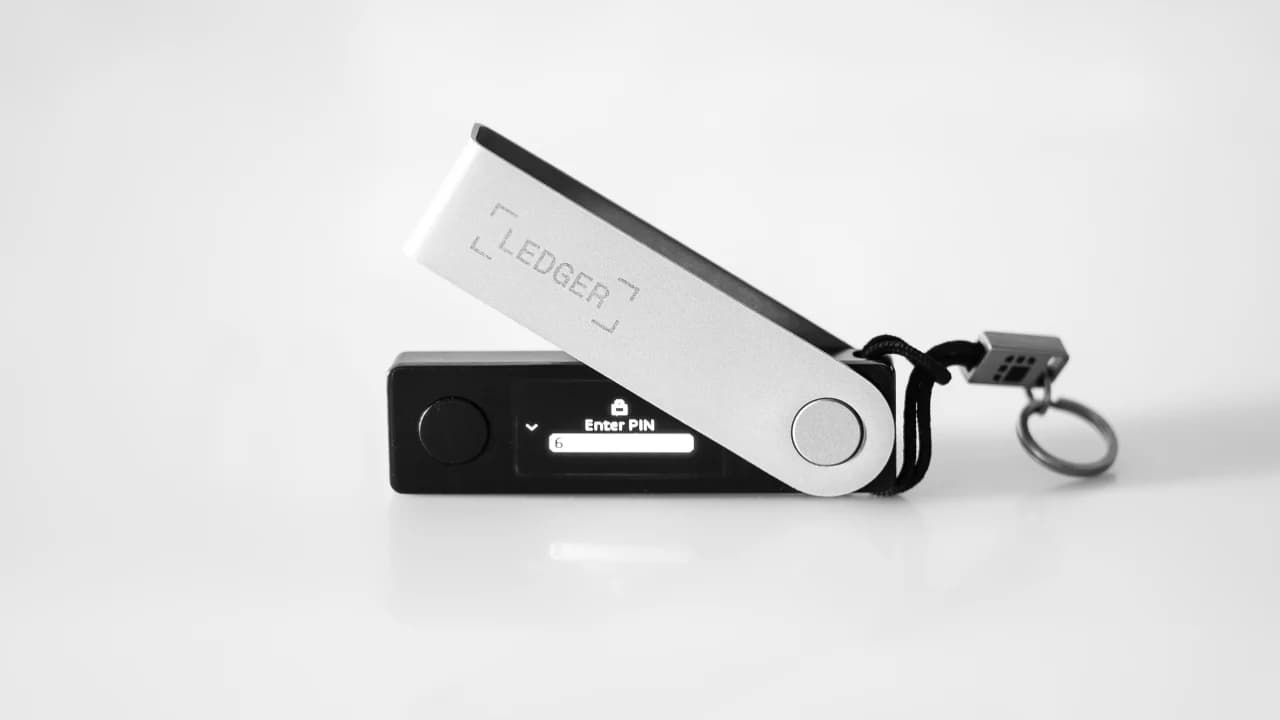
Nuove segnalazioni sui social media indicano che i portafogli Ledger oggetto di attacchi fisici potrebbero non limitarsi all’Asia, poiché sarebbero stati rinvenuti dispositivi manomessi simili anche in Europa. La notizia arriva dopo che l’azienda ha confermato la presenza di un dispositivo hardware nascosto all’interno di un portafoglio coinvolto nel recente attacco da 93,4 milioni di dollari.
Utente scopre hardware nascosto in un portafoglio Ledger europeo
SCRITTO DA
CONDIVIDI
Punti chiave
- L’attacco ai portafogli hardware Ledger da 93,4 milioni di dollari si sarebbe esteso a Mediamarkt, un importante rivenditore europeo.
- Un cliente ha individuato una versione precedente del dispositivo nascosto in grado di superare i controlli software, invitando gli altri a ispezionare i propri dispositivi.
- Ledger sostiene che l’attacco sia limitato al rivenditore asiatico CryptoBilis, ma sta ora rivedendo i controlli sui rivenditori.
Nuovi portafogli Ledger manomessi sarebbero stati individuati al di fuori dell’Asia
Mentre procede l’indagine sul recente attacco da 93,4 milioni di dollari che ha colpito i portafogli Ledger venduti in Asia da CryptoBilis, un rivenditore autorizzato di Ledger, alcune segnalazioni collegano l’attacco ad altri rivenditori in altre regioni.
Ledger ha ammesso solo che in uno dei dispositivi colpiti dal furto da un milione di dollari era presente un impianto nascosto. Ciononostante, l’utente di X Johannes (4, 4) ha presentato prove della presenza di ulteriori impianti in un altro portafoglio Ledger che sarebbe stato acquistato da Mediamarkt, una catena di negozi tedesca presente in diversi paesi europei, tra cui Italia, Spagna, Turchia, Polonia, Austria e Paesi Bassi, tra gli altri.
Johannes (4, 4), che avrebbe acquistato questo portafoglio due settimane fa, ha sottolineato che questo impianto sembrava essere una versione precedente, poiché non riesce a nascondersi dietro lo schermo del dispositivo per renderne difficile l’individuazione. Ciononostante, ha spiegato che il suo portafoglio, sebbene compromesso, non ha trasferito i suoi fondi all’autore dell’attacco. "O il dispositivo non ha funzionato, oppure stavano aspettando una diffusione più capillare dei dispositivi compromessi", ha ipotizzato.
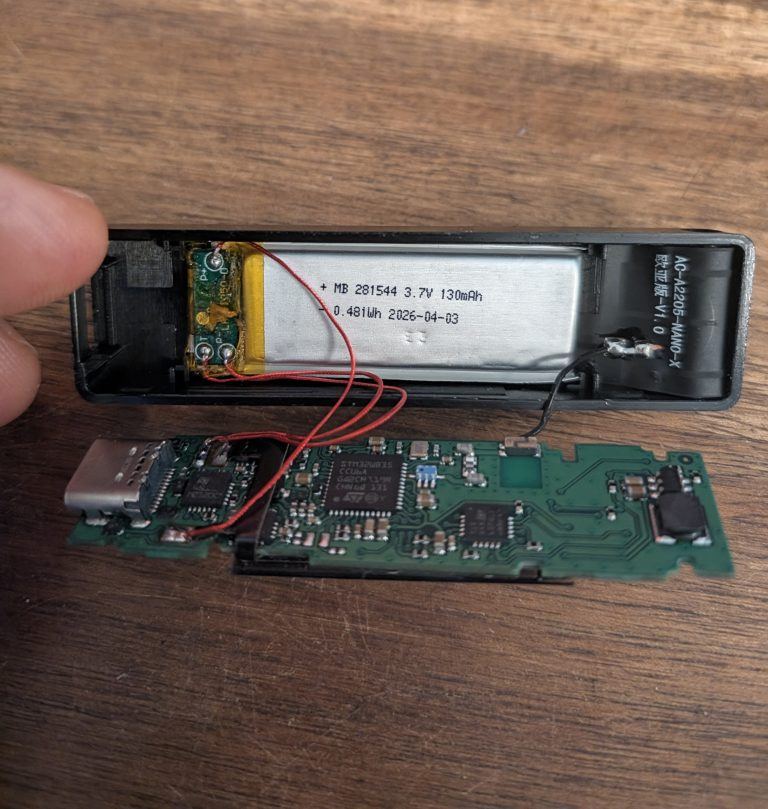
L’ex CEO di Mt Gox, Mark Karpeles, ha aggiunto che sull’antenna di questo portafoglio era riportata la dicitura «versione eurasiatica», suggerendo l’esistenza di versioni diverse a seconda delle frequenze di telefonia mobile utilizzate in ciascuna regione.
In precedenza, Mark Karpeles aveva documentato la presenza di dispositivi simili in portafogli provenienti dalla Malesia, dove ha sede Cryptobilis. Questo nuovo rapporto estende la vulnerabilità ai portafogli offerti in Europa, esponendo potenzialmente un numero maggiore di clienti a questo vettore di attacco.
Infine, Johannes (4,4) ha raccomandato ai possessori di Ledger che hanno acquistato i propri portafogli da rivenditori di aprire i propri dispositivi e di non fidarsi dei controlli software di Ledger, poiché casi simili si sono verificati in altre regioni. Tutti i dispositivi manomessi hanno superato i controlli di sicurezza del software Ledger, inducendo i clienti a utilizzarli senza preoccupazioni.
Nel suo aggiornamento più recente, Ledger ha chiarito che tutti i casi confermati interessati da questa vulnerabilità erano limitati ai dispositivi venduti tramite CryptoBilis, incoraggiando gli utenti coinvolti a «contattare l’assistenza Ledger tramite i canali ufficiali e a presentare denuncia alle autorità di polizia locali».
«Stiamo migliorando costantemente questo aspetto e eventi come questo rafforzano la nostra determinazione: rivedere i controlli sui rivenditori autorizzati, potenziare le protezioni hardware e collaborare con le autorità», ha concluso Ledger. Al momento della stesura di questo articolo, l’assistenza di Ledger non ha ancora affrontato le voci che circolano riguardo a presunti dispositivi manomessi provenienti da rivenditori europei.
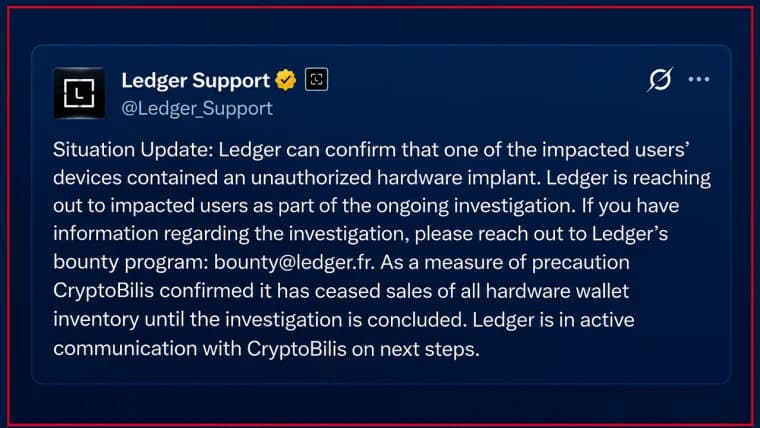
Ledger conferma la presenza di un dispositivo di spionaggio all’interno di un portafoglio hardware, in un contesto di presunte perdite di criptovalute pari a 93,4 milioni di dollari collegate al rivenditore CryptoBilis.
Leggi ora: Ledger conferma hardware nascosto nei portafogli degli utenti colpiti

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.