Um ex-engenheiro de infraestrutura de uma empresa industrial sediada em Nova Jersey foi condenado a 32 meses de prisão federal após admitir que sabotou os sistemas de computador de sua empregadora — e exigiu cerca de US$ 750.000 em bitcoin para interromper o ataque.
Engenheiro que sabotou empresa para obter resgate em bitcoins é condenado à prisão
ESCRITO POR
PARTILHAR

Pontos principais
- Daniel Rhyne foi condenado a 32 meses de prisão por sabotar os sistemas de computador de seu ex-empregador e tentar extorquir a empresa.
- Os promotores afirmaram que ele excluiu contas de administrador, alterou senhas e desligou servidores usando seu acesso privilegiado.
- Rhyne exigiu cerca de 20 bitcoins, no valor aproximado de US$ 750.000 na época, em troca de interromper o ataque.
Daniel Rhyne, 59, de Kansas City, Missouri, foi condenado em 28 de setembro em um tribunal federal em Trenton, após se declarar culpado anteriormente por extorsão envolvendo ameaça de danificar um computador protegido e por danificar intencionalmente um computador protegido, de acordo com a Procuradoria dos Estados Unidos para o Distrito de Nova Jersey.
Rhyne trabalhava como engenheiro de infraestrutura central para a empresa industrial não identificada, o que lhe conferia privilégios administrativos sobre seus sistemas de computador. Uma denúncia criminal do FBI apresentada em 2024 descreve um esforço metódico para explorar esse acesso. Os investigadores afirmaram que Rhyne criou uma máquina virtual oculta na rede da empresa — protegida pela senha “TheFr0zenCrew!” — e a utilizou para acessar remotamente uma conta de administrador.
Em 25 de novembro de 2023, segundo os promotores, Rhyne programou uma série de tarefas automatizadas destinadas a serem executadas mais tarde naquele mesmo dia. Os comandos excluiriam 13 contas de administrador de domínio, alterariam as senhas de 301 contas de usuário, modificariam senhas de administradores locais afetando 254 servidores e alterariam credenciais vinculadas a mais de 3.200 estações de trabalho de funcionários.
Outras tarefas programadas desligariam os servidores e computadores da empresa. Os investigadores afirmaram que as ações combinadas tinham como objetivo impedir que a empresa tivesse acesso aos seus próprios sistemas e dados.
As evidências apontavam para uma ameaça interna
A denúncia detalhou sinais de preparação. Dias antes do ataque, pesquisas realizadas a partir da máquina virtual oculta incluíram consultas como “como alterar senhas de administrador a partir de uma linha de comando”, “excluir uma conta de domínio” e “desligar remotamente um computador”. Pesquisas semelhantes foram encontradas no laptop corporativo de Rhyne, afirmaram os investigadores.
Por volta das 16h do dia 25 de novembro, os administradores de rede descobriram que suas contas haviam sido excluídas. Cerca de 44 minutos depois, os funcionários receberam um e-mail de extorsão alegando que todas as contas dos administradores de TI haviam sido excluídas e os backups apagados. O remetente ameaçou desligar mais 40 servidores por dia durante 10 dias, a menos que a empresa pagasse aproximadamente 20 bitcoins até 2 de dezembro — valor que na época era de cerca de US$ 750.000 e que atualmente está avaliado em cerca de US$ 1,67 milhão.
Os investigadores acabaram por associar a máquina virtual oculta à conta de Rhyne e ao laptop da empresa. Eles também descobriram que a senha que protegia o endereço de e-mail usado para a extorsão era “TheFr0zenCrew!” — a mesma senha usada para a máquina virtual oculta.
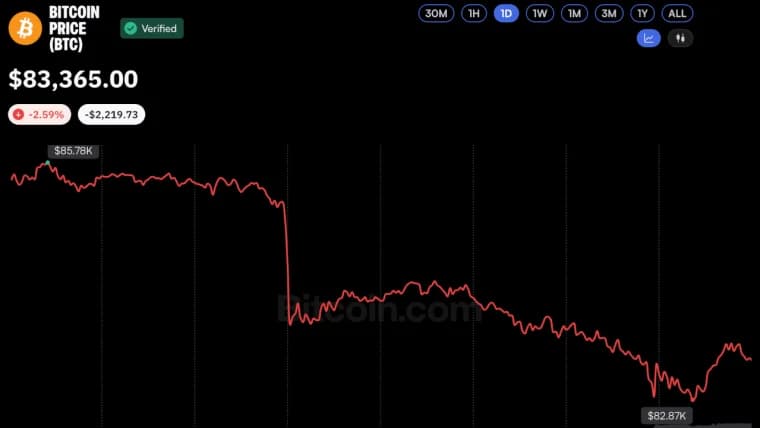
O Bitcoin caiu abaixo de US$ 83.000, enquanto o total de liquidações de criptomoedas disparou para quase US$ 700 milhões. A Bitfinex divulga suas últimas perspectivas de mercado.
Leia agora: Preço do Bitcoin apaga ganhos de outubro: por que US$ 81.300 é agora o nível crítico

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.