Coldcardは2026年10月11日、公式Xアカウントで重大なファームウェアの脆弱性があるとして顧客に誤った警告を行うフィッシングリンクを投稿し、再びセキュリティ上の問題に直面しています。同社はこの投稿を削除し、認証情報および二要素認証の安全性は確保されていると主張しています。 この事件は、7月に発生した壊滅的なシード生成の不具合に続くもので、その不具合により数千のウォレットが流出すると報じられ、損失額は1億ドルを超えると推定されています。
1億ドル損失の後にColdcard Xアカウントがフィッシング被害

共有
主なポイント:
- Coldcardの公式Xアカウントが10月11日にフィッシングリンクを投稿したため、調査が開始されました。
- 不正な投稿があったにもかかわらず、Coldcardは自社の認証情報およびオフラインの二要素認証は依然として安全であると述べている。
- この事件は、Coldcardが7月に経験したファームウェアの重大な不具合に続くもので、その際、1億ドル以上の損失が発生したと報じられている。
Coldcardのセキュリティ悪夢が深まる――公式Xアカウントにフィッシング投稿が現れる
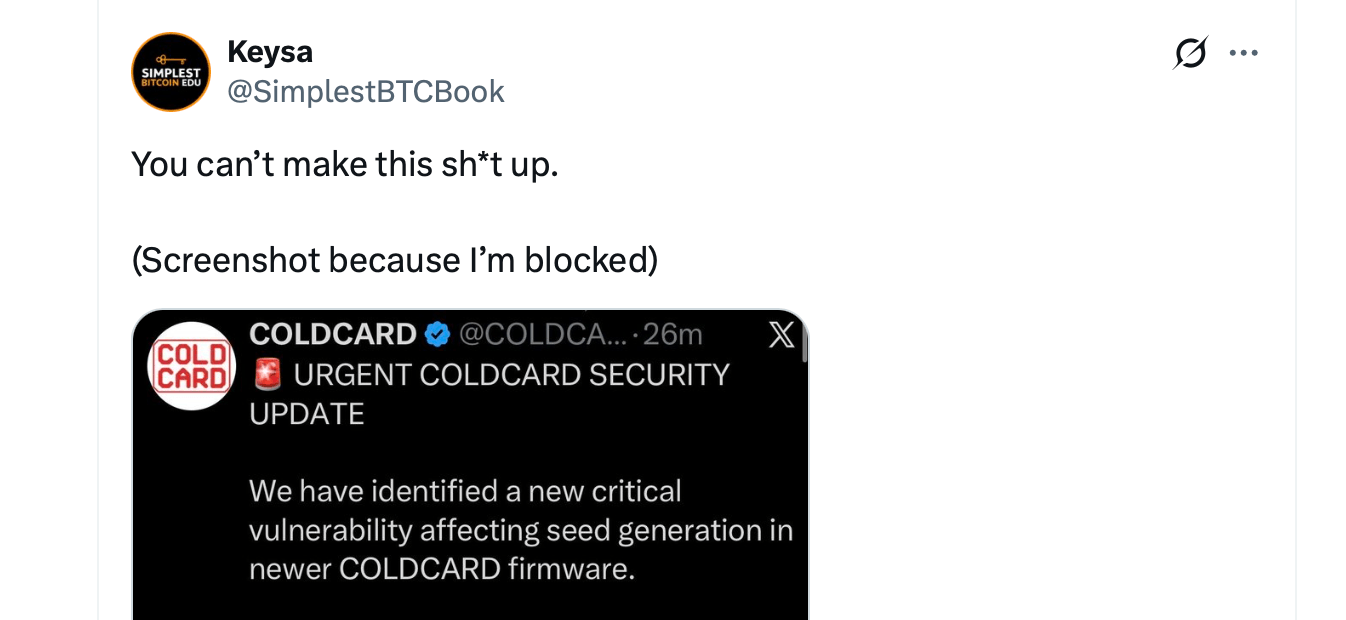
Coldcardは新たなセキュリティ上の頭痛の種を抱えることとなったが、今回は自社のソーシャルメディアアカウントを通じて発生した。10月11日(日)早朝、このハードウェアウォレットメーカーの公式Xアカウントに、いわゆるシード生成の脆弱性について顧客に警告し、フィッシングサイトへ誘導する不正な投稿が現れた。
この投稿は後に削除されましたが、攻撃者がどのようにして投稿できたのかという不穏な疑問が残っています。Coldcardは、アカウントの認証情報とオフライン二要素認証は依然として無傷であり、社内調査でも不正ログインやセッションは確認されていないと主張しています。
説得力のある警告と危険なリンク先
この詐欺メッセージはUTC午前2時頃に投稿され、Coldcardからの緊急セキュリティアップデートを装っていました。メッセージでは、最新のファームウェアにシード生成に影響を与える重大な脆弱性が含まれていると主張し、顧客に対しウォレットを直ちに移行するよう指示していました。
投稿では複数のColdcardハードウェアモデルが言及され、Coldcardの名前を悪用した偽サイトへ誘導されていました。今年初めに同社が遭遇した実際のセキュリティ事故を想起させる表現だったため、特に問題視されています。
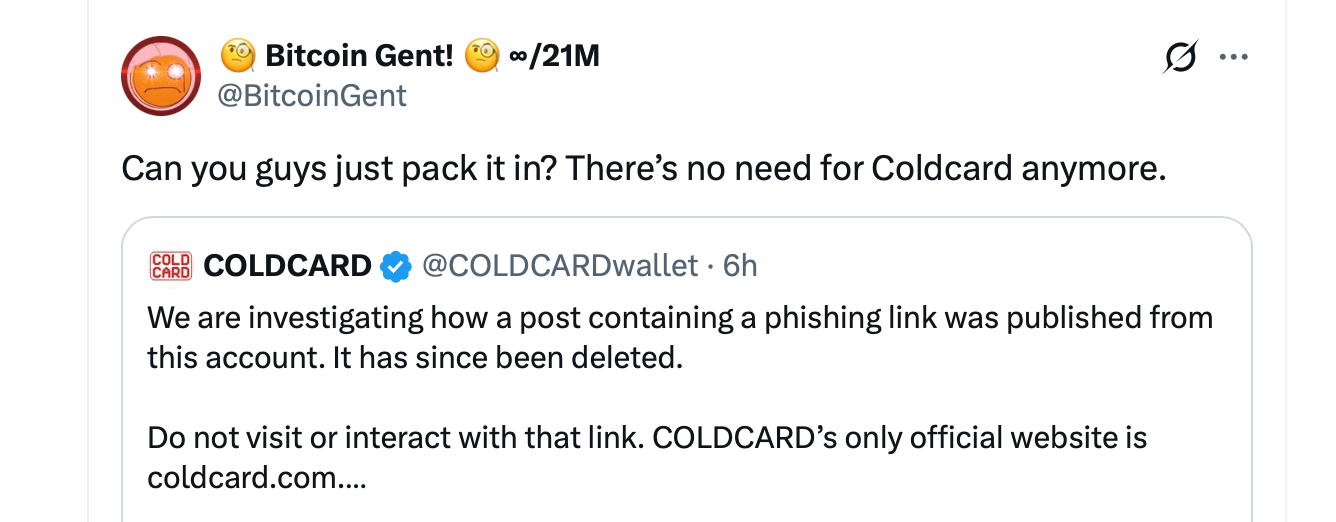
コミュニティのメンバーがすぐに警鐘を鳴らし、Coldcardは最終的にそのメッセージを削除しました。UTC午前5時46分頃、同社はこの事案を認め、顧客に対し不審なリンクをクリックしないよう警告しました。Coldcardは次のように述べています。
「このアカウントからフィッシングリンクを含む投稿がどのように公開されたか調査中です。当該投稿はすでに削除されました。」
同社はcoldcard.comが唯一の公式ウェブサイトであると強調し、同アカウントは2017年以降、オフラインの二段階認証と厳格なアクセス制限の下で運用されていると述べました。
Coldcard、Xに回答を求める
約20分後、ColdcardがXサポートに対し緊急調査を公に要請したことで、事態はさらに複雑化した。同社は、自社のセキュリティ調査ではアカウントへの不正アクセスを示す証拠は一切見つからなかったと主張した。 「当社のアカウントにフィッシング投稿が表示されたにもかかわらず、それに対応するログイン、セッション、またはアクセス記録は見つかりません」と同社は説明した。
Coldcardはプラットフォームレベルまたは管理者権限によるアクセスが疑われるとの懸念を表明しましたが、その説明は依然として確認されていません。問題を抱えるこのハードウェアウォレットメーカーは、ダークネット市場でXの管理用認証情報が取引されているという報告にも言及しましたが、自社のインシデントとの関連性は確認されていないと認めました。
現時点では、通常のセキュリティ対策が破られていないと所有者が主張するアカウントに、なぜ詐欺メッセージが届いたのかという点が謎の中心となっています。日曜日のフィッシング攻撃に直接起因する金銭的損失は、現時点で確認されていません。
7月の1億ドル被害が再びColdcardを襲う
これ以上の最悪のタイミングは考えられません。7月には、Coldcardは深刻なファームウェアの欠陥に直面しました。この欠陥により、攻撃者が脆弱なウォレットのシードを再構築し、当時で約1億~1億3000万ドル相当と推定される1,600~1,800ビットコインを盗み出したと報じられています。
根本的な問題は2021年3月に遡るとされ、意図したよりも大幅にランダム性が低いシードが生成されるという欠陥が関係していた。攻撃者は、物理的なデバイスを侵害するのではなく、潜在的な復元フレーズをオフラインでテストすることで、この弱点を悪用した。
Coldcardはその後、ファームウェアの修正をリリースし、影響を受けた顧客に対し、資金を新たに生成されたウォレットに移行するよう指示しました。日曜日に発生したフィッシング攻撃は、まさにこの懸念を悪用し、悪意のあるウェブサイトを正当なセキュリティガイダンスの体裁で装っていました。
透明ケースと怒れる顧客
今回の最新インシデントは、物理的な改ざんに対する保護策としてColdcardの透明なハードウェアケースを宣伝した10月9日の物議を醸したソーシャルメディア投稿に続くものです。偶然にも、この投稿は、Ledgerデバイスがサードパーティのサプライヤーやサプライチェーンのどこかで改ざんされていた可能性があることが発覚した後に公開されました。
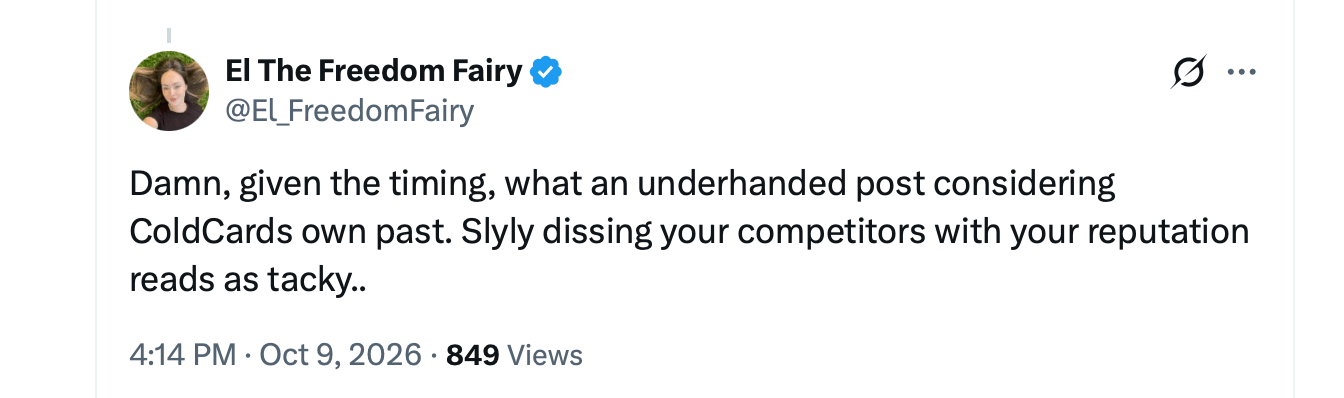
批判者はこのタイミングを強く非難し、透明なプラスチックや改ざん防止包装では、7月の損失をもたらしたソフトウェアの欠陥に対する保護効果はほとんどないとの主張を展開しました。暗号資産コミュニティのメンバー数名は、この投稿を「不謹慎」「状況判断が欠如している」「恥知らず」とみなしました。 一部の顧客や観察者は、Coldcardおよび共同創業者ロドルフォ・ノヴァクが、X上で批判者や被害を訴える人々をブロックしていると非難しています。現在、同社は再び厳しい監視にさらされており、今回は公式コミュニケーションの信頼性が問われています。Coldcardは、ファームウェアの更新やウォレット移行の手順について、引き続き顧客を自社の正規ウェブサイトのみに誘導しています。
今回の出来事は、このメーカーにとって特に気まずい矛盾を突きつけています。オンライン攻撃者から秘密鍵を守ることを理念とする企業が、自社の信頼できる通信チャネルがどのようにしてフィッシング詐欺の手段となってしまったのかを調査せざるを得ない状況に陥っています。

Coldcard社によると、AIが数百万ドル規模のビットコイン一掃事件に関連する、5年間にわたるウォレットの欠陥の発見に貢献した可能性があるということです。
今すぐ読む: Coldcardのセキュリティ上の脆弱性を発見したのはAIだったのでしょうか?

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。