10月4日、Base上で600万ドル相当の暗号資産が保管されていたヴォールトから資金が流出したが、最も不可解なのはその所有者が誰なのかという点かもしれない。公には誰もその正体を知らない。セキュリティ企業は、このヴォールトから約1,783 wstETHが流出したことを突き止めたが、オンチェーンの記録によれば、7人の署名者を持つ匿名の「Safe」が関与していることが示唆されている。 Base自体がハッキングされたわけではなく、Aaveのコア契約に問題があったとも指摘されておらず、金庫の所有者は依然として名乗り出ていません。
7人の正体不明の署名者が管理する暗号資産の保管庫から、600万ドルが消失しました。

共有
主なポイント:
- 損失額が600万ドルを超えたことを受け、Blockaidや複数のオンチェーン調査員がBaseの金庫に警鐘を鳴らしました。
- Aaveは1,783aBaswstETHをwstETHに変換したが、そのコアコントラクトに問題があったとは見なされていない。
- Baseの記録によると、所有者は依然として特定されておらず、「7人中3人の署名が必要」なSafeが関与しています。
誰も名乗り出ていない600万ドルのヴォールト
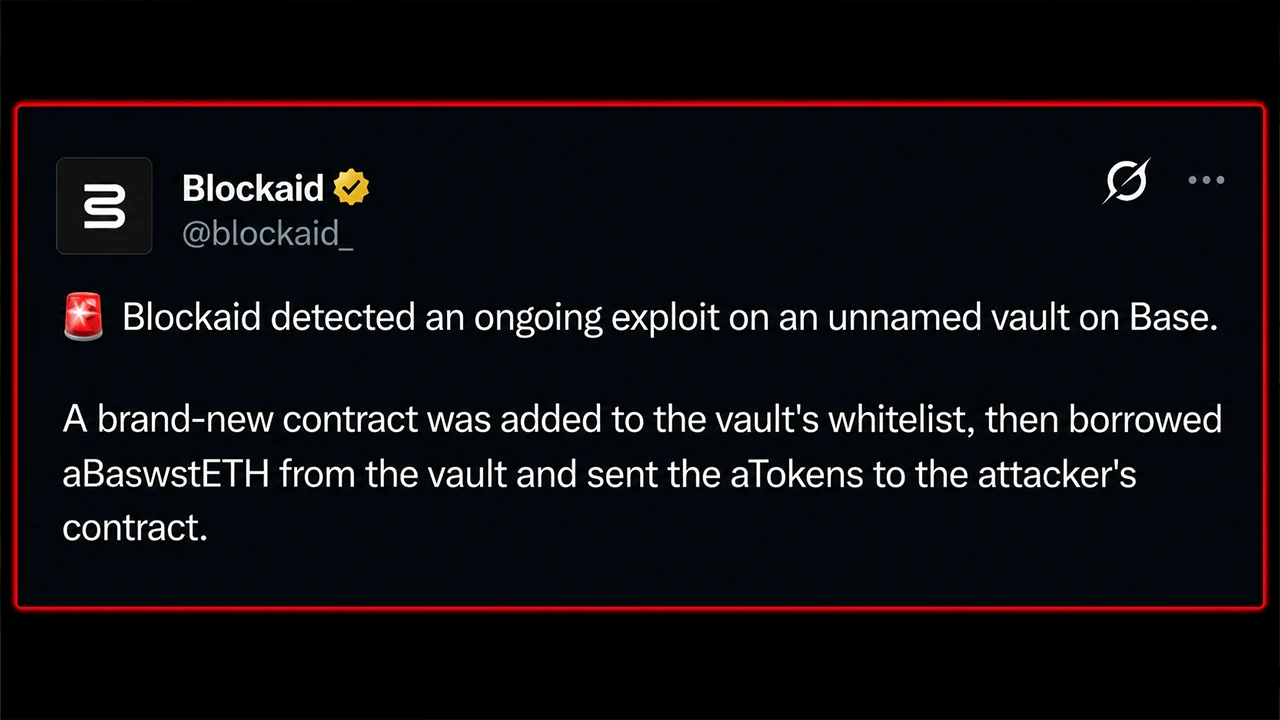
10月4日09:21(UTC)、Blockaidは、Coinbaseのイーサリアムレイヤー2(L2)プロトコルであるBase上で管理されているVaultにおいて、エクスプロイトと見られる事態が発生しているのを検知しました。その時点で、すでに約202万ドルが消失していました。 約40分後、損失額は600万ドルを突破し、セキュリティ企業はVaultから約1,783 wstETHが流出していることを突き止めました。
そして、さらに奇妙な事態が発生しました。どのプロトコルもこのヴォールトの所有権を主張しなかったのです。その管理者は7人中3人の署名が必要な「Safe」形式のウォレットであるようですが、7人の署名者の身元は依然として不明であり、公に所有者が特定されていないまま、数百万ドル規模の犯罪現場が残されました。

6件の流出、新たにホワイトリストに登録された1つのコントラクト
Peckshield、Certik、Exvulの各社もほぼ同じ集計結果に達しました。セキュリティ企業によると、1,783.067 aBaswstETHが金庫から借り入れられ、Base上のAaveを通じて約1,783 wstETHに償還されたということです。
平易に言えば、当初引き出されたトークンは、L2 Baseに預け入れられたラップされたステーキング済みイーサを表すAaveレシートトークンでした。新しく作成されたコントラクトが金庫のホワイトリストに追加され、それらのレシートトークンを借り入れ、攻撃者が管理するコントラクトへ移動させた後、Aaveを通じて原資産であるwstETHに換金しました。
Exvulは6件の流出を確認しました。しかし、正確な承認の失敗については、依然として確認されていません。セキュリティ企業は、コア契約が侵害されたとは述べておらず、これはBaseチェーン自体へのハッキングでもありませんでした。ウォレットの侵害や特定のAaveポジションに関する憶測は、あくまで憶測の域を出ません。
名前のない7人署名型セーフ
オンチェーンの記録により、この謎を無視することはますます難しくなっています。資金が流出した金庫はOpenzeppelinの透過プロキシであり、その所有者は約324日前に作成された「Safe」を指しています。 この「Safe」は動作に7つの署名のうち3つを必要としますが、公開されたプロトコル名はなく、このインシデントを追跡しているセキュリティ企業によって、7つの署名者のアドレスのいずれも公に特定されていません。アップグレード権限は別途設定されており、金庫とそれを最終的に管理する者との間に、さらに別の契約層が追加されています。 現時点では、オンチェーン上で確認できる運営主体は、この匿名の「7人中3人の署名が必要」なSafeです。資金が流出したプロキシのアドレスは0xD1895f2019c2152FC2b9022D57f19198c4CFCABCであり、 その「Safe」の所有者は 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4 です。 BasescanとArkham Intelligenceは、後者が「Safe Proxy Factory 1.4.1」を通じて作成されたSafeproxyであると特定しています。この区別は、調査チームが実際に何を知っているかを理解する上で重要です。彼らは、金庫、その所有者コントラクト、7つの署名アドレス、およびトークンの流れを確認することができます。 しかし、彼らが把握できていないのは、それらのアドレスの背後にいる組織の実態や、ホワイトリストの変更が盗まれた認証情報、ホワイトハッカー、権限設定の不備、あるいはその他の未知の脆弱性によるものかどうかという点です。この空白を埋めるべく名乗り出た公開チームは、現時点では存在しません。
現時点ではシステムリスクは封じ込められているように見えますが、盗まれたwstETHが売却されれば、そのペッグに短期的な圧力がかかる可能性があります。残されているのは、約600万ドルが消失し、オンチェーン調査員が資金流出の背後にある仕組みを追跡でき、7つの署名アドレスが公然と存在しているという、不可解な状況です。 しかし、それらのアドレスを管理する人物たちは依然として表舞台に現れていません。この件は現在も展開中です。どのプロトコルもこの金庫を名乗り出ておらず、バグや鍵の侵害に関する確認済みの報告も公表されていません。新たな情報が明らかになり次第、詳細を追加します。

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。