セキュリティパッチの公開から約10日後の木曜日夕方、ビットコイン・ライトニング・ネットワークのノードソフトウェアプロジェクトは、バージョン26.06.7以前を実行しているCore Lightningオペレーターが攻撃者の標的になっていると警告しました。 チームは攻撃者がどの脆弱性を悪用しているかを特定しておらず、資金の盗難も報告されていません。バージョン26.06.8では、資金を危険にさらす可能性のあるチャネル閉鎖の欠陥を含む複数のセキュリティ問題が修正されており、オペレーターには直ちにアップグレードするよう呼びかけられています。
ビットコインのライトニングノードが標的となっている状況を受け、Core Lightningが警鐘を鳴らしています。

共有

主なポイント:
- Core Lightningによると、攻撃者はバージョン26.06.7以前のノードを標的としている。
- バージョン26.06.8は9月22日にリリースされ、資金を脅かす可能性のある脆弱性への修正が含まれています。
- 現時点では損失は確認されていないが、Core Lightningは直ちにアップグレードするよう呼びかけている。
Core Lightning、攻撃者がパッチ未適用のノードを標的としているとして警鐘を鳴らす
Core Lightningは、依然として古いソフトウェアを実行しているすべてのユーザーに対し、「今すぐアップグレードしてください」という極めてシンプルなメッセージを発信しています。10月1日、このビットコイン・ライトニング・ネットワークのノード実装プロジェクトは、攻撃者がバージョン26.06.7以前を実行しているノードを標的としていると警告し、9月22日にリリースされたパッチを緊急のセキュリティ課題へと昇華させました。
攻撃者が具体的にどのような脆弱性を悪用しているかは依然として明らかになっていません。プロジェクト側では攻撃の成功や資金の盗難を確認できていませんが、バージョン26.06.8ではサービス拒否(DoS)問題から資金を危険にさらす可能性のあるチャネル閉鎖の欠陥に至るまで、幅広い脆弱性が修正されています。
警告に先立ちパッチが公開されていた
Elements Projectの下でメンテナンスされているCore Lightningは、パッチが適用されていないノードを標的とする攻撃者の報告を受けた後、ノード運営者に対し「できるだけ早く」最新リリースへ移行するよう呼びかけました。暗号資産企業のBlockstreamはこの警告を広め、依然として古いビルドを実行している運営者に対し、26.06.8のインストールを強く促しました。
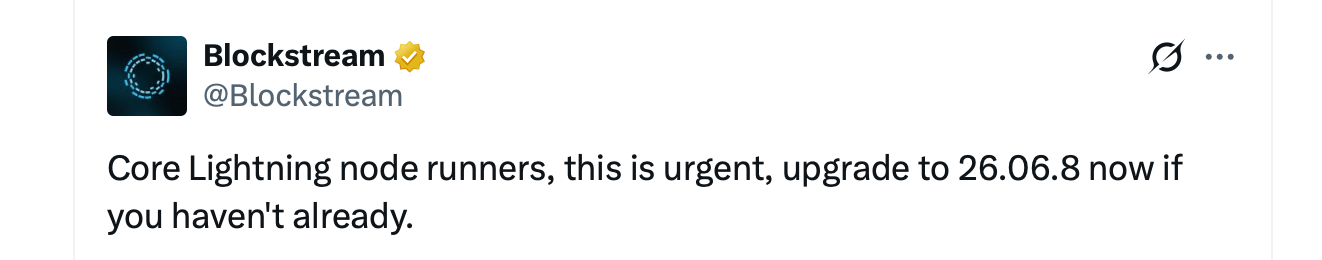
興味深いのはそのタイミングです。バージョン26.06.8は9月22日にリリースされており、攻撃警告の約10日前でした。メンテナンス担当者はすでにアップグレードを強く推奨していました。オペレーターがパッチを適用する時間的余裕がある間に、潜在的な攻撃者が根本的な脆弱性をリバースエンジニアリングしにくくするため、一部のテスト結果は意図的に非公開にされていました。 その後、事態は急展開しました。公開されたリリース情報によると、指摘されたバグは三種類あります。一つ目は送信者のノードをクラッシュさせる恐れがあるもの、二つ目はCore LightningのRESTインターフェース経由でメモリを枯渇させる恐れがあるものです。最も深刻なのはチャネルの閉鎖に関連するもので、ペナルティメカニズムの不具合によりユーザーに資金損失が発生する恐れがあります。
チャネルの閉鎖が思わぬ方向に進んだ場合
さらに、ライトニングネットワークのペナルティシステムは、あるピアが古いチャネル状態をブロードキャストして不正を行った場合、誠実な参加者がペナルティを請求できるように設計されています。26.06バージョンの不具合により、Core Lightningが特定のトランザクションを通常の協力的なクローズと誤認し、その下に隠された取り消されたコミットメントを見逃してしまう可能性があります。
このシナリオでは、不正行為者を検知するはずのソフトウェアが適切に動作せず、本来没収されるべき資金が相手側に残ってしまう可能性があります。プロジェクト側は、攻撃者がこの特定の欠陥、クラッシュの脆弱性、RESTの問題、あるいは詳細が一部不明な別の問題を悪用しているかどうかについては明らかにしていません。この区別は重要です。 これはビットコインそのものの脆弱性ではありません。ビットコインを基盤とするスケーラビリティネットワークであるライトニングネットワークの実装の一つ「Core Lightning」に影響を及ぼすものです。LND、Eclair、LDKはアドバイザリで言及されておらず、一般的なウォレットユーザーは必ずしもCore Lightningノードを実行しているわけではありません。彼らが影響を受けるかどうかは、ウォレットの背後にあるインフラストラクチャに依存します。
8月に始まったセキュリティ対応サイクル
木曜日の警告は、突然出てきたわけではありません。8月26日、Core LightningはAIによって生成された大量の脆弱性報告を精査中であることを明らかにしました。そのうちいくつかは正当なものであり、これを受けて協調的な修正が行われました。
運用者には、単に電源を切るのではなく、–offline オプションを指定して再起動するよう推奨されました。これによりデーモンはブロックチェーンを監視し続け、強制終了に対応できますが、ピア接続は遮断されます。電源を切ったノードではこの処理は実行できません。 バージョン26.06.7は8月28日頃にリリースされたが、9月15日には資金に影響を及ぼす可能性のある実験的機能に関する新たな調査が開始された。その6日後に26.06.8がリリースされた。さらに約10日後、標的型攻撃の報告が相次いだ。
オンラインマネーはパッチ適用を異なるものにする
ライトニングノードは、引き出しの中でほこりをかぶっているコールドウォレットとは異なります。ノードは支払いをリアルタイムでルーティングする必要があるため、チャネルキーは常にオンラインの状態に保たれています。そのため、ソフトウェアが古いままであることは、単に稼働時間の問題にとどまりません。資金は、攻撃者が破壊しようとしているシステムそのものの中に直接保管されている可能性があるのです。
現時点では被害総額は報告されておらず、Core Lightning側も攻撃が成功したとは述べていません。26.06.7またはそれ以前のバージョンを実行し続けているすべてのノードは、依然としてプロジェクト側が「攻撃者の標的となっている」と指摘するグループに含まれたままです。 運用者には、26.06.8以降のバージョンをインストールし、署名やDockerダイジェストを確認するとともに、リスクを十分に理解していない限り実験的機能を無効にしておくよう指示が出されています。
このパッチは数日前から公開されています。現在、パッチを適用していないノードに対して、誰かが攻撃を仕掛けているようです。一方、AIを活用した発見によって、暗号資産業界で今後さらにどれだけのバグが見つかるのか、多くの人が懸念しています。
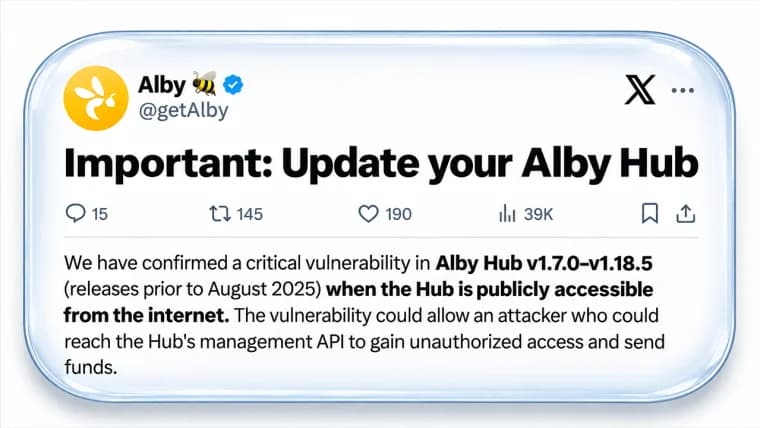

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。