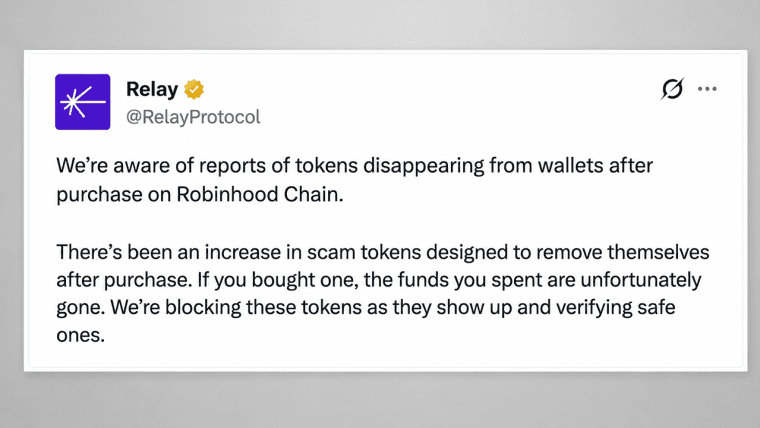
Metamaskは、セキュリティインシデントによりブロックチップとして1,000ドル未満が流用されたことを受け、イーサリアムのバリデーターの撤退を開始しました。一方、外部の研究者らの推計によると、約523,000 ETHを保有する約17,000人のバリデーターが撤退を余儀なくされたということです。 メタマスクによると、ウォレットやユーザー資金に影響が出た兆候は確認されていない。むしろ、ダウンタイムや報酬の損失、さらにLidoが最大45日かかると述べた「退出・再参加」プロセスが大きな損失要因になる可能性がある。
メタマスクは、わずかなETH盗難が大きな警鐘を鳴らす中、バリデーターを撤退させました。

共有
主なポイント:
- Metamaskは、約17,000人のバリデーターが退出に向かったものの、顧客の資金には影響がなかったと述べました。
- セキュリティ研究者のKaden氏は、攻撃者が18件のMetamaskバリデーター報酬から約0.36ETHを横取りしたと推定しています。
- Lidoによると、影響を受けたMetamaskバリデーターが稼働を再開するには最大45日かかる可能性があるという。
1,000ドル未満が消失、50万ETHが流出
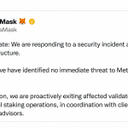
あるセキュリティ研究者によると、誰かがMetamaskが運営するバリデーターのイーサリアムブロックチップから約0.36ETHを横領した模様で、1イーサ約2,700ドルで換算すると被害額は1,000ドル未満となります。しかし、それに対する対応ははるかに大規模なものとなりました。 メタマスクは9月30日、調査チームが侵入者の侵入範囲を特定しようとする中、影響を受けたバリデーターの稼働を先制的に停止し始めました。
研究者のKaden氏によると、約17,000のバリデーターがプロトコルから排除され、それらの保有するETHは合計約523,000に上ると推定されています。 Metamaskはこれらの数字を公式には確認していないが、LidoはMetamask Stakingが運営するバリデーターが自社のプロトコルから削除されていることを認めた。ここが興味深い点だ。目に見える盗難額は暗号資産ハッキングの基準からすれば小銭に過ぎなかったが、防御措置には数十万ETHが動いたのだ。
泥棒はどうやら「チップ箱」を見つけたようです
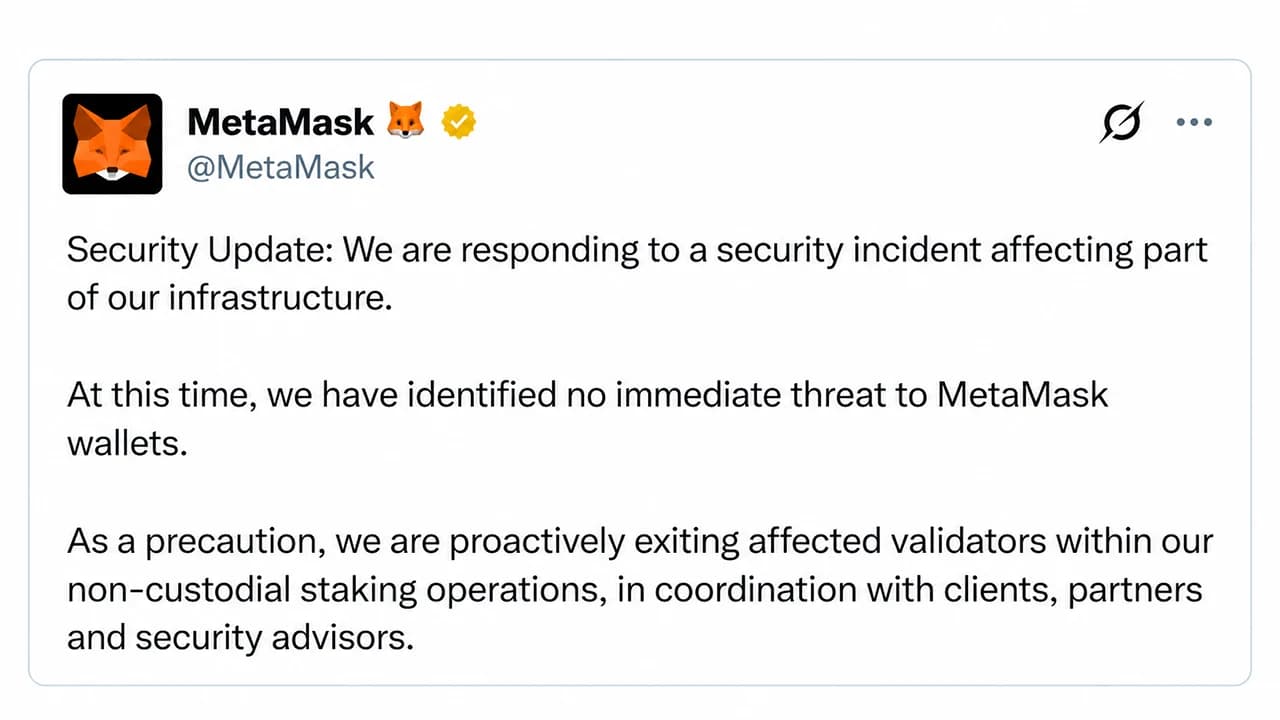
メタマスクは9月30日午後7時38分(米国東部時間)にこの事件を公表し、インフラの一部に影響を及ぼした侵害に対応しているとし、「メタマスクウォレットに対する差し迫った脅威は確認されていない」と述べました。 10月1日には「Metamaskウォレットや顧客資金に影響が及んだ兆候は依然としてない」と述べました。その理由は、ステーキングの仕組みを見れば理解できます。
イーサリアムのバリデーターは通常32ETHを預け入れるが、Metamaskは自社のステーキング運用が非カストディアルであり、顧客の出金鍵を管理していないと説明している。これらの鍵こそが、預け入れられたステークを引き出すことを可能にするものである。 したがって、バリデーターの設定を改変したとしても、攻撃者が自動的にその保管庫の鍵を掌握できるわけではない。カデン氏によるオンチェーン上の再構築は、むしろ「チップジャー」に焦点を当てている。同氏によると、19のMetamaskバリデーターがブロック報酬と支払いを獲得したが、そのうち18件は誤った手数料受取先アドレスに送金されていたという。 そのアドレスにはイーサリアムのミキシングサービス「Tornado Cash」を通じて資金が送られ、流用された支払いの総額は約0.36 ETHに上りました。別の再構築分析では、この活動が9月30日の約4時間半に集中していたことが判明しました。被害はわずかですが、その後、大きな警鐘が鳴らされました。
なぜメタマスクはバリデーターの退出に全力を注いだのか
手数料受取先を変更すれば、バリデーターの32ETHのステークを移動させることなくブロック報酬を転送できます。問題は、攻撃者がバリデーターの署名鍵など、より強力なものを入手した場合に発生します。
これらの鍵ではステークを単純に引き出すことはできませんが、プルーフ・オブ・ステーク(PoS)バリデーターにイーサリアムのスラッシングシステムによって罰せられる違反行為を犯させる可能性があります。 スラッシングが発生すると、バリデーターのステークの一部が没収され、そのバリデーターはサービスから排除されます。カデン氏によると、分析結果を投稿した時点では攻撃を受けた3つのバリデーターはいずれもまだ退出しておらず、影響を受ける可能性のあるバリデーター約821が依然として稼働中と推定されました。
別の分析では、ブロックチェーンデータインフラ企業Bitqueryが10月1日までにキューから退出またはキューに入った565,056ETHを保有する16,965のバリデーターを別途集計しました。同社の数値がカデン氏のものと多少異なるのは、研究者たちが異なる時点で異なるデータセットを測定したためです。 いずれの数値もMetamaskによって公に確認されていません。Bitqueryはまた、仮に約17,000人のバリデーターが同時にスラッシングされた場合、約22,000 ETHが焼却された可能性があると推定しました。 この再構築シナリオではスラッシングを受けたバリデーターは存在しませんでした。この可能性は、暗号資産ウォレットプラットフォームのMetamaskが、盗難事件そのものが示唆する規模をはるかに上回る大規模な防御措置を打ち出した理由を説明する一因となっています。
1週間の退出が45日間の待機に変わる可能性
流動性ステーキングインフラプロバイダーのLidoは、同社が利用する影響を受けたバリデーターが10月7日までに退出を完了すると見込んでいます。ただし、そのイーサが再び収益を生むようになるかどうかは別の問題です。 バリデーターはイーサリアムの退出プロセスを完了し、引き出しを行ったうえで、最終的にはエントリーキューを通じて再参加する必要があります。Lidoは、この一連のプロセスに最大で約45日かかると見積もっています。その間、退出済みのステークからはバリデーター報酬は得られません。
このキューはすでに混雑しています。beaconcha.inのバリデーター・キューデータによると、イーサリアムのバリデーターセットからの退出を待っているETHは約393,795 ETHあり、退出キューを通過するのに推定4日6時間かかり、その後さらに引き出しの遅延が生じると見込まれています。 Lidoは、stETH保有者が特別な措置を講じる必要はないとしており、Metamaskもウォレットユーザーに対して同様の情報を伝えているほか、保護を提供すると称する人物にリカバリーフレーズを絶対に教えないよう警告しています。
現時点では、台帳には奇妙な状況が映し出されています。約0.36 ETHが盗まれたとみられ、数十万ETHが出口へと移動させられ、収益獲得の機会を数週間分失う可能性があります。 犯人は「チップ入れ」には手を付けたようですが、Metamaskは侵入者が「金庫」にどれほど近づいたのかを依然として正確には明らかにしていません。


この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。