本日公開されたSlowmistの調査によると、Bitgetから約3億8800万ドルを不正に引き出した攻撃者たちは、盗難の約4週間前の8月31日に、侵害されたサーバー内で初めてコードを実行していた。
Bitgetのハッカーは、3億8800万ドルの資金が盗まれるまで、25日間も取引所内に潜伏していました。

共有
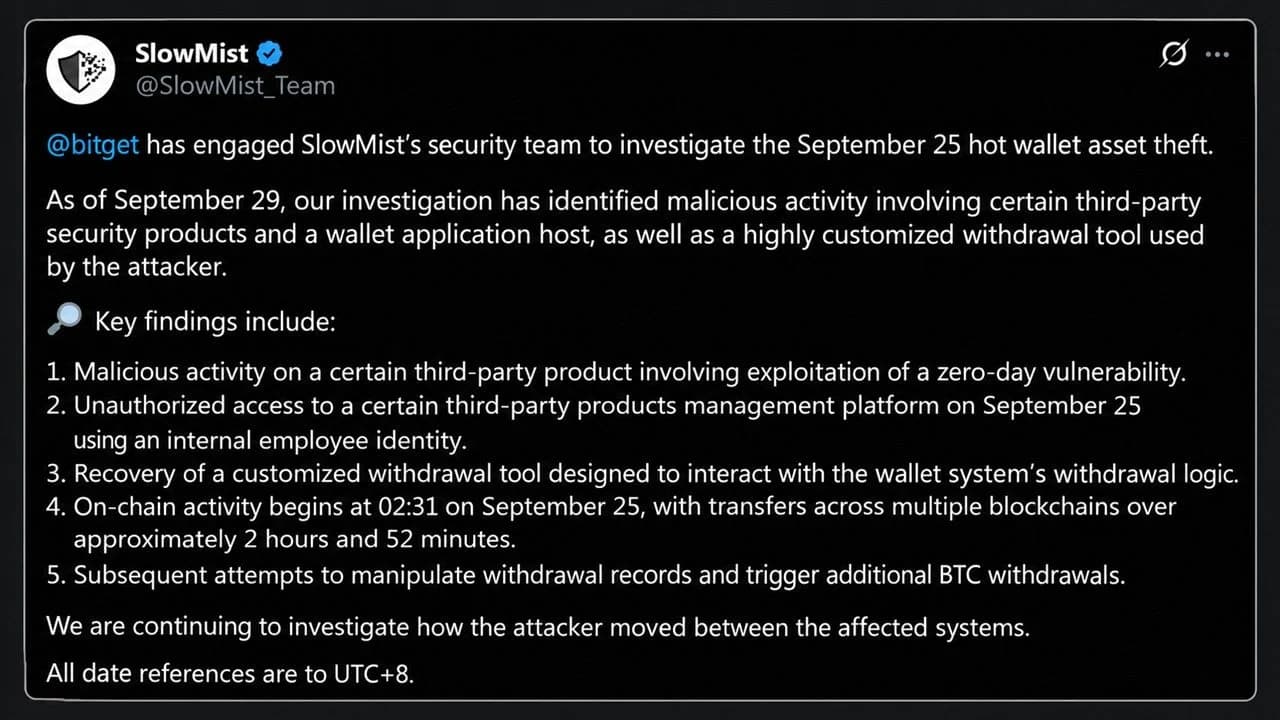
主なポイント:
- Slowmistは、Bitget関連システムにおける最初の悪意ある活動を、盗難発生の25日前の8月31日まで遡って特定しました。
- 攻撃者は従業員のIDとカスタマイズされた出金ツールを用いて、2時間52分間にわたり資金を移動させました。
- Mistrackは9月30日、CoW ProtocolおよびChainflipを経由して盗んだ資金を転送している、北朝鮮由来と疑われるスクリプトを検知しました。
8月から「扉」は開いていた
Bitgetは9月25日、ホットウォレットからの盗難を調査するためブロックチェーンセキュリティ企業を招き入れ、9月29日時点での調査結果により事件のタイムラインが再構築されました。 入手可能なログに記録された最も初期の悪意ある活動は8月31日にさかのぼります。この日、Slowmistが「製品A」と呼ぶサードパーティ製セキュリティ製品の1つのノード上のサービスが、ゼロデイ脆弱性(ベンダーがまだその存在を認識していなかったソフトウェアの欠陥)を通じて攻撃を受けました。
攻撃者は隠しスクリプトを実行し、データベースのパスワードを保持する環境変数を読み取り、データベースに接続しました。9月23日と9月25日には、さらに2つのノードで同様の隠しスクリプトによる活動が確認されており、報告書には次のように付け加えられています。
これらの調査結果は、資産が外部に持ち出される以前から、影響を受けたサービス環境がすでに侵害されていたことを示しています。
これは、攻撃者がサードパーティ製のセキュリティ製品を悪用して高権限の内部認証情報を入手したというBitget自身の説明と合致します。Slowmistが付け加えたのは、誰も知らなかった部分、すなわち侵入者がどれほどの期間、システム内に潜伏していたかという点です。
盗難の夜、分刻みの経緯
報告書には各手順がUTC+8で記録されている。UTCに換算すると、9月24日の一連の出来事は以下の通りである:
- 16:07 UTC:攻撃者は社内従業員のIDを悪用し、第2のベンダーツール「製品B」の管理プラットフォームに侵入し、システムコマンドを注入しようと3回連続で試みました。
- 17:49 UTC:攻撃者が後に削除したファイルから復元された「高度にカスタマイズされた出金ツール」が窃取の実行を開始しました。このツールはリスク管理パラメータを偽造し、出金リクエストを作成して出金プロセス自体をトリガーしました。
- 18:31 UTC:最初の確認済みオンチェーン送金(93 TRX)が着金し、その11秒後に0.84 ETHが送金されました。
- 21:23 UTC:最初の送金から約2時間52分後、最後のコンパイル済み送金が実行されました。
最も集中した送金ラッシュは早い段階で発生しました。Arkham Intelligenceの調査によると、7つのブロックチェーンをまたいでわずか18分間に2億2800万ドルが流出し、そのうちXRP(約1億5300万ドル相当)が単一の最大額を占めました。送金が開始された後、攻撃者はウォレットデータベース内の出金記録を上書きしようと試みました。 偽造された2件のBTC引き出し注文はエラーを返しましたが、ログによると、侵入者は注文ステータスを確認し、再試行していたことが示されています。秘密鍵は盗まれませんでしたが、その代わりに、攻撃者は内部承認システムを欺き、正当に見える送金を承認させていました。
Chainflipを介した裏口
資金の移動は現在も続いており、Slowmistの創業者Cos氏によると、Mistrackの「Trackagent」ツールが、CoW ProtocolとChainflipを組み合わせて資金を洗浄しているとみられる北朝鮮のハッカーを捕捉したとのことです。 自動化されたスクリプトが分散型取引所(DEX)アグリゲーターであるCoW Protocolにスワップ注文を出し、受取先を事前に設定されたChainflipの入金コントラクトに指定します。注文が決済されると資産は即座にクロスチェーンスワップへ流れ込み、反対側でビットコインとして出現します。
しかし、皮肉なことに、その1日前にはChainflipの仲介業者が同じ攻撃者からの直接入金を拒否し、資金を元の経路に戻していたのです。 Cos氏は、Chainflipのマネーロンダリング対策(AML)および取引者確認(KYT)のチェックが、ハッカーの手口に後れを取っていると警告しました。ハッカーのシステムは、資金を複数のブリッジに分散させ、ビットコインに交換し、混在させた上で、経路が閉ざされた瞬間に方向転換します。
他の経路も閉ざされてしまいました。Near Intentsは5,000万ドル規模の資金洗浄の試みの大部分を阻止し、16万6,000ドルを通過させ、50万3,000ドルを凍結しました。 以前の資金の流れは、Thorchain、Uniswap、1inch Fusion、Stargateを経由していました。これにより、中立的なプロトコルが盗まれた資金を監視すべきかどうかをめぐる、Thorchainでの過去の論争が再燃しました。
Bitgetユーザーが知っておくべきこと
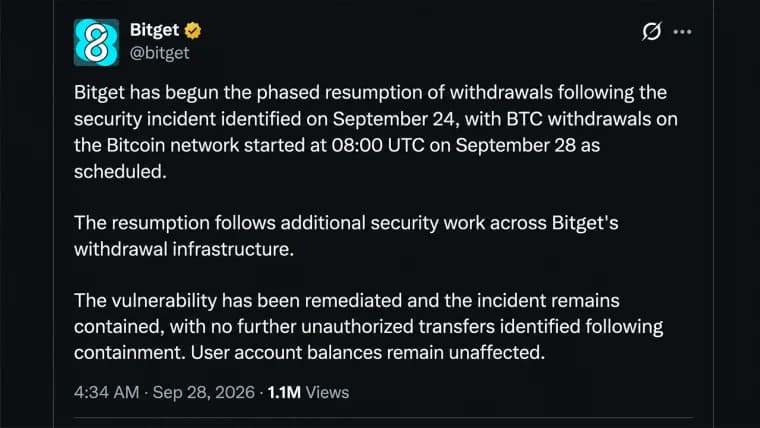
Bitgetは、4億6400万ドル以上を保有する「ユーザー保護基金」が損失を補填すると述べている。出金は段階的に再開されており、まずビットコイン、次にイーサ、USDT、そしてその他のすべての資産という順序で処理される。
より大きな問題はBitgetの枠外にあります。Slowmistは「製品A」と「製品B」の背後にいるベンダー名を明らかにしておらず、攻撃者がどのようにシステム間を移動したかについては現在も調査中であると述べています。 『Fortune』誌によると、北朝鮮関連グループは2025年に過去最高の20億ドルを盗み出したため、現在同じセキュリティスタックを採用している取引所であれば、8月末まで遡って自社のログを徹底的に精査する理由があります。

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。