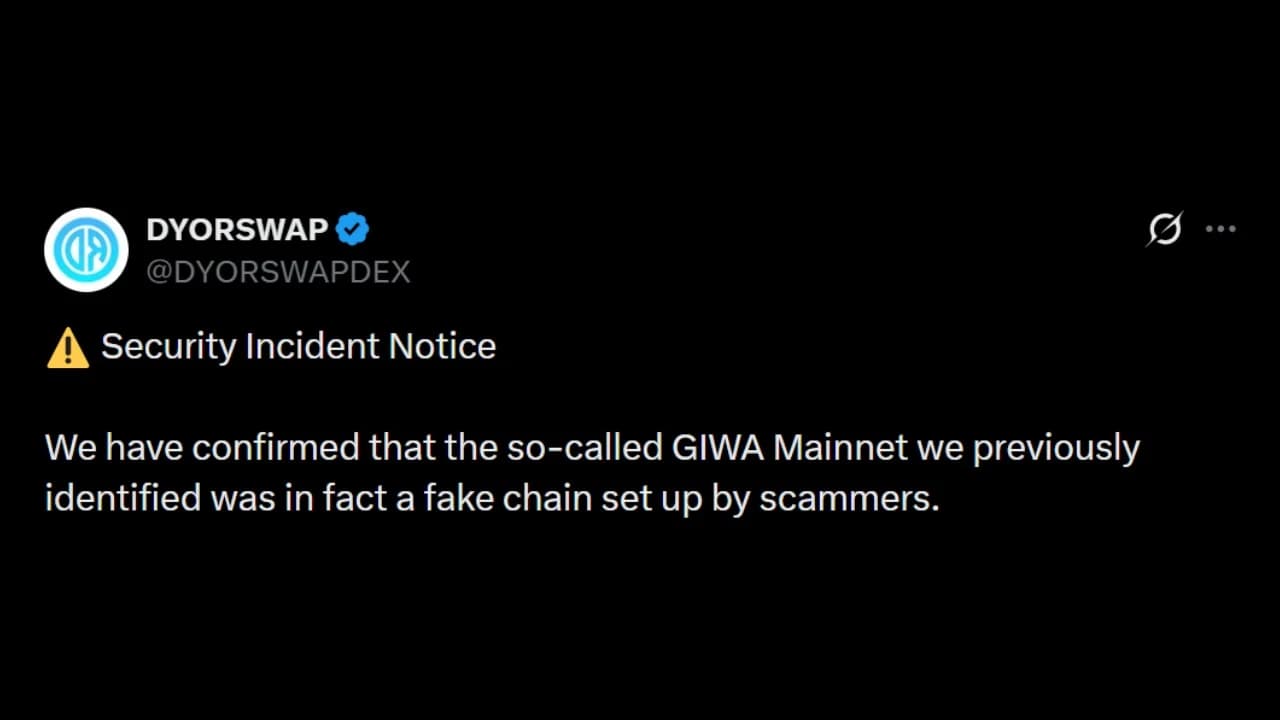
身元不明の攻撃者グループが、マルチチェーン分散型取引所「DYORSWAP」によって特定された、Upbitが支援するプロジェクト「Giwa」を装った偽のL2チェーンを立ち上げました。このチェーンにブリッジされた760 ETH以上が失われ、DYORSWAPは被害を受けたユーザーに対する補償手続きを発表しました。
詐欺師たちが偽のETH L2を立ち上げ、暗号資産トレーダーから200万ドルをだまし取りました。

共有
主なポイント:
- 偽のGIWAイーサリアムL2チェーンにより、資金をブリッジした1,335人のユーザーから766 ETH(200万ドル以上)が流出した。
- 詐欺師たちは正常に機能するブリッジを備えた複雑な偽チェーンを展開し、当初はDYORSWAPをも欺きました。
- DYORSWAPは現在、この詐欺について調査を進めるとともにユーザーへの返金手続きを行っていますが、被害を許した経緯については批判も寄せられています。
偽Giwa L2チェーン展開詐欺により760ETH超の損失が発生
偽のイーサリアムL2ソリューションの立ち上げを伴う、新たな巧妙な手口が初めて報告され、当該チェーンへ資金をブリッジした1,000人以上のユーザーが被害を受けました。
チェーンID番号として9134を使用していたこのチェーンは、マルチチェーン分散型取引所(DEX)であるDYORSWAPによって、当初はUpbitが支援するプロジェクト「GIWA」のメインネットであると特定され、アーリーアダプターたちは、その後の金融的な機会を活かすために、すぐに資金をそのチェーンへブリッジしました。
当初、関係者の一部からは、この詐欺は通常のETHアドレスをL2チェーンとして偽装しただけだという見方もありました。しかし、DYORSWAPは公式レポートで、このチェーン展開にはOPスタック式のインフラストラクチャ、ブリッジ、バッチャーが含まれており、より高度な手口が用いられていたと強調しました。
盗難は、1,335件以上のアドレスが契約先に資金をブリッジした後に発生し、これらのユーザーから約766.25 ETHが流出し、執筆時点で200万ドル以上の価値に相当しました。
資金が流出し始める前、DYORSWAPは偽装チェーン内で実際の動きを検知しており、ユーザーの取引(購入、売却、トークン発行など)がリアルタイムで行われていました。
「追って通知があるまで、非公式のGIWAメインネットRPC、ブリッジ、またはコントラクトを一切使用せず、関連するアドレスへ資金を送金しないでください」と、DYORSWAPはユーザーの資金が流出したことを検知した後、声明を出しました。
しかし、この事件が発生した際、本物のGiwaプロジェクトは、メインネットを密かにローンチしたわけではないことを明らかにした。「現在、当社のメインネットは稼働していません。GIWAメインネットのRPC情報を保有していると主張する投稿はすべて事実無根です」と、Giwaはソーシャルメディア上で説明した。
DYORSWAPは、資金が偽のチェーンから流出したとして攻撃への直接的な責任を否定した一方で、被害を受けたユーザーへの補償手続きを開始し、すでに自己資金から200 ETH以上を分配したと主張した。
DYORSWAPは、攻撃者のアドレスを特定・追跡するため、偽チェーンの取引履歴全体の調査と再構築を継続すると強調しました。
それでも、ユーザーからはDYORSWAPの対応を批判する声が相次ぎ、「ユーザーが関与しなければ、誰も偽チェーンの立ち上げに気づかず、資金をブリッジすることもなかったはずだ」と主張し、これはソーシャルエンジニアリングによる詐欺だと断じました。
この偽Giwaメインネット立ち上げの手口は、分散型および集中型プラットフォームの両方を標的とした一連のセキュリティインシデントに続くものであり、暗号資産保有者を常に警戒させ続けている。

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。