暗号資産を活用したオンラインカジノプラットフォーム「Duelbits」は木曜日、同社のホットウォレットから約700万ドル相当の資金が流出したハッキング被害を受けたことを確認しました。同プラットフォームは現在、調査が完了するまでサービスを停止しています。
仮想通貨カジノ「Duelbits」が700万ドルのハッキング被害を受け、サービスを停止しました。

共有
主なポイント:
- オンラインカジノプラットフォーム「Duelbits」は、木曜日の早朝にハッキング被害を受けたことを確認しました。
- 創業者の一人は、今回の事件で約700万ドル相当の資金が盗まれたと述べました。
- Duelbitsは2024年に発生した別のセキュリティインシデントでも460万ドルの損失を被っていました。
Duelbits、ハッキング被害を受けサービスを停止
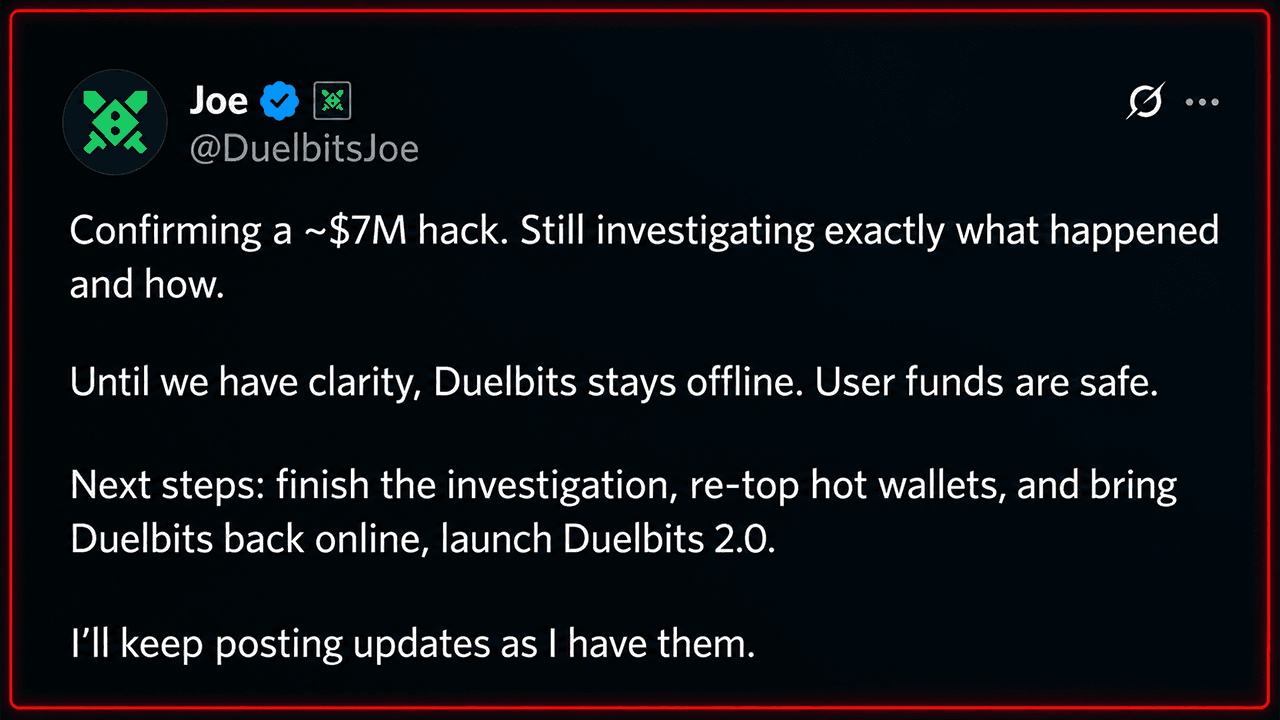
「ジョー」という名で知られるDuelbitsの創業者は木曜日の朝、Xへの投稿でハッキングと被害額のおおよその規模を確認し、「何が、どのように起きたのかを現在も調査中である」と記しました。「状況が明確になるまで、Duelbitsはサービスを停止したままとする」と彼は記しました。「ユーザーの資金は安全である」。
木曜日の早朝、同プラットフォームの公式Xアカウントは、同社が「サイトに影響を及ぼすセキュリティインシデントを調査中である」こと、また「予防措置として、調査を行い、サービスを安全に再開できることを確認するまで、サイトをオフラインにしている」と投稿していた。
ScamsnifferやPeckshieldなどの暗号資産セキュリティ企業も、夜間に不審な資金流出を報告し、イーサリアム、ビットコイン、BNBチェーン、トロン(TRON)の各ブロックチェーンネットワーク上で、Duelbitsのホットウォレットから約490万ドル相当の資金が流出したことを追跡しました。流出資金には、223万ドル相当のイーサ、 68万ドル相当のビットコイン、162万ドル相当のUSDTステーブルコイン、16万ドル相当のBNBに加え、少量のTronのTRXトークンやシバ・イヌ(SHIB)のミームコインが含まれていました。 これらの資金はすぐにイーサとDAIステーブルコインに交換され、Scamsnifferは攻撃の背景に秘密鍵の漏洩があったと疑っています。
「やられた。すぐに戻ってくる」と、DuelbitsのCEOと特定され、同社の公式アカウントと関連のあるJasperという名のXユーザーが木曜日に投稿しました。
Duelbits、再びハッキング被害
Duelbitsは過去にも同様の事態に見舞われています。セキュリティ企業Halbornによると、同プラットフォームでは2024年2月に460万ドル相当の資金が流出しており、同社は当時、「攻撃者はセキュリティの脆弱性を悪用し、プロジェクトのホットウォレットからトークンを流出させた」と記していました。
暗号資産プラットフォームへのハッキングは珍しくなく、最近は件数が増加の一途をたどっています。その一因として、複雑なサイバー攻撃を実行可能なAIモデルの利用が拡大していることが挙げられます。
セキュリティ企業TRM Labsの報告によると、2026年上半期には207件の暗号資産ハッキングが発生し、同社が記録した他のどの6か月間よりも多く、盗まれた資金の総額は約9億7200万ドルに上りました。 攻撃の多くは、分散型金融(DeFi)プラットフォームを支えるスマートコントラクトの脆弱性を突いたものでした。


この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。